这四天没有版本发布会,动静都在补丁后面。apt 让一个校验过的包在装进去之前被换掉,Debian 和 Ubuntu 一起修了;OpenSSH 在 Alpine 上认了一个超长密码就放行,九小时后就有人打进来;LiteSpeed 悄悄补了个 9.2 的洞,细节要等 11 月 16 日;BuddyForms 不用账号就能给自己开一个管理员。
apt:校验通过的包,装进去之前还能被换掉
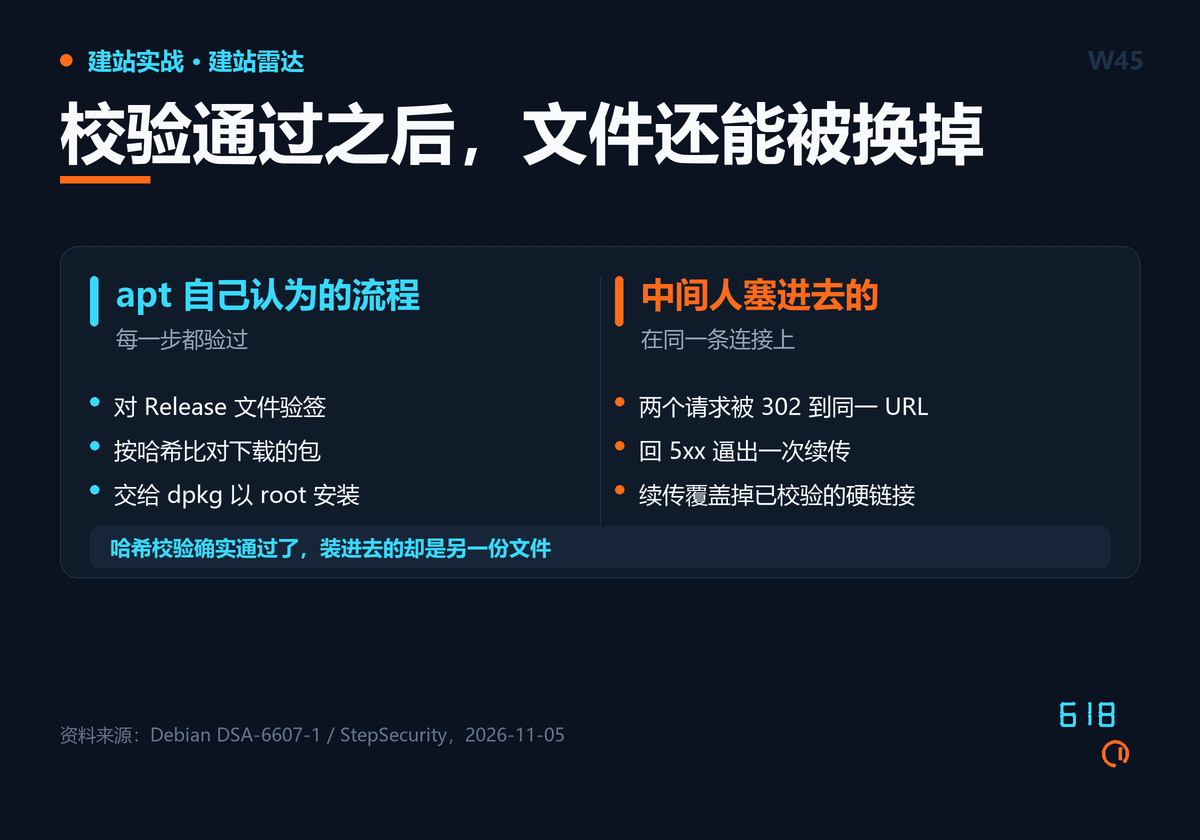
11 月 4 日 Debian 和 Ubuntu 一起修了 CVE-2026-109518,第二天 StepSecurity 把原理写出来。发现者是 Max Justicz,2019 年那个 apt 的 CVE-2019-3462 也是他。
apt 不靠加密传输保命,它认签名:Release 文件带 PGP 签名,里面列着每个包的哈希,下下来的东西对不上就拒装。这个洞绕的不是签名,是「校验完到装上」之间那一小段。apt 从 2.3.2 起默认重试三次(Debian 12、Ubuntu 22.04 起都是默认开),断点续传靠硬链接接上去;中间人把两个包的请求都 302 到同一个 URL,让 apt 当成一个文件的两段,再回几个 5xx 逼它续传——哈希早验过了,续传却把校验过的硬链接覆盖成自己的包。
后果是 root,因为 dpkg 用 root 跑 postinst,包里自带脚本。修复版本:Debian 12 的 2.6.2、Debian 13 的 3.0.4,Ubuntu 22.04 的 2.4.15ubuntu0.1、24.04 的 2.8.4ubuntu0.1、26.04 的 3.2.1ubuntu0.1、26.10 的 3.3.3ubuntu0.1。CVSS 4.0 只给 7.7,apt 维护者自己定的是 critical。截至 11 月 5 日两家公告都没提在野利用。
有个细节容易踩:升级 apt 的那条命令本身就跑在有洞的 apt 上,Canonical 的建议是先关重试再升。
OpenSSH:给一个禁用密码的账户发 500 字节,就进去了
11 月 5 日 Wakefield 的 Özgün Kültekin 公开 CVE-2026-123158,CVSS 8.1,OpenSSH 当天发了 10.6p2。
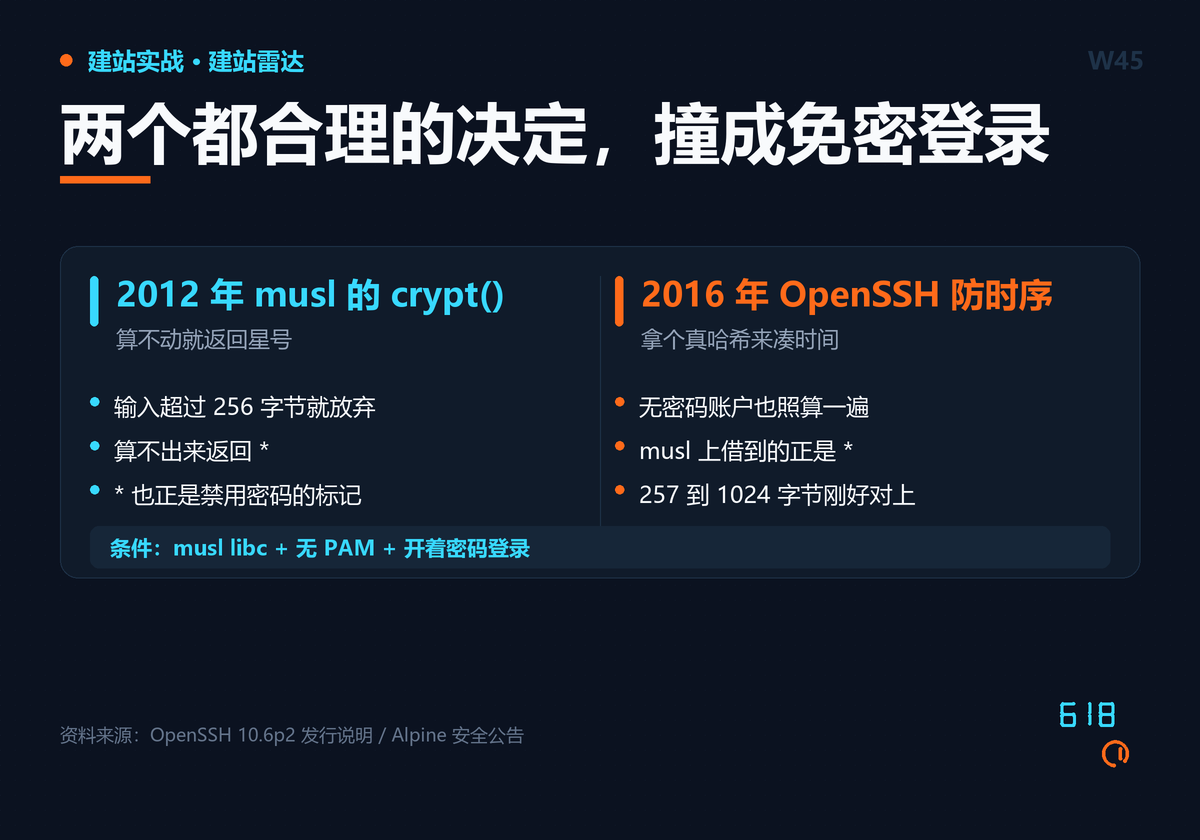
条件很具体:musl libc、没有 PAM、而且开着密码登录,这正是 Alpine 默认的 sshd 配置。原因要往回追十四年。musl 的 crypt() 在 2012 年就被写成「算不出来返回 *」,并把输入截在 256 字节;2016 年 OpenSSH 为堵 CVE-2016-6210 那个用户名枚举的时序差,对没有密码的账户也借一个真账户的哈希来算一遍。在 musl 上借到的东西恰好是 *,而 shadow 里禁用密码的账户存的也是 *。密码长度落在 257 到 1024 字节之间时哈希失败、返回 *,比对通过,门就开了。
还得有个前提:同一台机器上要有一个账户带 $5$ 或 $6$ 的真实哈希,* 是从它那儿借的。Previdian 的蜜罐在 CVE 公布后不到九小时记到第一次尝试,日本的一个 IP,用非交互会话跑了 id、uname、hostname,拿到的是 root。
Alpine 3.16 到 3.24 加 edge 都在影响范围里,包是 3.21.10、3.22.8、3.23.8、3.24.4。tiny-cloud 镜像(3.18.11 到 3.24.3)第一次启动是安全的,但机器上只要出现一个 $6$ 哈希就变成可利用。glibc 和用 PAM 的系统不受这条影响。
LiteSpeed:9.2 的洞悄悄补了,版本号看不出来
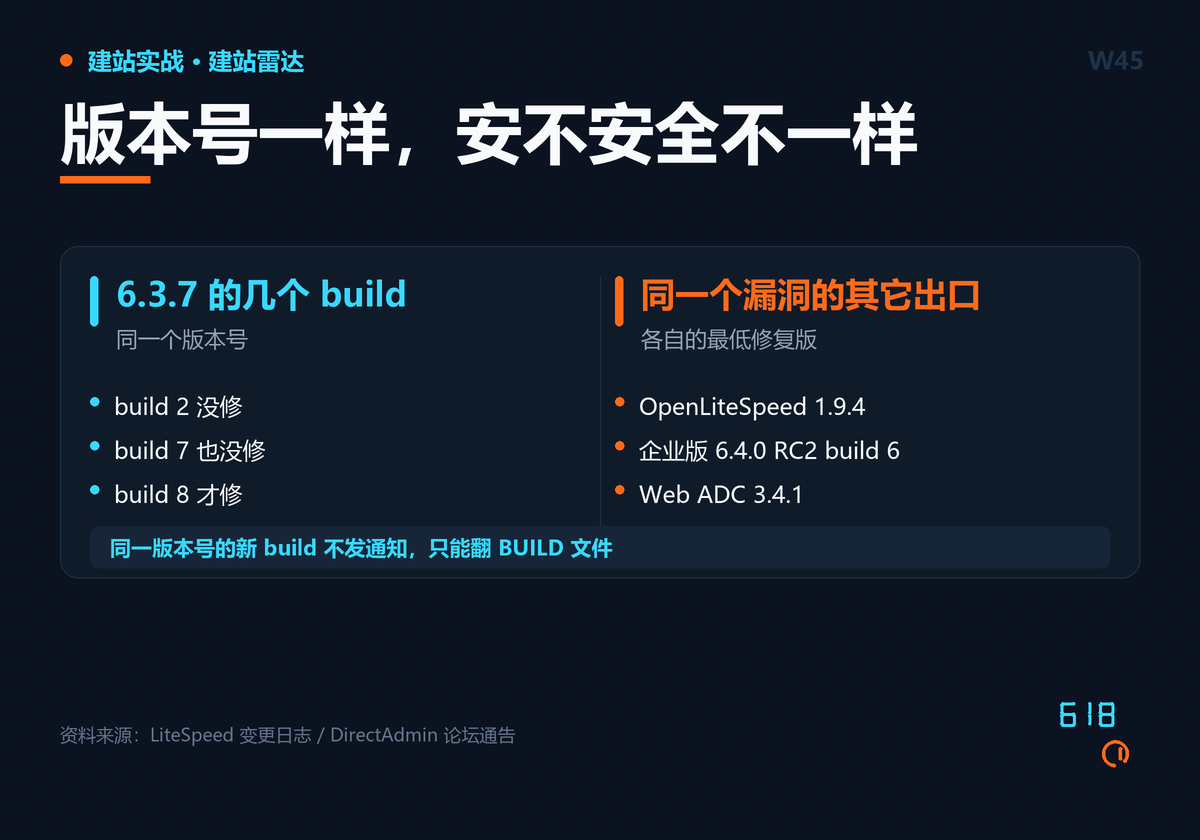
11 月 3 日 LiteSpeed 发了两个 build,变更日志只写一句「Address a critical LSQUIC vulnerability」。通告 11 月 4 日发给授权客户,当天被贴到 DirectAdmin 和 Enhance 论坛。评分 9.2,远程未认证,只影响开着 HTTP/3 的机器——而企业版从 6.0 起 HTTP/3 就是默认开的,证书有效、UDP 443 通着就算暴露。轻的是崩溃和信息泄露,最坏是远程执行。
麻烦在版本号。企业版 6.3.x 要升到 6.3.7 build 8,而同一个 6.3.7 的 build 2 和 build 7 都没修,LiteSpeed 又不给同版本号的新 build 发通知,只能去看 /usr/local/lsws/BUILD 里那个数字。救急可以先把 HTTP/3 关掉:cPanel 上把 QuicEnable off 写进 pre_main_global.conf,跑 rebuildhttpdconf 再重启;或者干脆关掉入站 UDP 443,QUIC 连不上就没有入口。
CVE 编号还没下来,技术细节定在 11 月 16 日公开。那天之后补丁 diff 就是公开的,没升的机器会更好打。
BuddyForms 9.8:不用账号,就能给自己开一个管理员
11 月 5 日 Wordfence 公开两条,11 月 6 日 CVE 记录落地。BuddyForms 那条(CVE-2026-107622)是 9.8:未登录提交只看表单的 public_submit 标志,而新建对象的类型却听 bf_post_type 参数;2.10.2 加过一个交叉校验,只在 post_id 不为 0 时生效,新建整个绕过。保存表单的 save_post 处理器既没有 current_user_can() 也没有 nonce,于是攻击者能把自己的一份表单配置塞进全局注册表,里面写着 new_user_role——再用这张表注册,拿到的就是管理员。条件是开了「任何人都可以注册」并且有一个公开表单,恰好是这插件最常见的用法。修在 2.10.6。
同一家作者的 ELEX HelpDesk 是另一个路子(CVE-2026-114630,9.1):先走公开的提单接口把一个任意路径存进 ticket_attachment_path,那接口的 nonce 就印在公开短码页上;再去戳 wp-admin/admin.php?page=wsdesk_factory_reset,那里只判了 is_admin()——那是个请求类型判断,不是权限判断——于是对攻击者的路径调 unlink()。删掉 wp-config.php 就够让人重装,重装就是执行代码。3.3.9 修了,公开 PoC 已经有了。这个插件上个月才为 3.3.7 那一轮补过一次。
这几天你可以做什么
先升 apt,升之前把重试关掉。 apt-get -o Acquire::Retries=0 install --only-upgrade apt,再 apt-config dump | grep -i retries 确认回到 0;源能换 HTTPS 就换。
Alpine 上的 sshd 直接换包。 ssh -V 不到 10.6p2 就升;升完之前先把 PasswordAuthentication 关掉,awk -F: '$2=="*"' /etc/shadow 看看有多少个这样的账户。
LiteSpeed 看 build 不看版本号。 cat /usr/local/lsws/BUILD,不是 8 就跑 lsup.sh -f -v 6.3.7,并在 11 月 16 日之前弄完。
附:本文信息来源
一、一手信息
- StepSecurity:CVE-2026-109518,校验之后换包,换到 root
- Debian 安全公告 DSA-6607-1(apt)
- Ubuntu 安全通告 USN-8996-1(apt)
- CVE 记录:CVE-2026-109518
- OpenSSH 发行说明(10.6p2 一条)
- Alpine Linux:OpenSSH 密码认证绕过公告(11 月 5 日)
- oss-security:CVE-2026-123158 通告
- CVE 记录:CVE-2026-123158
- LiteSpeed Web Server 变更日志
- DirectAdmin 论坛:LiteSpeed 安全通告原文(LSQUIC 与 PrestaShop 缓存模块)
- OpenLiteSpeed 1.9.4 发布页
- LiteSpeed 文档:cPanel 上的 QUIC 与 HTTP/3 开关
- CVE 记录:CVE-2026-107622(BuddyForms 提权)
- CVE 记录:CVE-2026-114630(ELEX HelpDesk 任意文件删除)
- BuddyForms 插件页(当前版本 2.10.6)
二、媒体报道
原创声明:本文由 618A 情报站整理撰写,基于公开信息与实测记录,转载请注明出处并保留原文链接。