这三天最响的两声都不在版本号上。有人在 GitHub 上一次放出 N-able N-central 的三十三个零日,周一托管环境整片下线;同一天 Vates 承认 Xen Orchestra 有个连 CVE 都没拿到的认证绕过正在被用,而且利用不留日志。微软的补丁日照旧很大,一千二百多条里,今天该动手的是三个。
微软:一千二百三十五条,先看那三个不用账号的
11 月 10 日的补丁日修了 1,235 条,66 条 critical,其中 48 条是远程代码执行,约 639 条挂在 Windows 名下。
只有一条被标在野,是 Outlook 的 CVE-2026-124194,评分反而不高,6.5。攻击者发一个特制的邮件文件,用户打开后 Outlook 会去连攻击者控制的网络位置,而且不弹外部内容警告;Windows 在连的时候会自动拿 NTLMv2 哈希去认证,哈希到手就能离线破解、拿去冒充。
另外两条不用点。Windows Search 的 CVE-2026-116928 是 9.8 的越界写,走 Exchange:附件送进来就被索引服务处理,收件人既不用打开邮件也不用点附件,ZDI 直接叫它「高价值目标上的零点击代码执行」。Windows LDAP 的 CVE-2026-119958 同样是 9.8 越界写,代码跑在 LDAP 服务的权限里,落到域控上最难收拾。
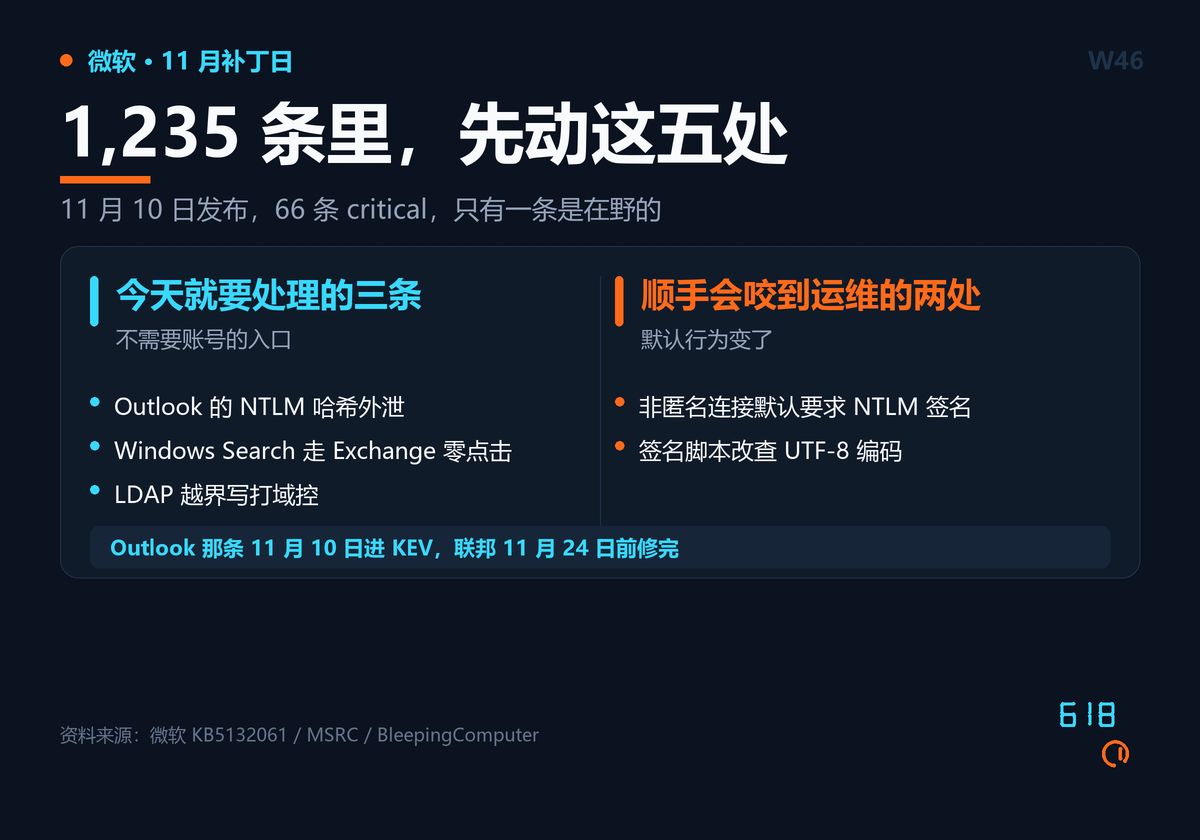
同一批里有两处默认行为变了,比补丁更容易出事。Windows 11 这版开始默认对非匿名连接提供 NTLM 消息签名,中继风险降了,但老 NAS 和老打印服务器可能直接连不上;PowerShell 收紧了签名脚本的编码校验,含非 UTF-8 字节的脚本会验签失败,得用带 BOM 的 UTF-8 重存再签。
N-able:三十三个零日,先编上号的只有七个
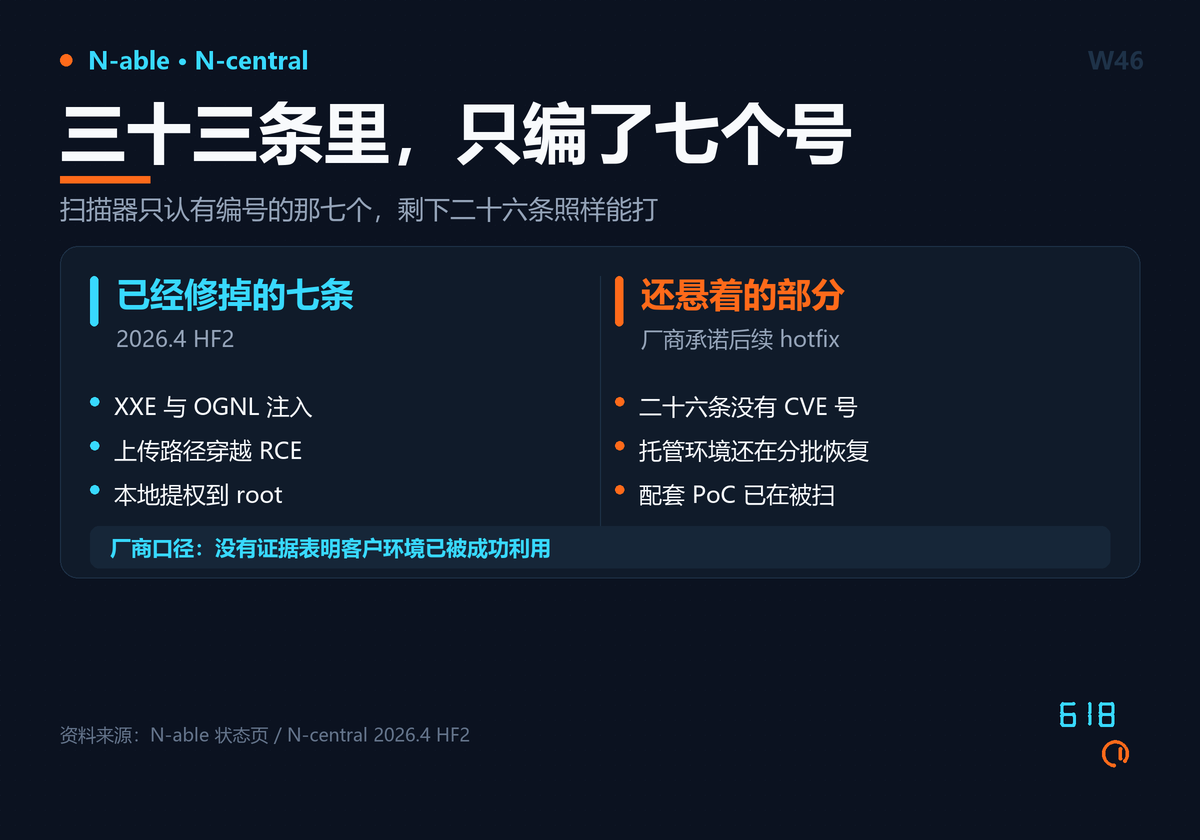
11 月 8 日夜里,研究者 Ben Bales 用 Able2Shell 这个名字在 GitHub 上一次性公开了 N-central 的三十三个零日,混着偷凭据、建管理员账号、拿 root 三类。第二天 14:00 UTC,N-able 把美洲、亚太、欧洲的托管 N-central 全部下线,同时要求自建客户也先关机,等确认能升再开。
11 月 10 日发 2026.4 HF2,七个 CVE:125883 多个 XXE、125878 多个 OGNL 注入、125879 借可写的 syslog-ng 配置本地提到 root、125880 补丁元数据在管理员上下文的存储型 XSS、125881 服务导入的 SSRF、125882 文件仓库上传的路径穿越 RCE、91000 不安全的 IPC 通道提权。
厂商说已经观测到配套 PoC 的扫描,「没有证据表明任何客户环境被成功利用」,后面还有 hotfix;芬兰 NCSC 给的是 critical、利用成熟度 functional。真正要记住的是三十三条只编了七个号——扫描器看到的暴露面,和实际暴露面不是一回事。
Xen Orchestra:一个空对象当令牌,日志里什么都不留
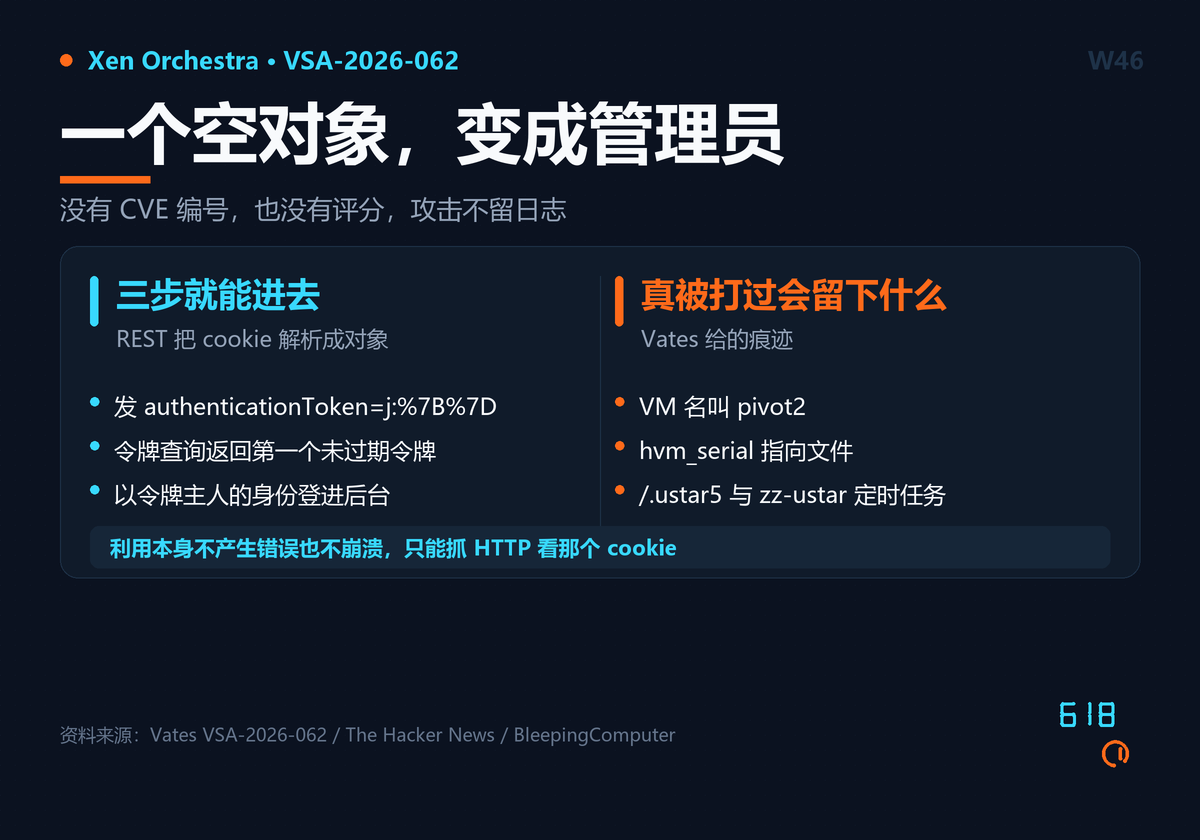
VSA-2026-062,没有 CVE,没有评分。Xen Orchestra 的 REST 层把 cookie 里的 authenticationToken 反序列化成对象,值写成 j:%7B%7D,解出来就是空对象;令牌查询把它当成「不过滤」,返回第一个未过期的令牌,于是以令牌主人的身份登进去。之后用 /rest/v0/users/me/authentication_tokens 拿到可复用的登录令牌。
后果是管理员,再往上是受管池的任意代码执行和 XCP-ng 节点的 root。修在 6.9 和 6.10 线上,xo-server 是 5.211.2 与 5.213.1;媒体写的版本号与公告列出的受影响区间对不上,拿不准就直接装最新。
Vates 确认在野,给的痕迹包括 VM 名 pivot2、虚拟机的 hvm_serial 指向文件、/etc/cron.d/zz-ustar 与 /.ustar5 这类定时任务。麻烦在于利用本身不报错、不崩溃,日志里没有标识,只能抓 HTTP 包看那个 cookie。
Contact Form 7:修好的那两个,不是最要紧的那个
6.2.5 在 11 月 10 日发布,修两个信息泄露:[_post_*] 邮件标签会把非公开文章的数据带进邮件,带 default:user_* 的表单标签会漏用户元数据。厂商自评风险不高。
更该回头补的是 10 月 29 日的 6.2.4。它修的是未认证任意文件上传,6.2 到 6.2.3 把「绕过类型校验」和「临时文件不删」两个缺陷叠在一起用,编号 CVE-2026-114432 一直到 11 月 8 日才发下来。默认列目录、又把 .phar 交给 PHP 的 Debian 或 Ubuntu Apache 上,这是能直接执行代码的;别的配置至少能往 uploads 写任意文件,再以 HTML 或 SVG 从你自己的域名送出去。
6.2.4 还留了个副作用:扩展名从黑名单换成白名单,zip、7z 这类不在名单里的会被自动改名。要放开就挂 wpcf7_file_extension_safelist 过滤器。
本周 KEV 十条,加 Go 的十二个 CVE
11 月 9 日进了四条,期限都是 11 月 12 日,全部要求取证分诊:OpenSSH 的 CVE-2026-123158(上周那个 musl 长密码绕过,现在从蜜罐见打变成联邦明天前修完)、FreeSWITCH 的 CVE-2026-116779、GPUStack 的 CVE-2026-102895(未认证即管理员,能持久建 API key)、IBM Aspera Faspex 的 CVE-2026-123218。11 月 10 日又进六条,包括能串起来用的 Barracuda 两个(11 月 13 日到期)和 Chromium 的 CVE-2026-125350。
同日 Go 发 1.27.4 与 1.26.11,十二个 CVE,落在 cgo、go 命令、编译器、链接器和 net/http 上。跑 Go 服务的不必等谁提醒,两条线都在支持期内,直接升。
这几天你可以做什么
先把 Xen Orchestra 和 N-central 从公网摘下来。 两个都不该有公网入口;暴露过的先跑 ls -la /.ustar* /etc/cron.d/zz-ustar*,再拿 xe vm-list params=name-label,platform 翻一遍 hvm_serial。
Windows 主机和 Exchange 今天打。 Outlook 那条点到就交哈希,Search 那条连点都不用点。
Contact Form 7 升到 6.2.5,顺手把 zip 加回白名单。 站上有文件上传表单、又开着目录列表的,先去 uploads 里翻一遍。
附:本文信息来源
一、一手信息
- 微软 KB5132061:Windows 11 十一月累积更新(含 NTLM 签名与 PowerShell 变动的说明)
- MSRC:CVE-2026-124194(Outlook 在野)
- CVE 记录:CVE-2026-116928(Windows Search 零点击)
- CVE 记录:CVE-2026-119958(Windows LDAP)
- CVE 记录:CVE-2026-119952(Schannel 时序差)
- N-able 状态页:N-central 安全事件与 2026.4 HF2 发布通告
- CVE 记录:CVE-2026-125882(N-central 上传路径穿越 RCE)
- CVE 记录:CVE-2026-125879(N-central 本地提权到 root)
- CISA 已知被利用漏洞目录(11 月 9 日、10 日两批)
- CVE 记录:CVE-2026-123158(OpenSSH 认证绕过)
- CVE 记录:CVE-2026-116779(FreeSWITCH 代码注入)
- CVE 记录:CVE-2026-102895(GPUStack 未认证管理员)
- CVE 记录:CVE-2026-116606(Barracuda 认证绕过)
- CVE 记录:CVE-2026-111560(Barracuda 命令注入)
- CVE 记录:CVE-2026-125350(Chromium XML 释放后使用)
- Contact Form 7 6.2.5 发布说明
- Contact Form 7 6.2.4 发布说明(未认证任意文件上传与白名单副作用)
- Contact Form 7 插件页(当前版本与安装量)
- CVE 记录:CVE-2026-114432(Contact Form 7 未认证上传)
- Go 发行说明:go1.27.4 与 go1.26.11
- golang-announce:十二个 CVE 的预告
二、媒体报道
- BleepingComputer:微软十一月补丁日 1,235 条与 Outlook 零日
- Enigma Global:Windows Search、LDAP、Schannel 三条 RCE 的技术拆解
- TechCrunch:研究者公开数十个零日后 N-able 关掉托管服务
- The Hacker News:Xen Orchestra 认证绕过被在野利用
- BleepingComputer:Xen Orchestra 被拿去劫持虚拟机宿主
三、其他
- N-central 2026.4 HF2 版本说明
- Xen Orchestra 6.9.1 / 6.10.0 发行包
原创声明:本文由 618A 情报站整理撰写,基于公开信息与实测记录,转载请注明出处并保留原文链接。