这一周没有大版本发布会,动静都在补丁旁边。一个开源主机面板少了个 exit(),十个洞从免登录串到 root;内核那条 9.8 的洞,Ubuntu 排好了候选版本号,源里还是没有;Next.js 七个洞,六个跟缓存算错身份有关。
CWP:少一个 exit(),十个洞从免登录串到 root
11 月 2 日 14:51 到 14:53 UTC,三条 9.8 连着发出来:73695 是路径穿越的本地文件包含,73696 是「重定向之后没有终止」,73697 是 phpini_editor 的任意文件写加命令注入。VulnCheck 是 CNA,11 月 3 日放出完整研究——实际十个,后四个得打完回环 API 才够得着。
用户面板(2083)未登录时 302 跳去登录页,跳完没有 exit(),PHP 继续往下跑,落到文件作用域的 include_once,module 参数直接拼进路径,没有白名单也没有 basename()。代码库里有个 checkIfModuleExists() 做真目录扫描,只是挂在 setModuleVars() 里,未登录这条路不调。管理面板同一份代码,那扇门留着 exit() 和字母数字白名单。
链子这么搭:先探一个存在的托管账户名(证书透明日志、报错页都能拿),再 POST /<账户名>/index.php?module=phpini_editor&acc=addlabelphpiniadv,shell_exec('rm -f ' . $hfilename) 没加引号,命令以该账户身份执行;然后用它 curl 本机 2302 的回环 API,/v1/restoredatabase/ 和 /v1/newpass/ 都是 root 拼 shell 且没令牌校验。两个请求,不要 cookie 也不要令牌。另外四条是无令牌路由和 SQL 注入,77879 用 UNION 造个未来的过期时间就绕过 access_token()。单条 9.8,链起来 10.0。
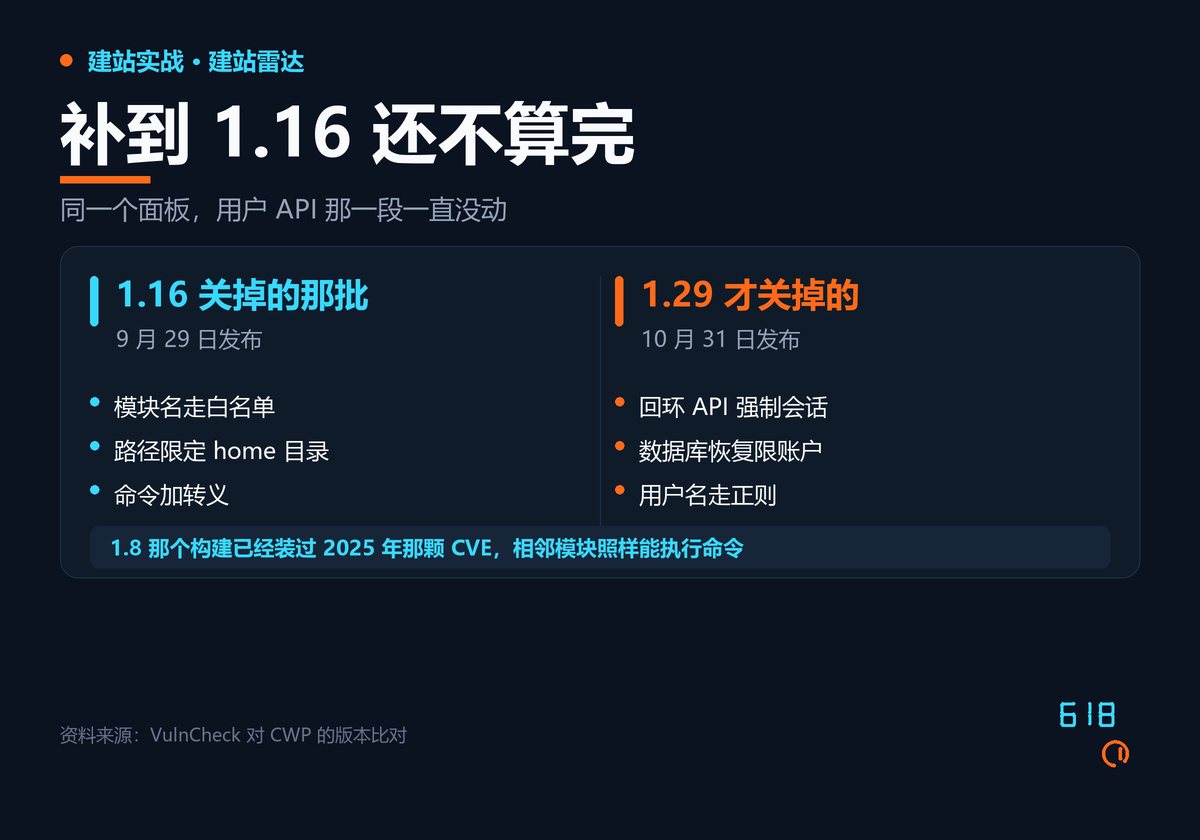
修复分了三截。1.12 只补 exit() 和会话校验,把入口关上,剩下八个洞任意已认证账户还能打;1.16 补了模块名白名单、路径限定和命令转义,用户 API 没动;1.29(10 月 31 日)才把回环 API 那四条一起关掉。而 1.16 和 1.23 在变更日志里没有条目——版本号上去了,不等于洞关完了。
VulnCheck 扫到 118,151 个观测点,19,834 个在 2083 端口。2025 年那颗 CVE-2025-48703 也只补了 filemanager 一个模块,这次测试的 1.8 构建装着那个补丁,相邻模块照样能执行命令。
内核那条:候选版本号排好了,源里还没有
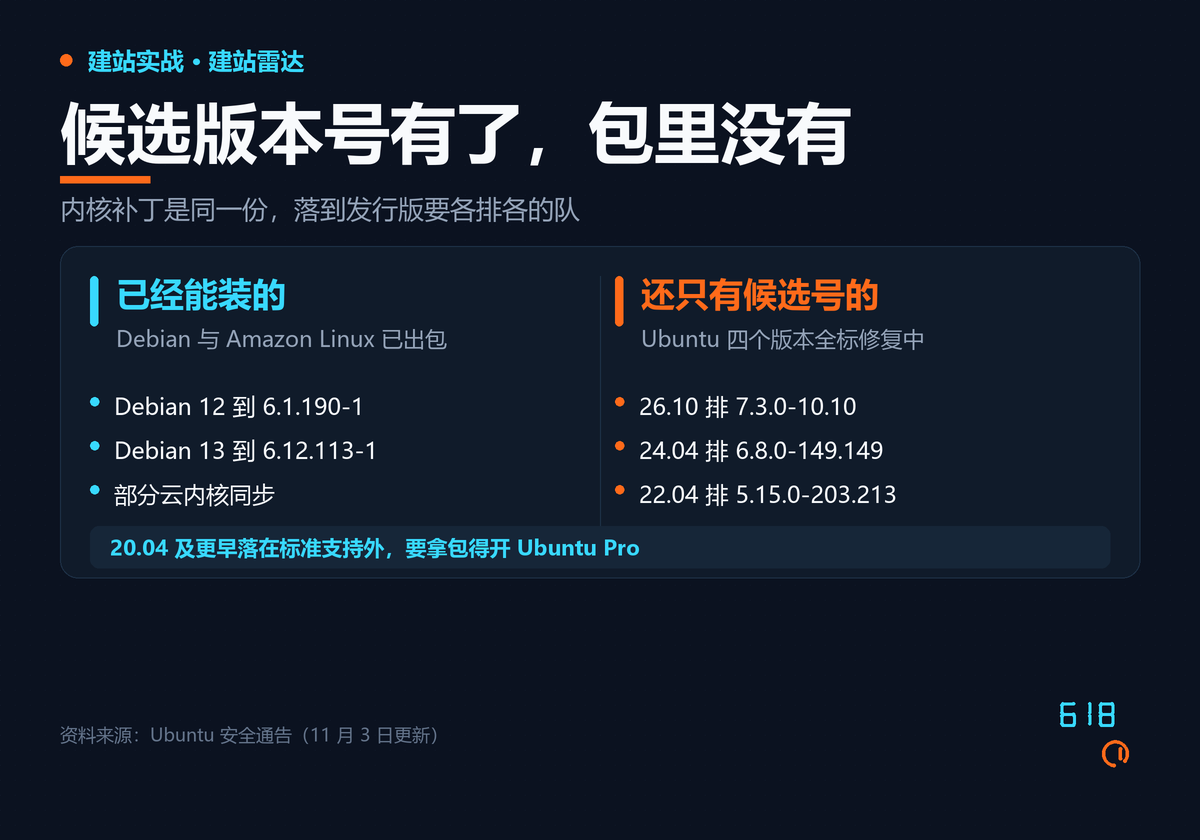
Ubuntu 安全页 11 月 3 日更新后,26.10、26.04、24.04、22.04 四个 LTS 仍是「Vulnerable,修复进行中」,候选号是 7.3.0-10.10、7.0.0-43.43、6.8.0-149.149、5.15.0-203.213。那是准备发的版本,不是现在能 apt 到的包。20.04 及更早连候选号都没有,要拿得开 Ubuntu Pro。Debian 12 和 13 早出了,6.1.190-1 和 6.12.113-1。
等的人开始找了。Marcus Hutchins 说从 11 月 2 日起,住宅代理和俄罗斯 VPN 在用 MPTCP 探 443——常规扫描器不走 MPTCP,像在挑 CVE-2026-98432 的靶子。他 10 月 30 日扫到能 MPTCP 连上的约 210 万台,其中约 76 万台能完成 TLS 握手。这只是暴露量;公开的还只有拒绝服务 PoC,没有能用的远程 root 利用。
关 MPTCP 不是修复。net.mptcp.enabled=0 不会关掉已打开的套接字,得重启进程;Debian 系不少内核默认开着,Go 1.24 以上编的服务(Caddy、Traefik 这类)还会自己建监听。先 sudo ss -Mlnp 看一眼比猜快。官方临时办法是 nftables 丢掉带 IP options 的入站 TCP,能降风险不能全挡,副作用是依赖 IP options 的连接一起断。Ubuntu 说这个洞跟 MPTCP 无关,关联只来自 Anthropic 那份利用代码,装更新才是修复。
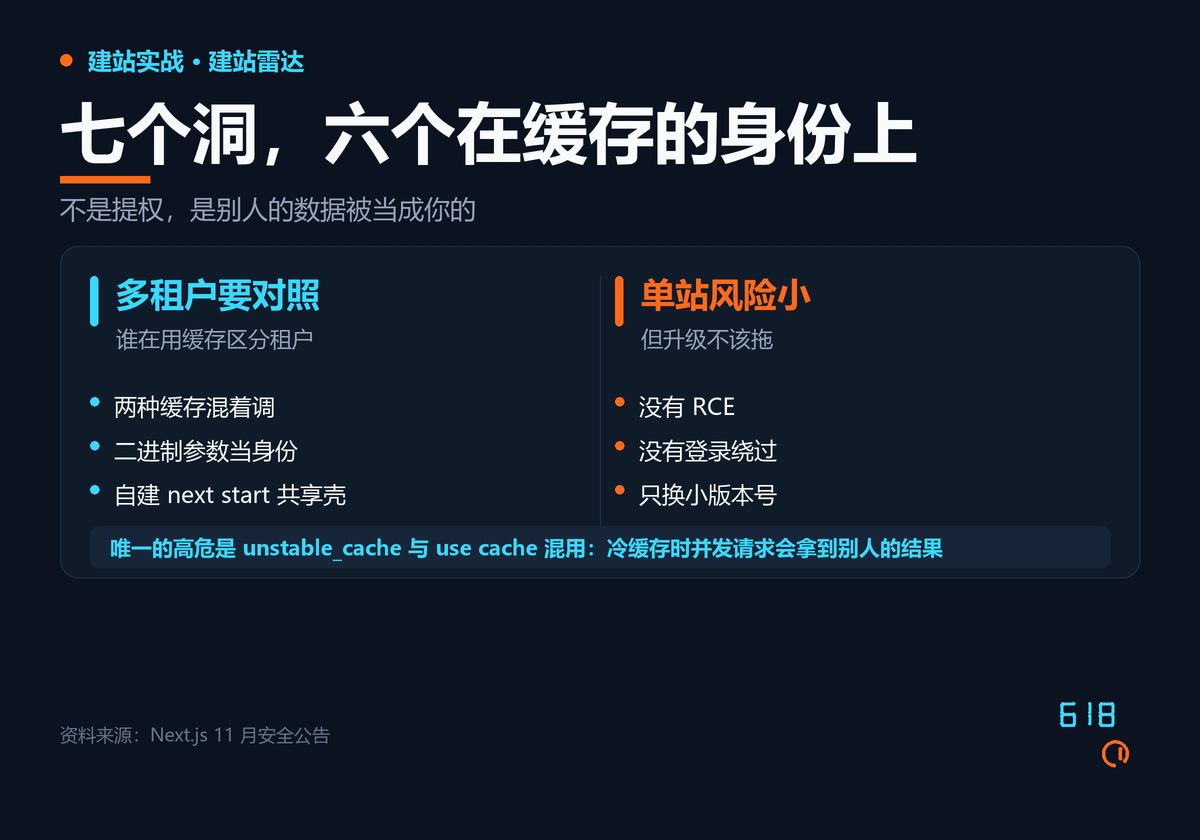
Next.js:七个洞,六个在缓存的身份上
11 月 3 日按时发了,16.4.5 和 15.5.29。七条里一条高危、六条中等,没有远程执行也没有登录绕过——问题几乎都在「这条缓存属于谁」。
高危那条是 unstable_cache 和 use cache 混着调:同一个公开的 use cache 函数既直接调、又被包在 unstable_cache 里调,冷缓存填充时那次并发调用可能拿回另一个请求的结果,再带着同样参数存下发后来的人。root 参数正好是租户 ID,串的就是别人的数据。同类还有嵌套 use cache 在慢值返回前就存了外层条目,以及二进制参数算出同一个缓存身份。
自建 next start 多一条:开了 Cache Components 又没开 Partial Prefetching 时,构造过的 URL 能把请求相关的值塞进共享壳,让别的 URL 也拿到,或者持续 404;放在 HTTP/1.1 反代后面、而反代会把流水线请求排在同一条后端连接上的,压缩响应的 framing 头对不上,响应可能发错人。剩两条轻些:Edge 路由的 x-middleware-set-cookie 能被同源 JS 读到,HttpOnly 照漏;图片优化会把可控的图误判成 AVIF,绕过 dangerouslyAllowSVG: false 送进 SVG 解析器。
单站单租户中招概率低,升级也只是换小版本号,没有改代码的活。
Barracuda:两个洞都要先进管理口,合起来是 root
11 月 2 日的公告,CVE-2026-116606 是 9.3 的授权绕过,只影响 ESG;CVE-2026-111560 是 8.6 的命令注入,ESG、ADC、WAF、WCC、BMA、WSG 六个产品都中。两条都要能访问管理界面,单看不致命,合起来是先绕授权再执行命令,最后拿到设备 root。
补丁按产品给:ESG 分 9.4.017 上下两个包,其余是 BNADC-16586、BNMA-32468、BNWF-60060、BNYF-24789。管理口不对公网开的风险小得多。
这几天你可以做什么
跑 CWP 的,先把 2083 和 2031、2087 挪出公网,再升到 1.29 以上。 停在 1.16 只是把未登录那道门关上,回环 API 那四条还开着。
Ubuntu 的机器,别干等正式源。 先 sudo ss -Mlnp 看有没有 MPTCP 监听,再按官方那份 nftables 规则挡掉带 IP options 的入站 TCP;装完内核记得重启,不重启等于没装。
用 Next.js 又按租户分缓存的,把锁文件里的 next 顶到 16.4.5 或 15.5.29。 升之前搜一遍 unstable_cache 和 use cache 同时出现的地方,那是这次唯一的高危。
附:本文信息来源
一、一手信息
- VulnCheck:CWP 用户面板预认证链条研究(十个 CVE)
- VulnCheck 公告:phpini_editor 任意文件写与命令注入
- CWP 官方变更日志
- CVE 记录:CVE-2026-73695(module 参数路径穿越)
- CVE 记录:CVE-2026-73696(重定向后未终止)
- CVE 记录:CVE-2026-73697(phpini_editor 写文件与命令注入)
- CVE 记录:CVE-2026-77877(回环 API 缺令牌校验)
- CVE 记录:CVE-2026-104080(valid_token 路由命令注入)
- Ubuntu 安全通告:CVE-2026-98432(11 月 3 日更新,含各分支候选版本)
- Debian 安全追踪:CVE-2026-98432
- NVD:CVE-2026-98432
- Next.js:2026 年 11 月安全版本公告
- Next.js:11 月安全版本预告(10 月 27 日)
- GitHub 安全公告 GHSA-mfr8-8qww-v76h(跨租户缓存泄漏)
- GitHub 安全公告 GHSA-rhh4-g77r-r9qj(二进制参数缓存身份冲突)
- GitHub 安全公告 GHSA-pc58-hwjq-p385(压缩响应 framing 串话)
- GitHub 安全公告 GHSA-f3mh-rxg3-f5g2(Edge 路由 cookie 头泄漏)
- GitHub 安全公告 GHSA-7qx7-33qx-rqx2(SVG 拒绝绕过)
- Barracuda 安全公告:预认证授权绕过与命令注入
- CVE 记录:CVE-2026-116606
- CVE 记录:CVE-2026-111560
二、媒体报道
- FreeBuf:攻击者野外扫描内核 RCE,Ubuntu 通过 -proposed 推早期补丁
- PenTestIT:CVE-2026-98432 的根因、检测与缓解
- RedEye Security:一个判决为 DoS 的洞如何被做成远程 root
- HighCircl:11 月 2 日这一周工程侧变了什么
- 蚁景网安:网络安全日报 11 月 3 日
原创声明:本文由 618A 情报站整理撰写,基于公开信息与实测记录,转载请注明出处并保留原文链接。