这三天没有新的平台级零日,忙的是老洞的新进展。一个 2015 年写进内核的竞态,16 日才放出能跑通的代码;Puppet 那个 3 日披露、当天带 PoC 的洞,17 日进了 KEV。真正新发生的只有一件——一段从 Optimizely 自家 CDN 发出去的脚本,178 家站点谁也没动自己的代码。
NoisyTCP:藏了十一年的内核竞态,演示代码已经公开
CVE 记录 11 月 10 日由内核 CNA 发出,研究者的写法和利用代码到 16 日才解禁。内核查已建立的连接走无锁哈希查找,旧结果还没放手,另一个接收上下文已把那个 socket 释放、又用同一四元组在同一 slab 地址重建成 SYN cookie 请求,收包路径随后解引用空指针,内核 panic。条件只要两条以上接收队列,或开着 RPS 把包摊到多核;不需要账号,服务器调过 listen() 就算数。Kim 在 KVM 上打默认配置的 Nginx、Apache、SSH,5 秒到 2 分钟崩;安静的裸机撑了 14 小时。容器不给保护,崩的是宿主。
上游 11 月 3 日修,稳定分支 6.12.117、6.18.63、7.3.4。Debian 走得最快:trixie 6.12.117-1 由 DSA-6628-1 带出,bookworm 6.1.192-1 走 DLA-4906-1。Ubuntu 到 17 日仍是一整列「受影响」,一个带版本号的包都没有,自评 Medium。Red Hat 评 7.5、Important,RHEL 8/9/10 内核全列 Affected。
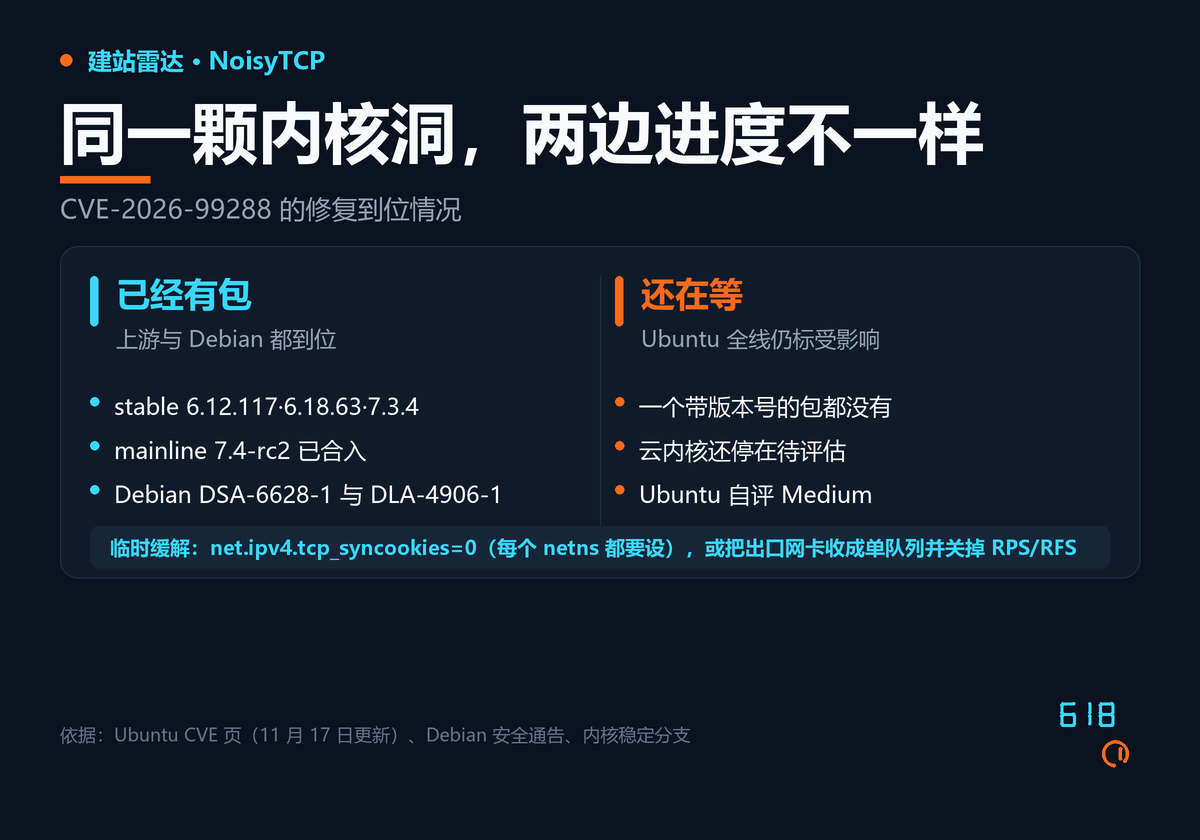
堵不住时有两招:关掉 net.ipv4.tcp_syncookies(削弱 SYN flood 防护,每个容器都要单独设),或把对外网卡收成单队列、关掉 RPS 和 RFS(吞吐会掉)。另有一条更难触发的路径能打出远程 use-after-free,这招挡不住;Kim 自己也把结论压在「暂时不算 RCE」。每个公网机器跑一遍 uname -r,对完就排重启,只装包不重启等于没修。
Optimizely:178 家站点,从自家 CDN 领到一段换钱包地址的脚本
16 日 04:21 UTC,第一段注入出现在 BBC 的 snippet 里,加载 webshell.lol。入口是 Project JavaScript——客户自己写、每页都执行的字段,攻击者只往这段塞代码。文件仍旧从 cdn.optimizely.com 出来、带 Optimizely 的证书,浏览器和大量白名单 CSP 都当它是自己人。这不是缓存投毒。
Report URI 查了 1611 个 snippet,188 个带毒,落在 178 家机构:Zoom、BBC、CNN、Salesforce、GitLab、IKEA、HSBC 都在,Optimizely 自家首页和登录页也中了。loader 有三个版本:明文 script 指向 1688360.cc/track.js、把地址 Base64 藏起来、整段内联——最后这种封域名也没用。Smartsheet 清完又被重新种上。
13:43 UTC 加上刷卡器,抓站内表单的卡号、有效期、CVV,Stripe 和 Adyen 的托管 iframe 抓不到;钱包地址替换覆盖八条链。当天恶意代码重建 26 次,20:40 开始清,21:52 只剩 TalkTalk 一家。金额两家口径不同:Report URI 说 7,040,StepSecurity 说 6,600 美元。
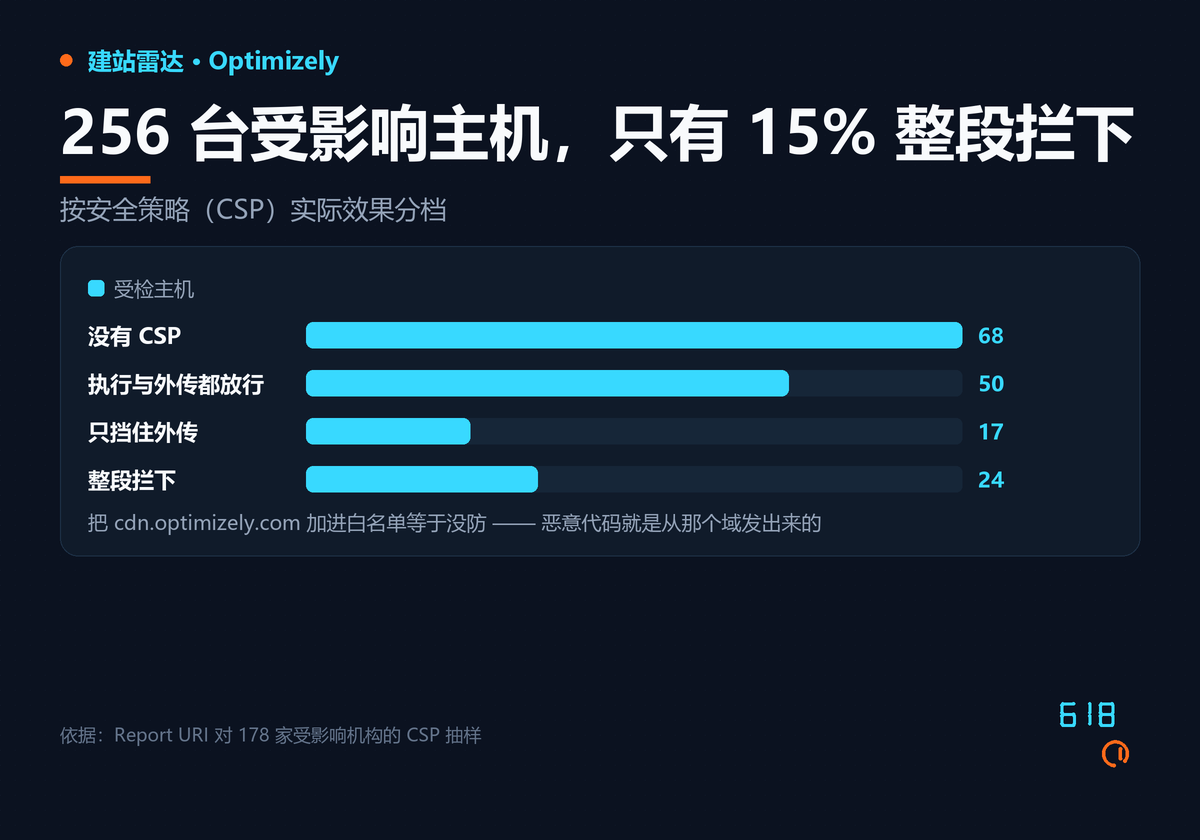
真正该记的是 CSP 那组数。256 台里 68 台根本没有 CSP,50 台有策略但同时放行执行和外传,17 台挡住外传、地址替换照样生效,整段拦下只有 24 台,15%。把 cdn.optimizely.com 加进白名单等于没防,unsafe-eval 也放行,Optimizely 自己的文档就建议开它。用 Optimizely 的,今天把每个 project 的 Project JavaScript 翻一遍,搜 1688360 和 atob(。
Puppet:一张 agent 证书就能在服务端执行命令,17 日进了 KEV
这个洞 11 月 3 日就公开了,当天 OpenVox 的通告里就附着一份能直接跑的恶意 report。CISA 到 17 日才加进 KEV,联邦期限 12 月 1 日,前后 14 天。
机制在 report 解析上。agent 每次跑完往 PUT /puppet/v3/report 交一份 JSON,服务端用 rich-data 反序列化还原成 Ruby 对象,而它信客户端自己填的 __ptype。构造一个挂 RubyMethod 注解的 Object 类型,body 里写反引号,class_eval 生成类时就执行了。门槛只有一张 CA 签过的 agent 证书;fleet 大了通常开 autosign,那种配置下连证书都不用自己弄。
执行身份是 puppet 服务用户,它手里有 CA 私钥。拿到私钥就能给任意节点签证书,所以被打过的主机升完级还得重建 CA——补丁修的是解析路径,不撤销已签出去的证书。同批的 CVE-2026-115732 是 9.0,authorization 库的精确主机名规则按前缀通配,evil.example.com 能过为 example.com 写的规则。评分也打架:Puppet 给 9.4(CVSS 4.0),NVD 与 Red Hat 给 9.9(3.1)。
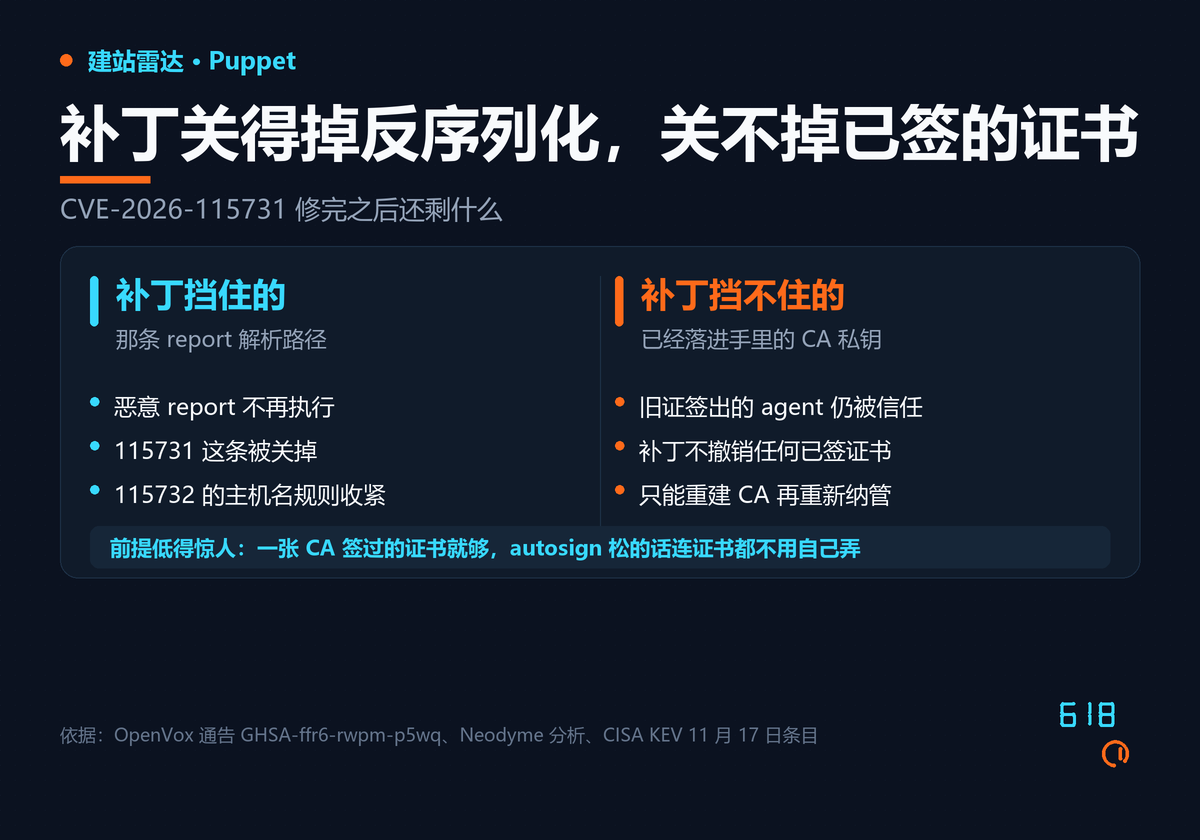
修法:Puppet Enterprise 2023.8.13、2025.12.1、2026.0.1;Core 9.1.3 与 8.22.2;OpenVox Server 9.2.0 与 8.18.0、Agent 9.3.0 与 8.32.0。升完要重启 Puppet Server,否则跑的还是旧代码。RubyGems 上那个 gem 停在 8.10.0,不再修;Satellite 默认处理客户端 report,也在范围内。先升服务端再重启,然后把 autosign 从 true 换掉,8140 只对纳管网段开。
LiteLLM 与 Starlette:七月的老链,这周末换了一种括号重扫
这个洞不新。CVE-2026-42271(LiteLLM,8.7)和 CVE-2026-48710(Starlette,6.5)七月就有公开 PoC,两条都已在 KEV 里。新的是 14 到 16 日这一波:SANS 的蜜罐开始持续收到 POST /mcp-rest/test/tools/list。
根因是 Starlette 1.0.1 之前不校验 Host 头,拿原样去拼完整 URL,再用拼出来的这个 URL 做访问权限判断。往头里塞 /、?、# 就能骗过鉴权,这次换成了括号:localhost]、[localhost、127.0.0.1]、litellm.proxy 四种轮着来,摆明是躲按公开 PoC 写的过滤规则。请求体让 stdio transport 跑 id 试探;UA 是 Python/3.14 配 aiohttp。
这类代理里放着各家 provider 的 key 和调用日志,穿一次不只是掉一台机器。SANS 的建议比规则更值得抄:WAF 别匹配具体 PoC 的特征,改成拒掉一切不该出现在主机名里的字符,或只放行白名单。修法是 Starlette 1.0.1 起、LiteLLM 1.83.7。自建了 LiteLLM 的,先把 /mcp-rest/ 从公网摘掉,再升 Starlette。
这几天你可以做什么
给公网机器排一次内核重启窗口。 先 uname -r 对发行版的修复版本,Debian 有包,Ubuntu 还得等;等不及就把网卡收成单队列。
用 Optimizely 的翻 Project JavaScript,跑 Puppet 的查 autosign。 这两件都不用等补丁。
给站点补一条能真正生效的 CSP。 用 report-only 跑两周,把 unsafe-eval 和用不上的第三方域收掉,再切执行。
附:本文信息来源
一、一手信息
- Hyunwoo Kim:NoisyTCP 报告(触发条件、两个路径、缓解办法)
- 内核稳定分支修复提交:inet: reject unhashed sockets during established lookups
- CVE 记录:CVE-2026-99288(TCP 已建立连接查找时的空指针解引用)
- Red Hat:CVE-2026-99288 的评分、影响范围与两条缓解
- Ubuntu 安全页:CVE-2026-99288 各发行版状态(11 月 17 日更新)
- Debian:DSA-6628-1(trixie 内核 6.12.117-1,含本条)
- Report URI:恶意代码如何经 Optimizely 到达 178 家机构的页面
- Optimizely 状态页:Web Experimentation 安全事件通告(11 月 17 日 01:02 UTC)
- CVE 记录:CVE-2026-115731(Puppet report 反序列化)
- Red Hat:CVE-2026-115731 的 9.9 评分与 autosign 缓解建议
- CISA:已知被利用漏洞目录(含 11 月 17 日新增条目)
- SANS ISC:11 月 16 日日记,LiteLLM 与 Starlette 的扫描样本
- CVE 记录:CVE-2026-48710(Starlette 未校验 Host 头)
- CVE 记录:CVE-2026-42271(LiteLLM MCP 测试端点)
二、媒体报道
- CyberExperts:NoisyTCP 的影响面、复现时间与打补丁的次序
- iTnews:这个洞在内核里躺了十一年
- SecurityAffairs:OPTIMJACK——三种 loader 与清洗时间线
- heise:大品牌替人送马,Optimizely 的回应与缺位
- Sonatype:为什么「可信域名」不等于「可信代码」
- Infosecurity Magazine:178 家机构与 188 个带毒 snippet
- Threat Times:Puppet 进 KEV 与 12 月 1 日期限
- Cyber-Threat:CVE-2026-115731 的排查线索与版本对照
- DugganUSA:这张 KEV 条目目前只有 CISA 一个来源说被利用
- DailyByte:7 月就有的链,为什么这周末又被扫
三、其他
- DLA-4906-1(bookworm 内核 6.1.192-1)
- OpenVox 通告编号 GHSA-ffr6-rwpm-p5wq
- Report URI 保存的带毒 snippet 哈希与时间戳副本
原创声明:本文由 618A 情报站整理撰写,基于公开信息与实测记录,转载请注明出处并保留原文链接。