这四天没有新的重大零日,忙的是补丁怎么落地。Apache 那个 HTTP/2 的洞在上游发出来一天之后才进到各家的包仓库,装完之后版本号一点没变;WordPress 同时落了两个 9.8,其中一个的修复包自相矛盾,后台显示的版本号不足以说明你装了什么。
Apache 2.4.71:包到了,版本号没变
11 月 11 日 Apache 发了 2.4.71,修三个洞,最重的是 mod_http2 的 CVE-2026-119618,项目标它 critical。assign_headers() 对共享头表的同步没做好,HTTP/2 的多路复用恰好把这个问题放大:一条连接上几十个并发流,连接线程和流线程同时读写同一块结构,堆就坏了。不需要账号和交互,只要 HTTP/2 开着;h2c 明文也算,只跑 HTTP/1.1 的不在里面。受影响的是 2.4.55 到 2.4.70,独立发行的 mod_h2 是 2.0.8 到 2.0.42。
真正的动静在 12 日。Ubuntu 出 USN-9090-1,Debian 出 DSA-6620-1,Red Hat 的公告前一晚就挂了出来;13 日 Alpine 3.21 到 3.24 跟上 2.4.71-r0,SUSE 还挂着 pending。麻烦的是包版本号:Ubuntu 24.04 装完仍是 2.4.58-1ubuntu8.19,apache2 -v 永远看不到 2.4.71。
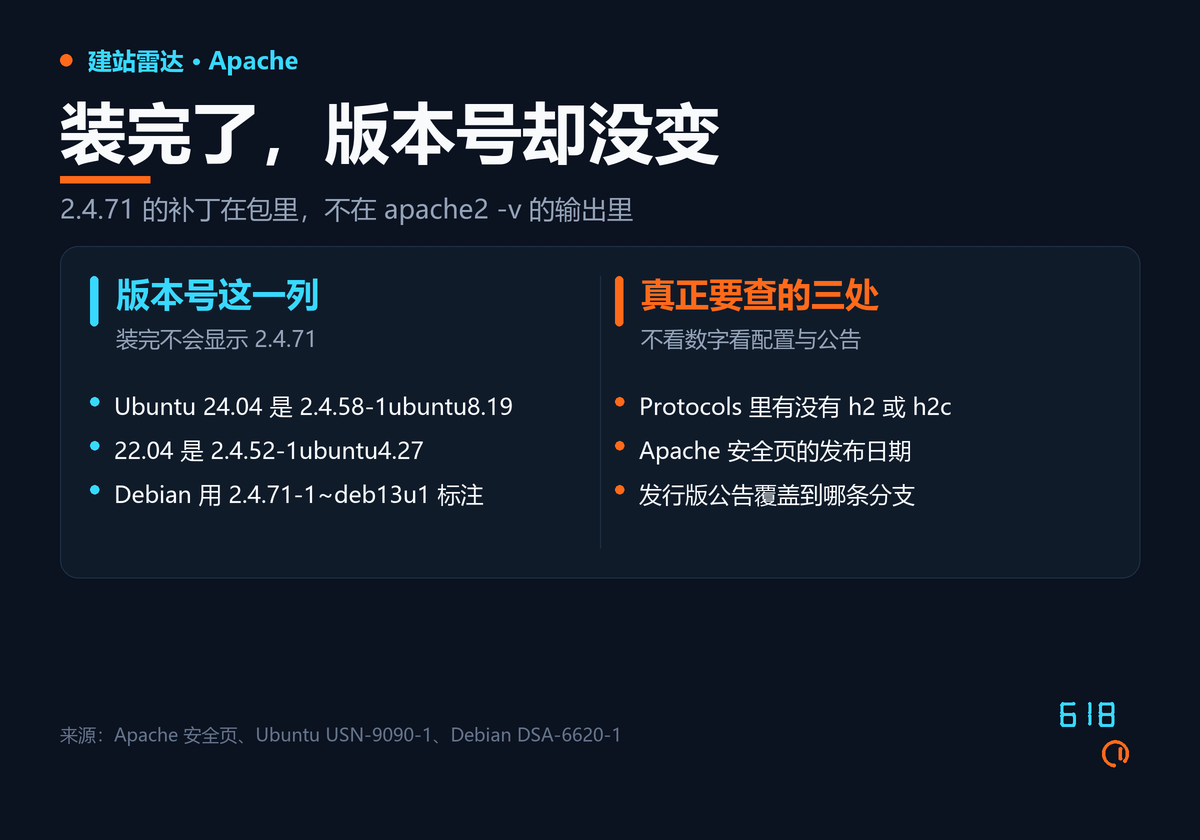
同日 GitHub 上出现声称能打的 PoC。研究者自己的复现是 2.4.70 上堆破坏、2.4.71 上跑干净,Wordfence 说这份代码只做到内存破坏,没演示出远程执行。Wiz 的数据是 64% 的云环境有受影响实例,一半公网可达。cPanel 这边,EasyApache 4 的 v25.96 带上了 ea-apache24 2.4.71-1,跑一次 /scripts/update-packages 就行。跑 Apache 又开着 h2 的,今天就把包升上去,别等版本号变。
两个容易漏的点:虚拟主机里单独又把 h2 打开,洞就回来了;反代后面只吃 HTTP/1.1 的源站不受影响,但源站自己另开的 443 算。独立 mod_h2 到 13 日还是 2.0.42,没有可用的独立修复版,只能用 httpd 自带的 mod_http2。
WordPress:一个 9.8 的上传洞,和一条能改管理员密码的链
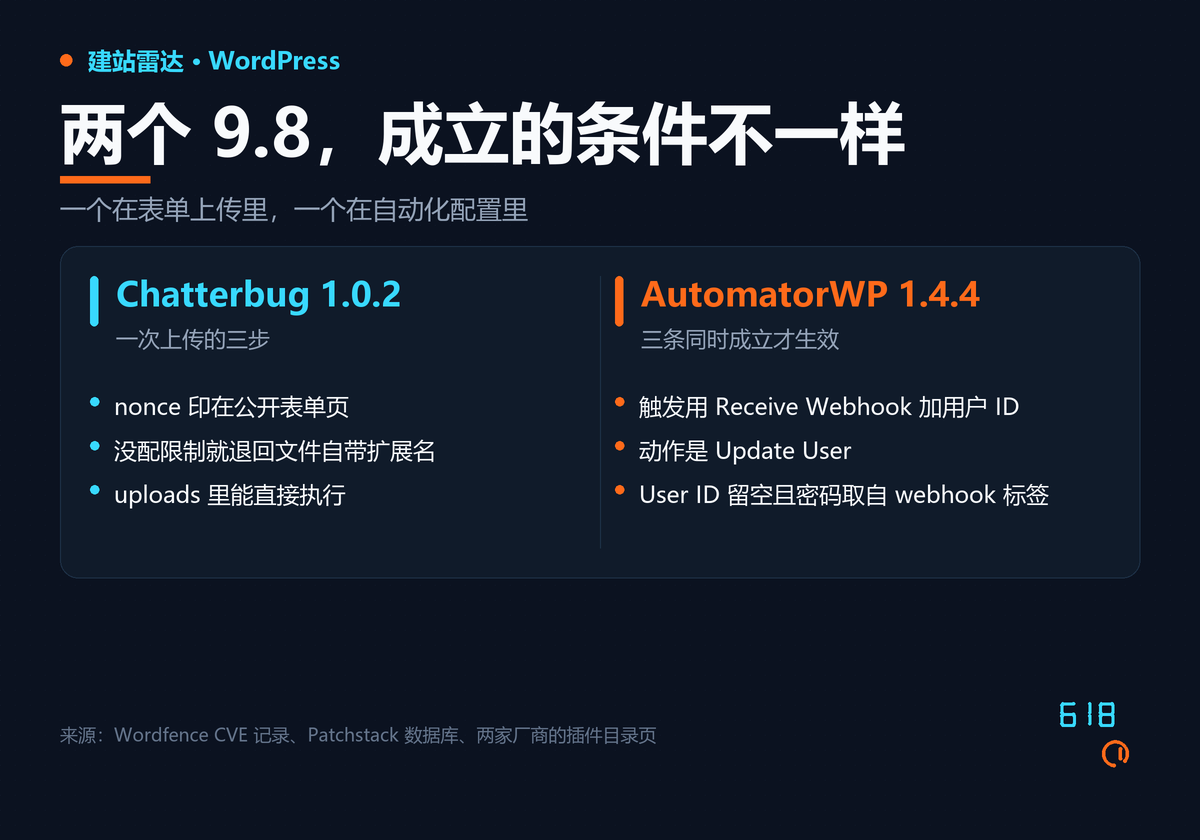
11 月 12 日 21 时 10 分(UTC),Wordfence 公开 Chatterbug Forms 的 CVE-2026-125055,9.8。插件的 cbforms_check_form_submissions 在服务端只做了一次很弱的判断:字段没配置限制时,「允许的类型」会退回到上传文件自己带的扩展名,等于让上传者自己出答案。提交表单要的 nonce 就印在公开页面上,所以未登录也能直接传 .php,公开的利用代码已经有了。
修复包的版本号是个坑。厂商把加固后的代码放在 stable tag 1.1 下,可包里的插件头还写着 1.0.2,后台读的是插件头,目录页也显示 1.0.2。「我已经升到最新版」在这里什么都证明不了。站上还留着的,先停用,或者把带上传的表单关掉。
同一天还有一条更安静的:AutomatorWP 的 Pro Webhooks 扩展,CVE-2026-126173,9.8,修在 1.4.5。它要凑齐一个配置才成立——用 Receive Webhook 加「Is the user ID」触发,动作是 Update User,User ID 留空、密码字段映射到 webhook 传进来的密码标签。命中时未登录的人能重置任意账号的密码,含管理员。
NextGEN Gallery 同日修了 4.5.6(CVE-2026-118191,8.1),能删任意文件,但需要 Custom 角色,优先级低,顺手升掉就行。
KEV 那天进了两条:Check Point 把 PHP 的洞变成了设备的 root
13 日 CISA 的目录进了两条,期限都压在 16 日,而且都标了取证分诊——补完还得回头查有没有被打过。
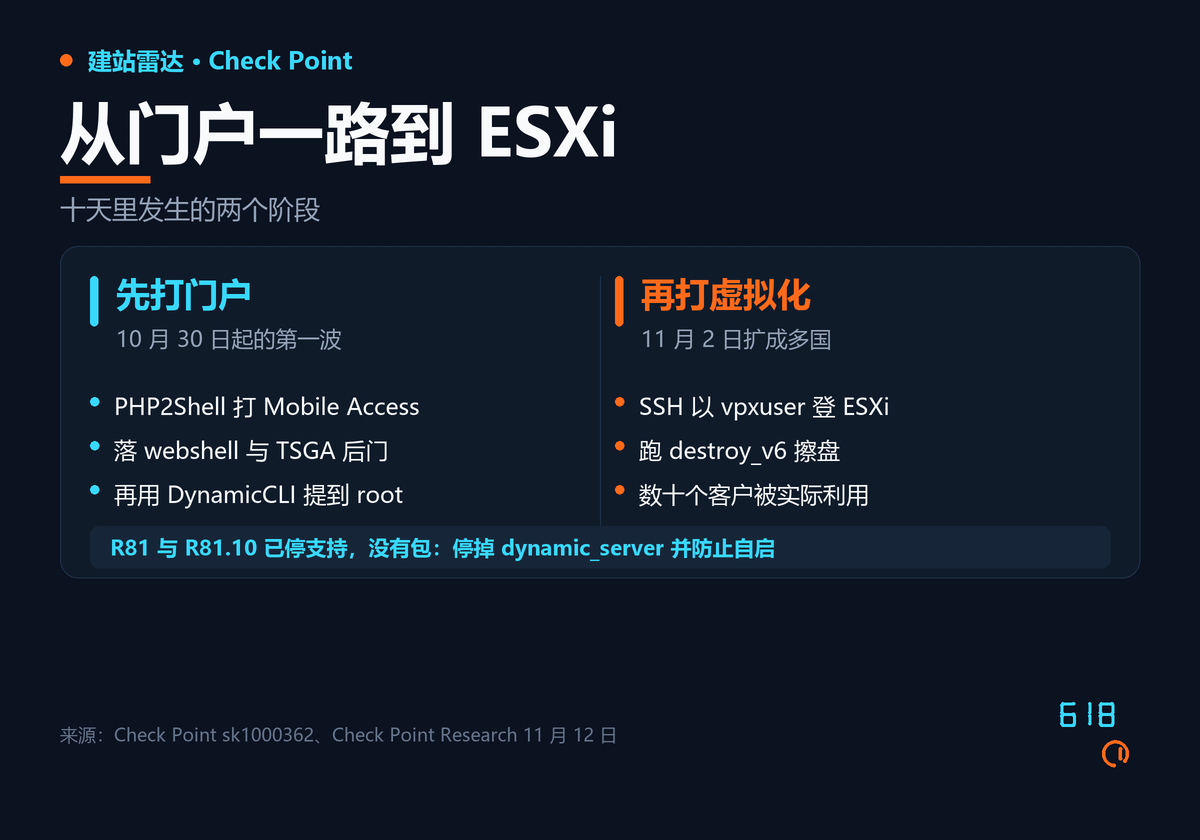
第一条是 Check Point 的 CVE-2026-123039。Gaia 的 DynamicCLI 由 dynamic_server 承载,用 root 跑,监听 /tmp/dynamic_socket,权限 0777,来者不拒,收到什么就按 root 执行。本机任何一个低权限账号,往这个 socket 写一条请求就是 root。评分只有 7.8,因为前提是先有本地代码执行,但 Check Point 自己说已经观测到数十个客户被实际利用。修法是装 11 月的 Jumbo Hotfix:R82.20 到 Take 14、R82.10 到 Take 52、R82 到 Take 132、R81.20 到 Take 174;R81 与 R81.10 已停止支持,没有包。
他们 12 日那份研究值得多看一眼。攻击者先打 Mobile Access 门户的 PHP2Shell(CVE-2026-109618 与 109619),再用这个洞到 root,落 PHP webshell 与 TSGA、TSProxy 两个后门,然后 SSH 到 ESXi,用 vpxuser 登录跑 destroy_v6 擦盘。第一波 10 月 30 日打以色列的机构,11 月 2 日扩成多国的机会性扫描。
第二条是 UnrealIRCd 的 CVE-2026-114713,8.6。labeled-response 模块把客户端给的 label 回显进回复时不转义,而 IRC 按行解析,塞一个换行等于多出一条命令,这条命令走的又是服务器之间的链路,按服务器的身份执行。两条以上服务器互联的网络里,任何普通用户都能 KILL、GLINE。修在 6.2.7.1,另给了不用重启的热补丁。
Node.js:十六个洞,其中一条能把 TLS 私钥漏出去
11 日 Node.js 发了 16 个洞,22.23.5、24.22.3、26.13.1,七个 high,发行版到 13 日才开始跟包。最值得看的是 CVE-2026-123864:一个零长度的 TLS 写,会让 Node 在解析器还在读请求体时去解下一条 TLS 记录,重入之后是 use-after-free 加越界读,服务器会把别的连接的堆内存当成请求体交出去,里面可能有 TLS 私钥。要三个条件同时成立:handler 早调 res.flushHeaders()、用非空数据 res.end()、还有一条会回显或存下请求体的路由。默认配置的 HTTP/2 服务还有个更省事的 CVE-2026-123863,未登录的客户端就能把它打崩。官方没给绕过办法,20.x 和 25.x 不修。
这几天你可以做什么
先把 Apache 的包装上,再确认 h2 没被虚拟主机开回来。 apachectl -M | grep http2,然后 grep -RnE '^[[:space:]]*Protocols' /etc/apache2 /etc/httpd,两处都过一遍。
Chatterbug Forms 与 AutomatorWP 的 Pro Webhooks 今天处理掉。 前者停用到能确认包内容为止,后者去关那条会改密码的自动化。
Check Point 与 UnrealIRCd 的设备按 16 日的期限补。 补完别收工,两条都要求回头看日志。
附:本文信息来源
一、一手信息
- Apache HTTP Server 2.4 安全页:CVE-2026-119618 原文与修复提交
- CVE 记录:CVE-2026-119618(mod_http2 堆破坏)
- Ubuntu:USN-9090-1(apache2 五个洞,含 mod_http2)
- Ubuntu 安全页:CVE-2026-119618 的发行版状态
- Debian:DSA-6620-1(apache2 修到 2.4.71-1~deb13u1)
- cPanel:EasyApache 4 的 ea-apache24 2.4.71-1 公告
- CVE 记录:CVE-2026-125055(Chatterbug Forms 未登录任意上传)
- Chatterbug Forms 插件目录页(版本与 changelog 对照)
- CVE 记录:CVE-2026-126173(AutomatorWP Pro Webhooks 账号接管)
- AutomatorWP 插件目录页
- CVE 记录:CVE-2026-118191(NextGEN Gallery 任意文件删除)
- NextGEN Gallery 插件目录页
- Patchstack:NextGEN Gallery 4.5.5 及以下的任意文件删除条目
- CISA:11 月 13 日新增两条已知被利用漏洞的公告
- CISA:已知被利用漏洞目录(含两条的期限与分诊标记)
- Check Point:sk1000362(CVE-2026-123039 与各版本的修复 Take)
- CVE 记录:CVE-2026-123039(Gaia DynamicCLI 提权)
- Check Point Research:PHP2Shell 在网关上被利用的完整过程
- Check Point 博客:PHP2Shell 与本条提权在野利用的安全公告
- CVE 记录:CVE-2026-114713(UnrealIRCd label 标签未转义)
- UnrealIRCd 项目新闻页:6.2.7.1 与热补丁
- UnrealIRCd 论坛:6.2.7.1 发布与九个安全问题的公告
- Node.js:11 月安全版本发布说明(16 个 CVE 与修复版本)
- CVE 记录:CVE-2026-123864(HTTPS 泄漏连接内存)
- CVE 记录:CVE-2026-123863(默认 HTTP/2 服务被打崩)
二、媒体报道
- CodeIT:2.4.71 之后——PoC 出现、发行版跟包、独立 mod_h2 仍无修复
- Buffashe:Chatterbug 的修复包为什么标着两个版本号
- Brandefense:CVE-2026-126173 的触发配置与修复版本
- OneSignalDesk:Check Point 用 PHP2Shell 串提权、擦掉 ESXi 的经过
- Protect.Computer:UnrealIRCd 被在野利用与 16 日期限
- CyberSecBrief:11 月 14 日简报(网关被植入后门与擦盘器)
- CrashDaily:Node.js 十六个洞里 HTTP/2 与 HTTPS 分别中什么
三、其他
- EasyApache 4 v25.96 版本说明
- UnrealIRCd 热补丁 bundle-20261107
原创声明:本文由 618A 情报站整理撰写,基于公开信息与实测记录,转载请注明出处并保留原文链接。