这一周比的是谁先把补丁打下去。18 日晚上 nginx 和 WordPress 先后发版,19 日 PHP 跟上一批跨四个分支的安全更新,中间有两条 9.2 的洞不需要你改任何配置。虚拟化那层也结了两笔账:vCenter 的认证绕过九月初就被用上了,AMD 上的 KVM 则被证明能从客户机读到宿主机的上百 GB 内存。
PHP 四个分支同批发版,两条 9.2 不挑配置(11 月 19 日)
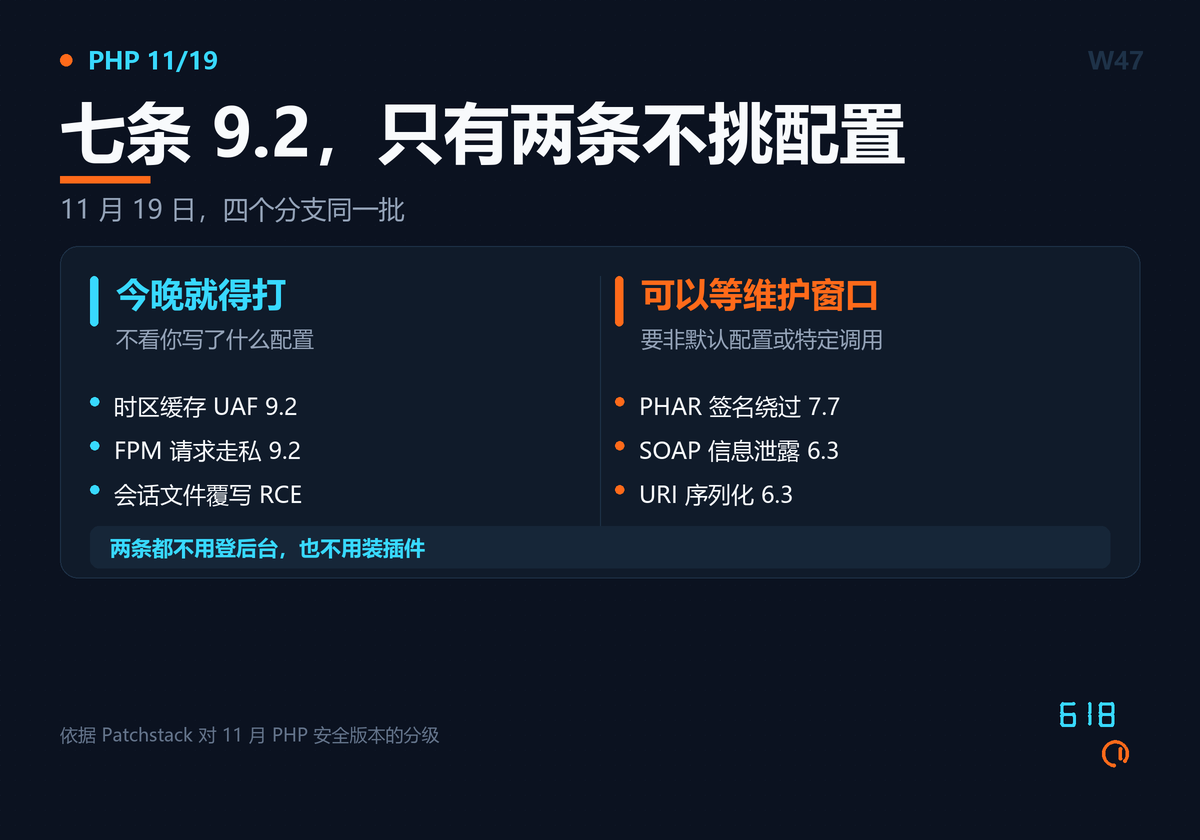
PHP 18 日先放预告,说最高等级是 CRITICAL,19 日 14:00 到 14:30 UTC 之间把 8.6.0 和 8.5.13、8.4.28、8.3.37、8.2.36 一起发了。8.6.0 是功能版本,部分函数应用、readonly 属性默认值、IoPoll 都在里面;安全修复则并进了四个维护分支,Patchstack 数出十八个 CVE,七个是 9.2。
跟 WordPress 站真正有关的只有两条。时区缓存的释放后使用(CVE-2026-129496)跟你写在主题里的日期逻辑毫无关系——PHP 拿配置的时区给 error_log 打时间戳,非线程安全构建把这块缓存分配在启动内存里,启动结束内存被释放、指针还留着,FPM 和 mod_php 的工作进程就继承了这个悬空指针。触发很平常:一个无效的 date.timezone,或某项 session 配置的弃用提示,再加新进程上一条早期诊断(任何访客用个大表单就能凑出 max_input_vars 警告)。研究者在默认配置下崩掉了工作进程,开着 ASLR 也做出了代码执行。
另一条是 PHP-FPM 的请求走私(CVE-2026-129289),要两个条件同时成立:前端复用后端 FastCGI 连接,比如 nginx 的 fastcgi_keep_conn on 或 mod_proxy_fcgi 的 enablereuse=on;加上应用打开了 php://input 却没读完。后面这条 WordPress 每个 REST 请求都满足,WP_REST_Server::serve_request() 里的 get_raw_data() 就是 file_get_contents('php://input'),xmlrpc.php 也一样。残留字节会在同一条连接上被当成新的 FastCGI 请求解析,以工作进程用户跑攻击者写的 PHP,顺带绕过前端路由。
十月那批预告里挂着的 CVE-2026-115560 这次补上了,会话序列化器不匹配那条从「只给缓解」变成有了版本号。默认值也跟着动:session.upload_progress.enabled 从 1 变成 0(8.4.28 起),8.6.0 把 use_strict_mode、cookie_httponly 置 1,cookie_samesite 置 Lax,只影响新装。8.2 到 12 月 31 日 EOL。今晚升到 8.5.13 / 8.4.28 / 8.3.37 / 8.2.36;升不动就先关掉 session.upload_progress.enabled、把 fastcgi_keep_conn 设成 off,这两件都在管理面做。
同一晚的另外两批:nginx 十条、WordPress 十八条(11 月 18 日)
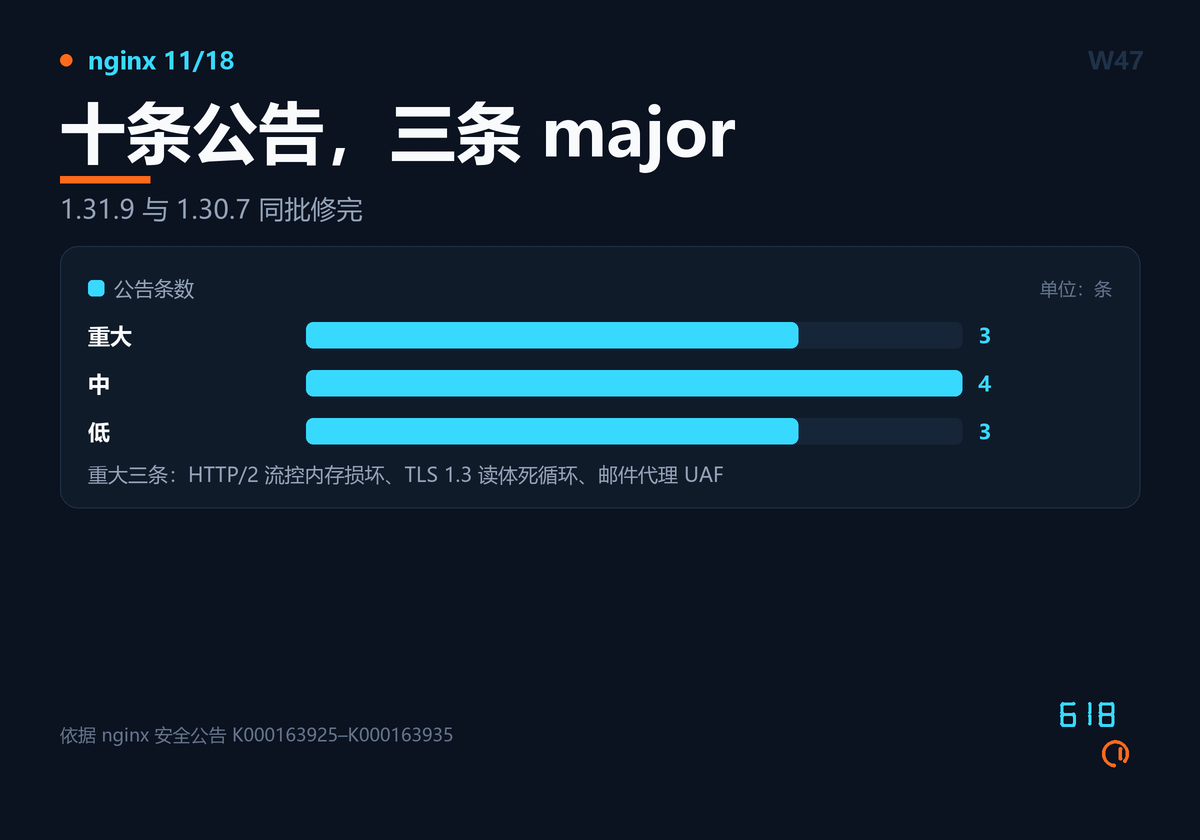
nginx 1.31.9 与 1.30.7 一次修了十条,通告编号 K000163925 到 K000163935 连着排。三条 major:HTTP/2 流控里的内存损坏(CVE-2026-123007,从 1.9.5 起就有)、TLS 1.3 读客户端请求体时的死循环(CVE-2026-118899,从 1.13.0 起)、邮件代理的释放后使用(CVE-2026-113425)。中危里有一条值得单独看:stream 模块做客户端证书验证时用了错的那个虚拟服务器的配置,SNI 一换就能绕(CVE-2026-120967)。alias 配 try_files 的缓冲区溢出从 0.9.6 年就在,这次才补上。
WordPress 7.1.5 修二十项,十八个漏洞加两项加固,回溯到 4.7,发布时一条 CVE 都没分。七条未认证,最重的是 Template Part 块属性的权限提升,版本说明写能到 RCE,代码差异里只看到 REST 路径注入,实际要靠管理员的插件安装端点和凭据。多站点要看 Administrator 列表——三个最高危问题里有两个是「站管理员当攻击者」而不是受害者。做差异比对的别照官方文件清单走,那里只列了十八个核心 PHP 文件,实际还改了 comment-date.php 和三个 JS 包。
vCenter 的认证绕过:九月初起被用,20 日进 KEV(11 月 19 日)
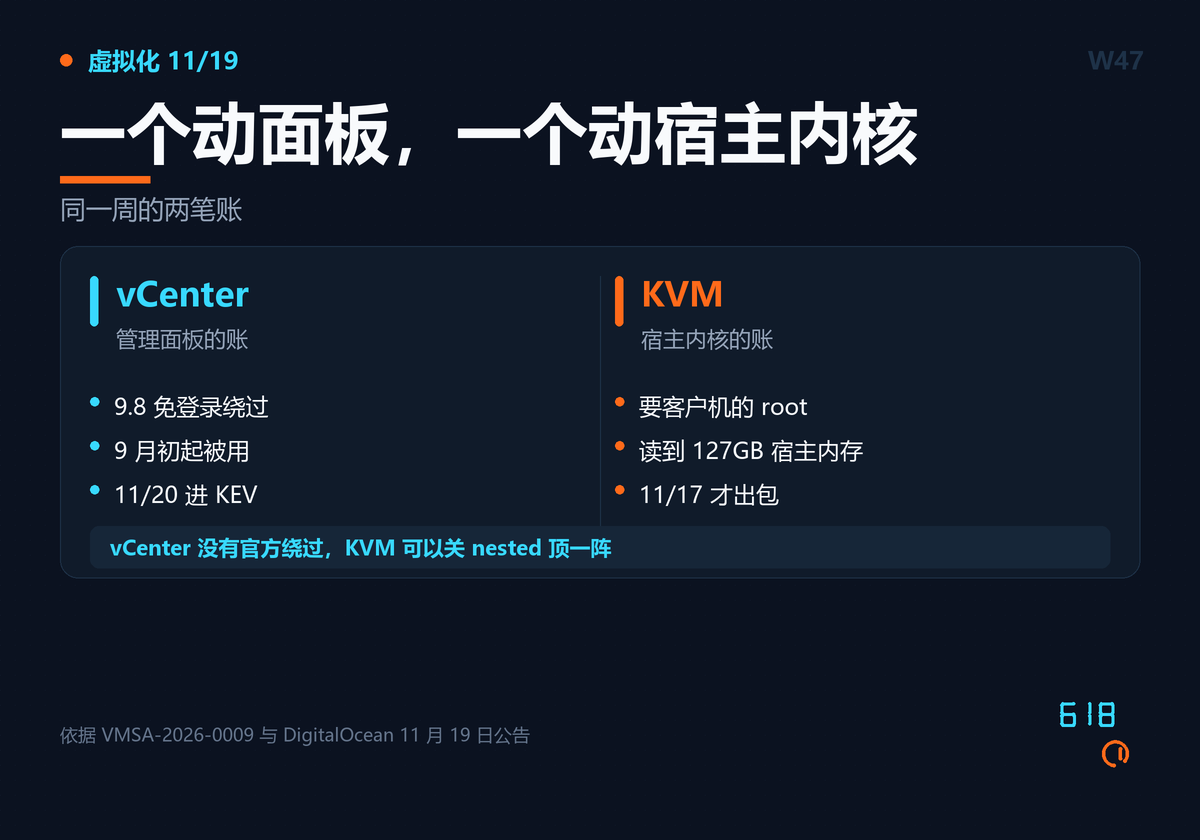
VMSA-2026-0009 十九日发,五个 CVE 一起,整体判 Critical。主要那条 CVE-2026-123890 是 9.8,VMware Directory Service 的认证绕过,只要网络能到,不问有没有开 Enhanced Linked Mode。ESX 本身不受影响,五个洞都不允许从客户机里打到宿主。
它被当零日用了两个多月:九月初就有活动,Mandiant 报的,归到 Armory Castle(原 UNC5221),和 BeyondTrust 那个 9.3(CVE-2026-102764)串起来用,落的是自定义后门。CISA 20 日把它连同 Apache Roller、Cisco Expressway、SAP NetWeaver 一起收进 KEV,联邦期限 11 月 23 日——从公开到期限只隔一个周末。
修法是 vCenter 8.0 U3m 与 9.0.2.0200,SDDC Manager 9.1.1.0200 / 9.0.2.0100 / 5.2.5,VMware Tools 13.1.5.0 与 12.5.5。累积更新,Quick Patch 打不了,Broadcom 也没给绕过方案。坑在升级顺序:装上 8.0 U3m 会挡住后续升 VCF 9.1.1,要么先升 9.1.1 再打,要么等 9.1.2。
AMD 上的 KVM:客户机的 root 能读宿主机的 127GB(11 月 19 日)
CVE-2026-99312 只在 AMD 加嵌套虚拟化的宿主上成立。评分三家里最狠的是 DigitalOcean,当 critical;内核 CNA 给 8.8,Red Hat 只按拒绝服务算 5.6。
根因是 INIT 复位时跳过了一步:嵌套 VM 被停下,外层 VM 的页表指针没有刷新,还指着已经释放的页;内核把那页复用之后,客户机可以自己填表项,处理器却当它是真页表执行。在 DO 的 Droplet 上读到约 127GB 宿主内存(只读),最先返回的是宿主内核版本 banner;研究者的裸机上往宿主内核活页写了 32 字节。前提是客户机里有 root。四年前修 CVE-2022-3344 时漏的就是这一处。
17 日随 7.3.5、6.18.64、6.12.118 发出,DO 全机群已经实时补丁,客户不用动。Ubuntu 22.04 以上到 20 日仍全是 Vulnerable、一个包都没有;VirtFusion 说没有研究以外的利用,也没有公开 PoC。自己跑 AMD KVM 宿主的,升宿主内核再重启,升客户机没用;顶不住就把 kvm_amd nested=0 关掉。
这几天你可以做什么
今晚把 PHP 升到 8.5.13 / 8.4.28 / 8.3.37 / 8.2.36。 两条 9.2 不看你装了什么插件,也不看你写了什么代码。
nginx 升到 1.31.9 或 1.30.7,后台点一下 WordPress 7.1.5。 这两件都不需要停机,顺手把 PHP-FPM 的 catch_workers_output 对不需要的池关掉。
跑 AMD KVM 宿主的查一眼 cat /sys/module/kvm_amd/parameters/nested,跑 vCenter 的看版本号够不够 8.0 U3m。 后者没有绕过方案,只有升级。
附:本文信息来源
一、一手信息
- PHP 官方发布归档:11 月 18 日预告与 19 日五个版本
- PHP 8 变更日志:8.5.13 的 CVE 清单与默认值变更
- Patchstack:这批 PHP 安全版本里哪些真正打到 WordPress
- CVE 记录:CVE-2026-129289(PHP-FPM 请求走私)
- CVE 记录:CVE-2026-129496(时区缓存释放后使用)
- CVE 记录:CVE-2026-115560(会话序列化器不匹配)
- nginx 安全公告:1.31.9 与 1.30.7 修复的十条
- nginx 更新日志:1.31.9
- WordPress 7.1.5 发布公告
- Patchstack:WordPress 7.1.5 的十八条与两条加固
- VMSA-2026-0009 补充问答:受影响分支、修复版本与升级顺序
- Broadcom 安全公告:VMSA-2026-0009
- CVE 记录:CVE-2026-123890(vCenter 认证绕过)
- CISA:11 月 20 日把四条漏洞加入 KEV
- DigitalOcean:CVE-2026-99312 的处置与 127GB 内存读取
- Terra Security:KVM 客户机逃逸的完整分析
- linux-cve-announce:CVE-2026-99312 的公告原文
- Ubuntu 安全页:CVE-2026-99312 各发行版状态
- Red Hat:CVE-2026-99312 的评分与影响范围
- Debian 安全跟踪:CVE-2026-99312
- VirtFusion:对 CVE-2026-99312 的利用情况评估
- CVE 记录:CVE-2026-99312
二、媒体报道
- The Hacker News:vCenter 零日被间谍组织用了两个月
- The Hacker News:AMD 上的 KVM 能读宿主内存
- The Hacker News:11 月 20 日那四条 KEV 与 23 日期限
三、其他
- F5 公告 K000163925–K000163935(nginx 十条,逐条对应)
- Apache Roller CVE-2026-129448、Cisco Expressway CVE-2026-76466、SAP NetWeaver CVE-2025-42884(同批进 KEV 的另外三条)
原创声明:本文由 618A 情报站整理撰写,基于公开信息与实测记录,转载请注明出处并保留原文链接。