这周最该动手的不是 WordPress,是宿主机的内核。PwnEscape 让一台虚拟机能把宿主的指纹一段一段读走;同一天下午,NVD 一口气挂出六条 9.8 的插件洞;AUR 那边则出现了长得像 yay 的仿冒包。三件事都不需要你先登录后台。
母机内核:PwnEscape 让虚拟机读走宿主内存(10 月 15 日)
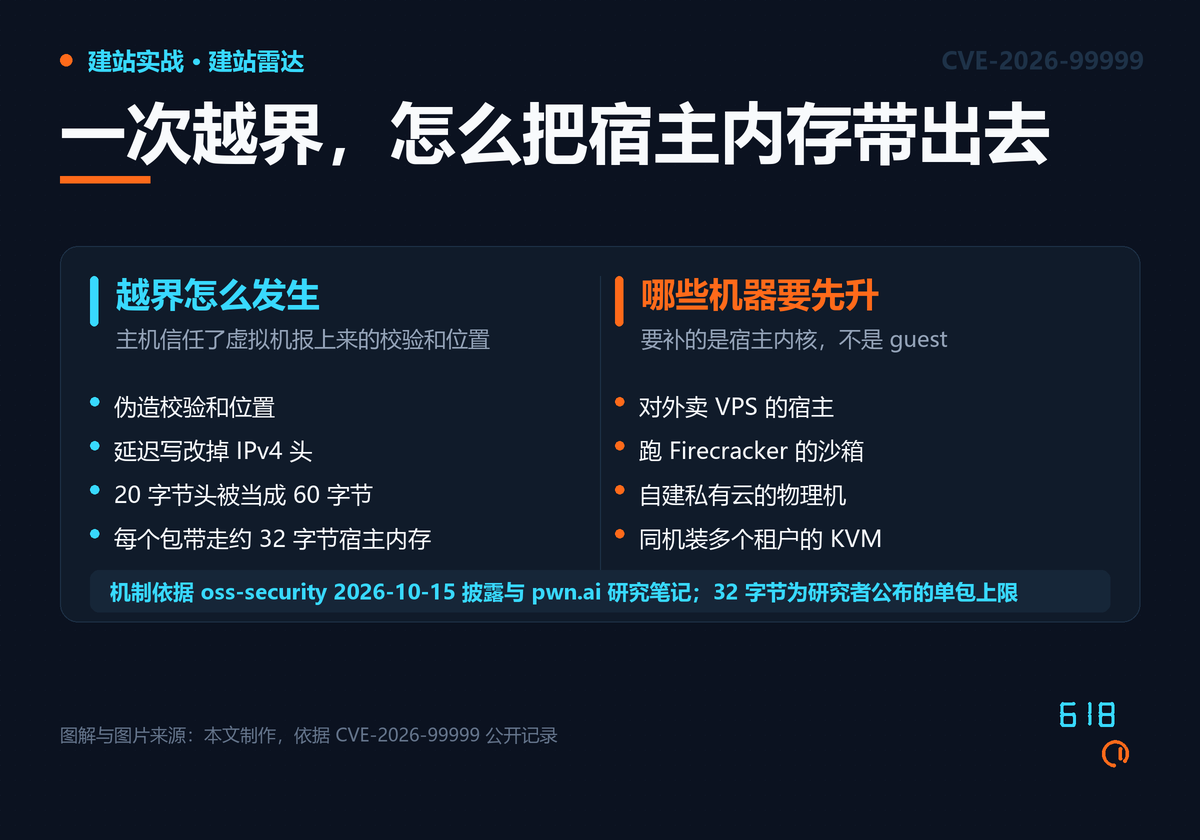
CVE-2026-99999,CVSS 9.3,10 月 15 日公开。名字里有 escape,但它不在 KVM 里,而在宿主内核的 IPv4 网络栈。虚拟机通过 virtio 发一个包时,可以顺带告诉宿主要在哪里补算校验和;宿主信了这份元数据,补写时覆盖掉一个已经读过、也已经据此做过判断的 IPv4 头。研究者把头部长度字段从 5 改成 15,分片代码就把 20 字节的头当 60 字节读,多出来的内容跟着包一起发出去——每个包约 32 字节宿主内存。两个包能打挂一台宿主,实验室里还把它接到了宿主上的 root。
这段代码是 2008 年加的,2010 年又补了一层,等于所有还在跑的内核都带着它。修复落在 5.10.272、5.15.223、6.1.190、6.6.159、6.12.113、6.18.57、7.2.11,7.3 在 rc7 之前已经含上。要动的是宿主内核,给虚拟机换内核没有任何用;发行版常常只回移补丁、不改版本号,看版本字符串不算数。AlmaLinux 8、9、10 全在范围内,10 月 16 日补丁进了 testing 仓库。风险最高的是把虚拟机卖给别人用的那类机器。
WordPress:10 月 16 日一天之内六条 9.8
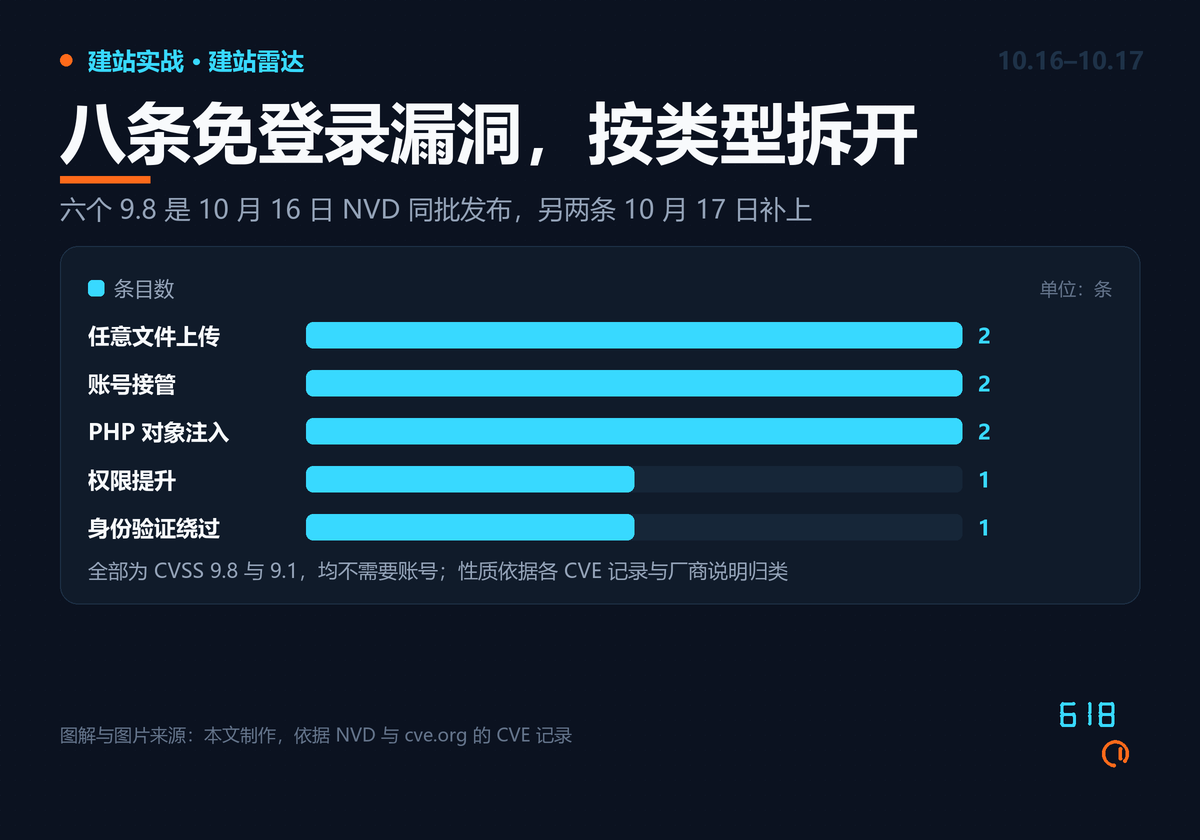
六条同批挂进 NVD,全部不需要账号。My Calendar 到 3.8.7 为止,能让访客调起任意 PHP 函数,直接改掉 id=1 那份凭据,入口就是插件激活时默认生成的公开日历页。Mang Board 到 2.4.4 为止,上传的扩展名校验漏了字段,而它默认允许游客发帖。MailOptin 到 1.2.78.6 为止,只要站上发布过一张「WordPress 用户注册」表单,访客就能改任意账号的密码。ELEX HelpDesk 到 3.3.7 为止,经 IMAP 取回的邮件附件不过类型检查就落盘,发一封邮件就够。另外两条要看配置:Theme My Login 到 7.2.1 只打多站点,Sunshine Photo Cart 到 3.7.4 需要有可用的 POP 链。
第二天又补上两条。LearnPress 到 4.4.10,结账时的 checkout-email 过一遍 sanitize_text_field 就进了 session 表,之后 unserialize 不限类,9.8,修在 4.4.11。LatePoint 到 5.7.4,verifyOTP 里那个次数计数器是「读—改—写」分三步做的,并发请求能绕过十次锁定去爆破六位验证码,9.1,修在 5.7.5。NVD 只给版本上界、不写修复版,得回插件页自己看。
备份与字段插件:两个顺手就该升的版本(10 月 15–16 日)
UpdraftPlus 两天发了两版。1.26.10 补 1.26.9 漏掉的关联情形,1.26.11 再修 NO_BACKSLASH_ESCAPES 处理不当,以及某类超长行会被静默丢弃。备份插件的问题最阴,它平时不响,等你要恢复那天才响。Secure Custom Fields 6.9.6 在 10 月 16 日收紧了一圈:最新修订里的字段值只在真实预览时给有编辑权的人加载,提交值一律校验,评论与用户保存只留适用字段组的字段,图片与画廊字段只收图片。这两个都算「装完就忘」的类型,通常只在出事那天被想起来。
AUR:仿冒的 yyay 拿 root 跑远程脚本(10 月 15 日曝光)
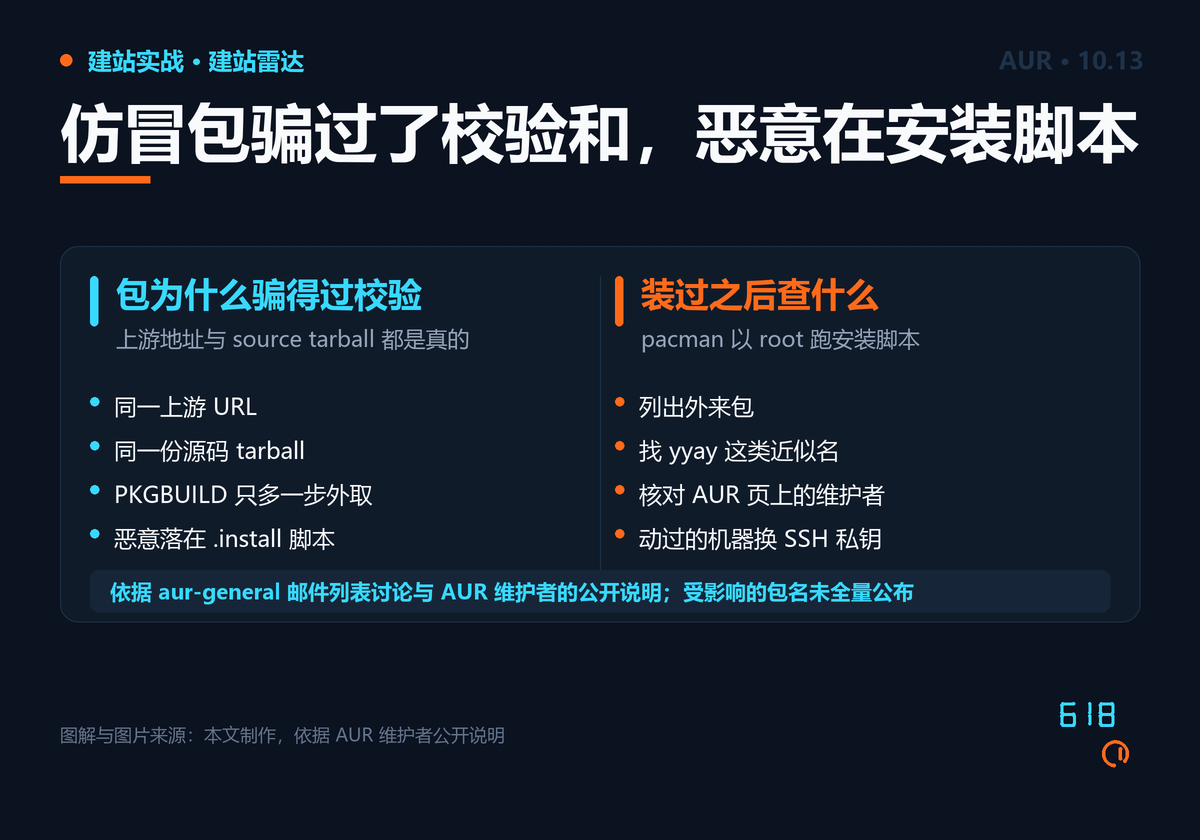
10 月 13 日晚上,一个叫 marchos1as 的账号往 AUR 批量塞了仿冒 yay 与 paru 的包,其中一个叫 yyay。七分钟后社区的规则命中四十多条告警,当晚有人在 aur-general 列表上报告,第二天上午 AUR 封号删包。这包难查的地方在于:它指向上游同一个地址、同一份源码 tarball,校验和也是对的,恶意只写在 .install 脚本里。载荷经 Wayback 镜像跳到 gitflic.ru 上一个个人仓库,与 npm 那边 DirtyBlanket 用的是同一套基础设施,但没有证据说是一伙人。pacman 跑 .install 时是 root,装过就只能按失守处理。这是今年第三次 AUR 事件,六月是四百个包,七月逼得 Arch 暂停了包的认领。
这几天你可以做什么
跑宿主机的,先把 uname 的结果对一遍修复版本。 云上跑的不用自己动内核,但要问清楚服务商什么时候打完、要不要重启。
打开插件页对版本号。 六条 9.8 之外,LearnPress 4.4.11、LatePoint 5.7.5、UpdraftPlus 1.26.11、Secure Custom Fields 6.9.6 都在这一周。
Arch 机器上跑一次 pacman -Qm。 外来包里出现 yyay 这类近似名,别删包了事,按失守处理。
附:本文信息来源
一、一手信息
- linux kernel: PwnEscape: Guest-to-Host KVM Escape (CVE-2026-99999) —— oss-security 披露原文,2026-10-15
- CVE-2026-99999 记录
- PwnEscape: Patched kernels available in testing —— AlmaLinux,2026-10-16
- pwnescape(研究者原始笔记)
- Findings from the $1 million Vercel Sandbox Challenge
- My Calendar — CVE-2026-104798 / 插件页
- Mang Board — CVE-2026-109219 / 插件页
- MailOptin — CVE-2026-109515 / 插件页
- ELEX HelpDesk — CVE-2026-103768 / 插件页
- Theme My Login — CVE-2026-89079 / 插件页
- Sunshine Photo Cart — CVE-2026-104730 / 插件页
- LearnPress — CVE-2026-104736 / 插件页
- LatePoint — CVE-2026-110653 / 插件页
- UpdraftPlus 更新日志(1.26.10 / 1.26.11)
- Secure Custom Fields 更新日志(6.9.6)
二、媒体报道
- Fake Arch Linux packages push malware with root privileges —— BleepingComputer,2026-10-15
- Malicious packages impersonating Arch Linux tools found in AUR —— SC Media
- PwnEscape Linux Kernel Flaw Lets Guest VMs Read Host Memory —— Daily Security Review
- WordPress: 6 Unauthenticated 9.8 Plugin Flaws —— CVEO,逐条说明六个 9.8
其他
- aur-general 邮件列表原帖「hundreds of aur packages were mass uploaded with malware」
- Wordfence 关于 LearnPress 与 LatePoint 的漏洞公告
原创声明:本文由 618A 情报站整理撰写,基于公开信息与实测记录,转载请注明出处并保留原文链接。