这一周没有大版本发布会。动静都在补丁之后:WordPress 7.1.4 上线两天就被六万多次请求敲过门;PHP2Shell 的余波落到设备的管理口上,25 台机器被拿到 root;Linux 内核那条 9.8 的洞,Ubuntu 到 11 月 1 日还挂着「受影响」;思科防火墙挨的那个请求,不用登录就能让它重启。
WordPress:补丁发出去两天,六万次请求在找那个临时目录
10 月 28 日 7.1.4 出来,22 个漏洞。数字来自版本说明,按安全公告数只有 17 条,几条 Interactivity API 的 XSS 被并成一条。
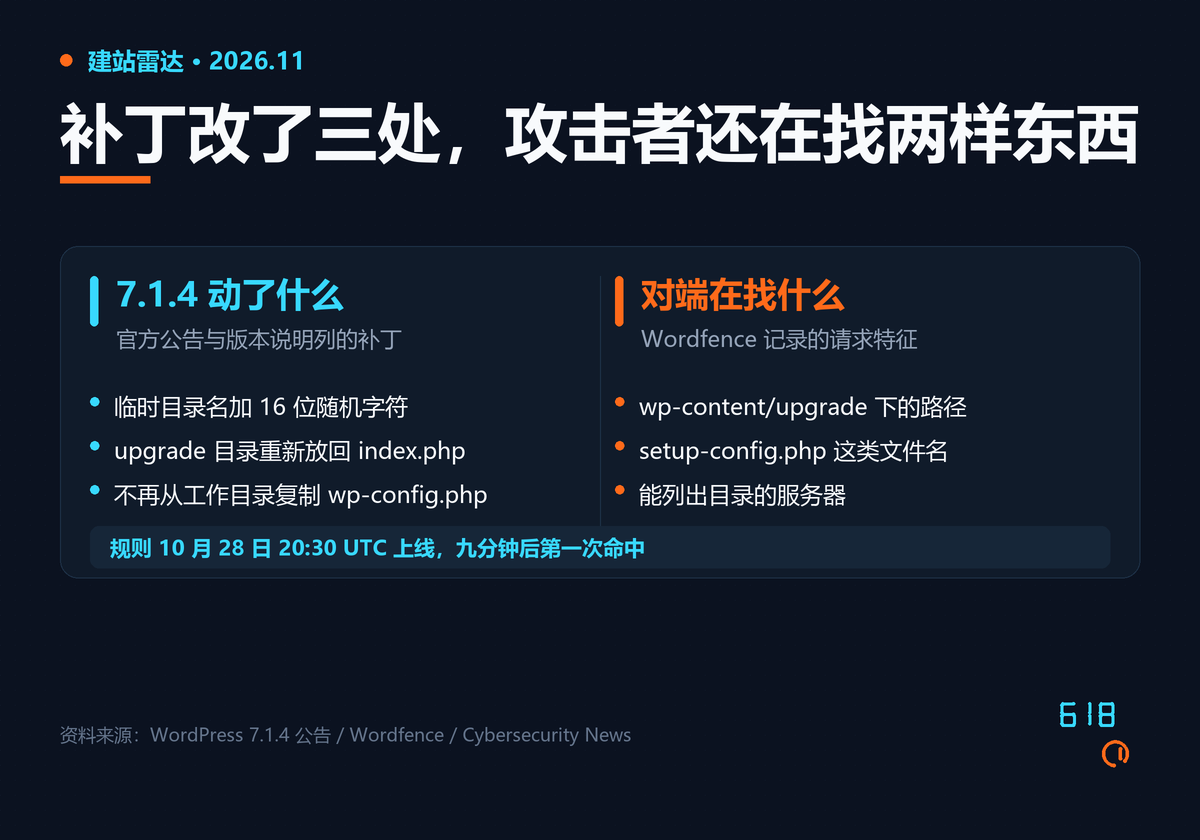
Wordfence 的规则在 20:30 UTC 上线,九分钟后第一次命中。往后 21 小时,18,500 次请求在探 setup-config.php;满 24 小时是 60,471,另一家统计到 62,969。最活跃的两批源各盯一小群站,连续 14.5 小时;其余在换暂存目录名和版本号。被拦下不等于六万台站被拿下,要成功得赢一场只有几秒的赛跑。
补丁改了三处:临时目录名换成 16 位随机;wp-content/upgrade/ 放回 index.php,列目录列不出东西;复制那一步不再从解压目录取 wp-config.php。第三处最说明问题——有人往那份里写东西,升级流程自己把它带进正式站。
麻烦在防护层对不上。解压出来的是另一套完整的 WordPress,它自己加载,插件防火墙未必管得到。免费版规则要等到 11 月 27 日,付费用户 10 月 28 日当天就有了。CVSS 也有分歧:媒体给 8.1,GitHub 标 low。差距在「这场赛跑有多难赢」,不在「要不要打」。
PHP2Shell 的靶子不在网站,在设备的管理口
10 月 29 日,Palo Alto 说在野利用打的是 PAN-OS 的管理接口,那些口子常常就摆在公网上。再往前一天,CISA 把 Fragnesia(CVE-2026-46300)加进 KEV,备注写它能和 PHP2Shell 串起来跑 root,联邦期限 10 月 31 日。Dream 说这条链在美、日、台、韩拿了 25 台 PAN-OS 防火墙和管理服务器的 root,用了约 40 个后渗透脚本;Unit 42 独立验证了同一批工具。
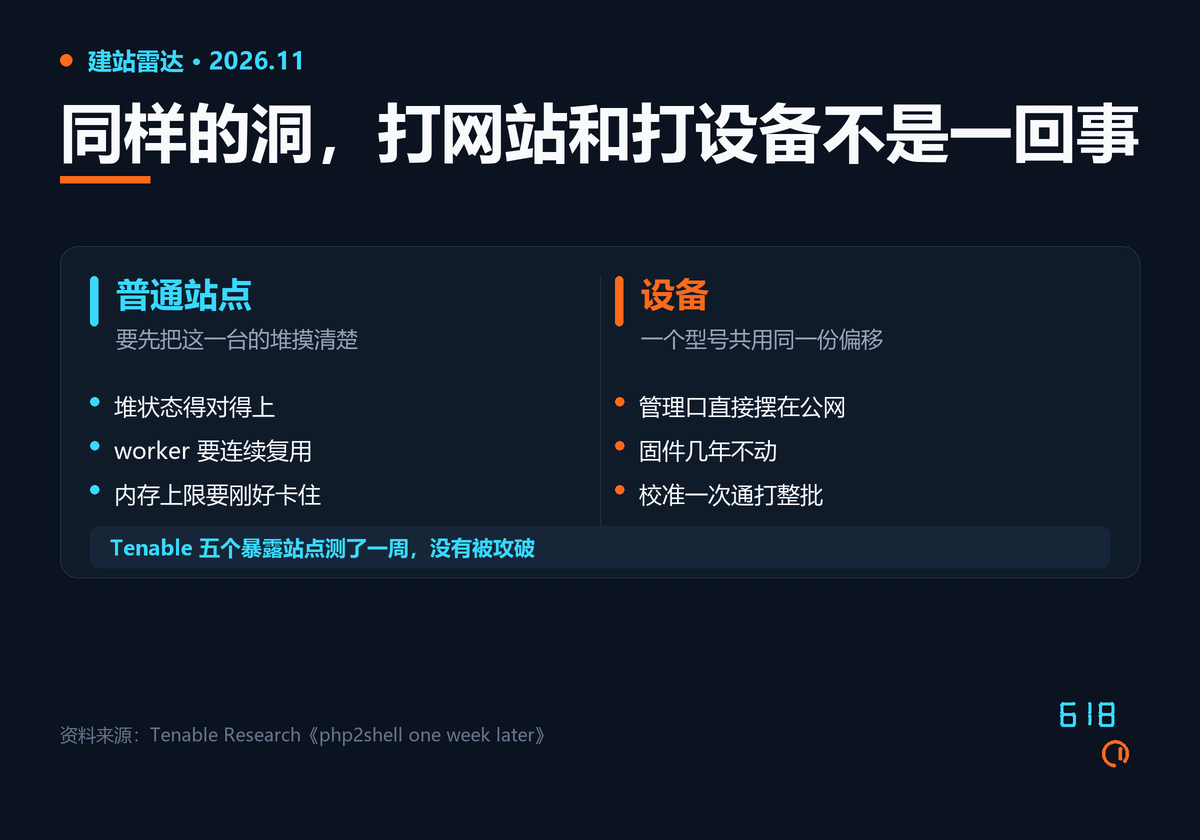
Tenable 花一周做了件更有用的事:把五个有漏洞的 PHP 站点直接暴露在公网。没被打穿。他们的结论是,公网 PoC 大多只能证明版本号,不能证明可利用——堆偏移随每个补丁变,pm.max_requests 一回收 worker 链条就断,内存上限还得刚好卡住。所以它不像 Log4Shell 那样一封邮件打遍全网。例外是设备:一堆机器共用一个构建,偏移只算一次。25 这个数字出现在防火墙上,就是这个道理。
Censys 10 月 29 日还有 3,030 万个 PHP 服务报着受影响版本;报版本不等于能打,但补丁这件事远没做完。
内核那条 9.8:AI 用五十三分钟拿到 root,Ubuntu 还在等
CVE-2026-98432,在内核里躺了十一年。IPv4 TCP 握手完成时,内核把 IP options 的指针从半开连接交给子 socket,没复制;一个 CPU 在释放,另一个还在读。发一个带 Record Route 的 SYN 再重发一次,竞态两边就都被拉起来。
Anthropic 的内部模型把它做成了两阶段:先反复触发,48 分钟泄出一个内核指针,KASLR 破掉;再用 5 分钟溢出缓冲区、覆盖回调指针,以 root 执行一条命令。失败只断一条连接,机器不崩,可以一直试。
Go 这边加了一层:从 1.24 起,Go 在 Linux 上给监听套接字默认开 MPTCP,用 1.24 以上编的 HTTP 服务、Caddy、Traefik 都自带这个前提。Go 团队在 10 月 29 日的公告里说得很直白:根因不是 MPTCP 专有,关掉它只是躲开这一条已知的利用路径,内核补丁才是正解。
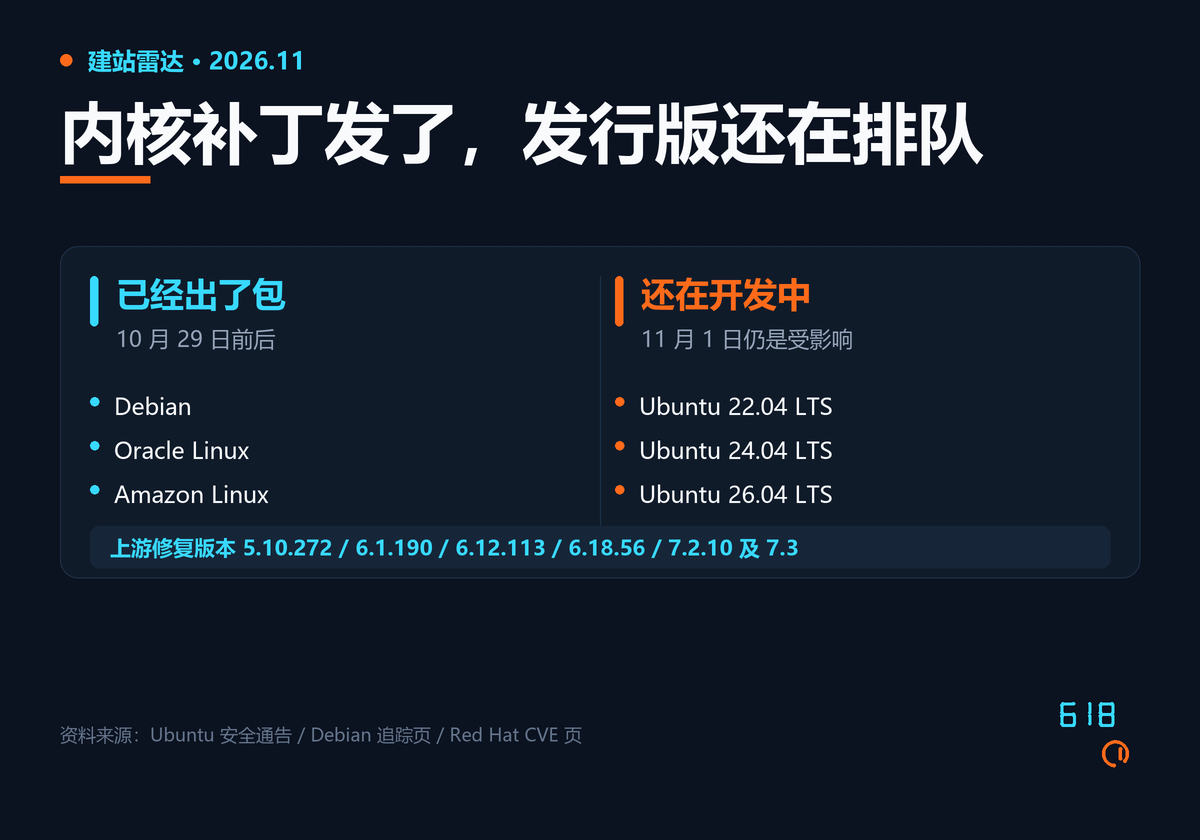
上游修复在 5.10.272、5.15.223、6.1.190、6.6.159、6.12.113、6.18.56、7.2.10 和 7.3。Debian、Oracle Linux、Amazon Linux 已经出包。Ubuntu 到 11 月 1 日仍然把 22.04、24.04、26.04 LTS 和 26.10 标成受影响,云内核与实时内核也在列。
思科防火墙:一个不用登录的请求,就能让它重启
10 月 28 日 19:15 GMT 发公告,10 月 29 日进 KEV,联邦期限 11 月 1 日。CVE-2026-76418,8.6 分,问题出在 SSL VPN 的二次认证逻辑上——tunnel group 配了第二个认证服务器,没登录的人发一个构造请求就能让设备 reload。VPN 会话全断,经过它的流量一起断,重启那几分钟里它什么都不过滤。
暴露要三条同时成立:跑脆弱版本、至少一个接口开着 webvpn、任一个 tunnel group(含默认的 DefaultWEBVPNGroup)配了 secondary-authentication-server-group。把 tunnel group 列表关掉不解——默认组还在里面。Shadowserver 数到 51,000 多台暴露的 ASA SSL VPN。修好的版本按分支排:ASA 9.16.4.104、9.18.4.96、9.20.4.50、9.22.3.200、9.23.1.48、9.24.1.27 或 9.24.10.1;FTD 7.0.11、7.2.13、7.4.9、7.6.7、7.7.14、10.0.3、10.1.1。没有 workaround,只有把二次认证拿掉这种降级缓解。这是三个月里同一个服务第二个被在野利用的崩溃洞。
这几天你可以做什么
先去 wp-content/upgrade 看一眼有没有不属于你的 PHP 文件。 有就是有人比你先到了,那时要查的是陌生管理员、新装插件和文件改动时间,不是版本号。
跑 Go 服务的,顺手把 MPTCP 关掉。 GODEBUG=multipathtcp=0 写进环境变量就行,go.mod 里加一行 godebug multipathtcp=0 也可以。它挡不住内核那个 UAF,只是先把这条路径堵上——真正要等的还是发行版的内核包,装完记得重启。
配了二次认证的 ASA 和 FTD,别等维护窗口。 先 show running-config 找 secondary-authentication-server-group,确认自己在不在那 51,000 台里;在名单上就当晚升,升不了的先按思科给的两条缓解做,代价是 VPN 安全等级降一档。
附:本文信息来源
一、一手信息
- WordPress 7.1.4 发布公告
- WordPress 7.1.4 版本说明(22 条逐项与各分支修复版本)
- CISA 已知被利用漏洞目录
- 思科安全公告:ASA/FTD SSL VPN 隧道拒绝服务
- Tenable Research:php2shell 一周后,为什么一个利用打不通所有目标
- Go 项目 issue #82717:net 要不要默认关掉 MPTCP
- Ubuntu 安全通告 CVE-2026-98432
- Red Hat CVE-2026-98432
- Debian 安全追踪 CVE-2026-98432
- NVD:CVE-2026-98432
- NVD:CVE-2026-76418
- CVE 记录:CVE-2026-46300(Fragnesia)
二、媒体报道
- Cybersecurity News:24 小时内六万次攻击打 WordPress 的 RCE
- Cybersecurity News:7.1.4 修 22 个洞,含一个免登录 RCE
- BreachNews:思科 ASA/FTD 零日被用来打崩 VPN 防火墙
- heise online:WordPress 修代码注入洞,利用已经出现
- Federal News Network:CISA 给联邦机构几天时间补 PHP
- 凤凰网科技:Claude 揪出潜伏 11 年的内核漏洞,53 分钟拿下 root
- iThome 资安周报(10/27–10/30)
三、其他
- WordPress 升级竞态漏洞的 GitHub 安全公告
- Dream Security 关于 25 台 PAN-OS 被 root 的调查报告
- Palo Alto Networks Unit 42 对同一批工具的独立验证
原创声明:本文由 618A 情报站整理撰写,基于公开信息与实测记录,转载请注明出处并保留原文链接。