这一段最急的事在 WordPress 这边:一个评到满分、不需要账号的洞正在被扫。同一周里,微软发出史上最大的一次补丁日,DNS 根换掉了第二把钥匙——后者已经平稳走完。
Bricksforge 满分洞在野:不用账号,就能把 PHP 写进 uploads
CVE-2026-85097,CVSS 10.0,影响 3.1.8.9 及更早的 Bricksforge,修复版是 3.1.8.10,4.x 线的 4.0.1 在 10 月 8 日一并发出。Patchstack 的遥测把首次利用记在 10 月 7 日 21:47 UTC,到公开时已有 63 个源 IP 参与。
链条短得出奇。这个插件的表单上传先验 MIME、之后却信客户端报上来的元数据:攻击者从免登录就能拿的 bricksforge_regenerate_nonce 取一个 nonce,传一个既是 GIF 又是 PHP 的多态文件——第一次检查过得去;随后提交表单,把临时文件那条记录里的 url 字段指向 .php,服务端就照客户端说的,把文件内容写到那个 PHP 路径上,请求一下即执行。为了绕扩展名过滤,载荷里试过 .php5、.phtml、大小写混写和 URL 编码,两个自动化簇一共用了 25 种变体。
几处细节值得记住:多数载荷落在 wp-content/uploads/bricksforge/tmp/,也有的直接把文件写到 wp-content/uploads/2026/10/ 下的 login_admin_*.php;这是约六千个站在用的付费插件,且在野流量打的是 REST 表单接口,上传与提交是分开的两次请求,WAF 未必看得出来。
十月补丁日:一次 1,407 条,第一次破千
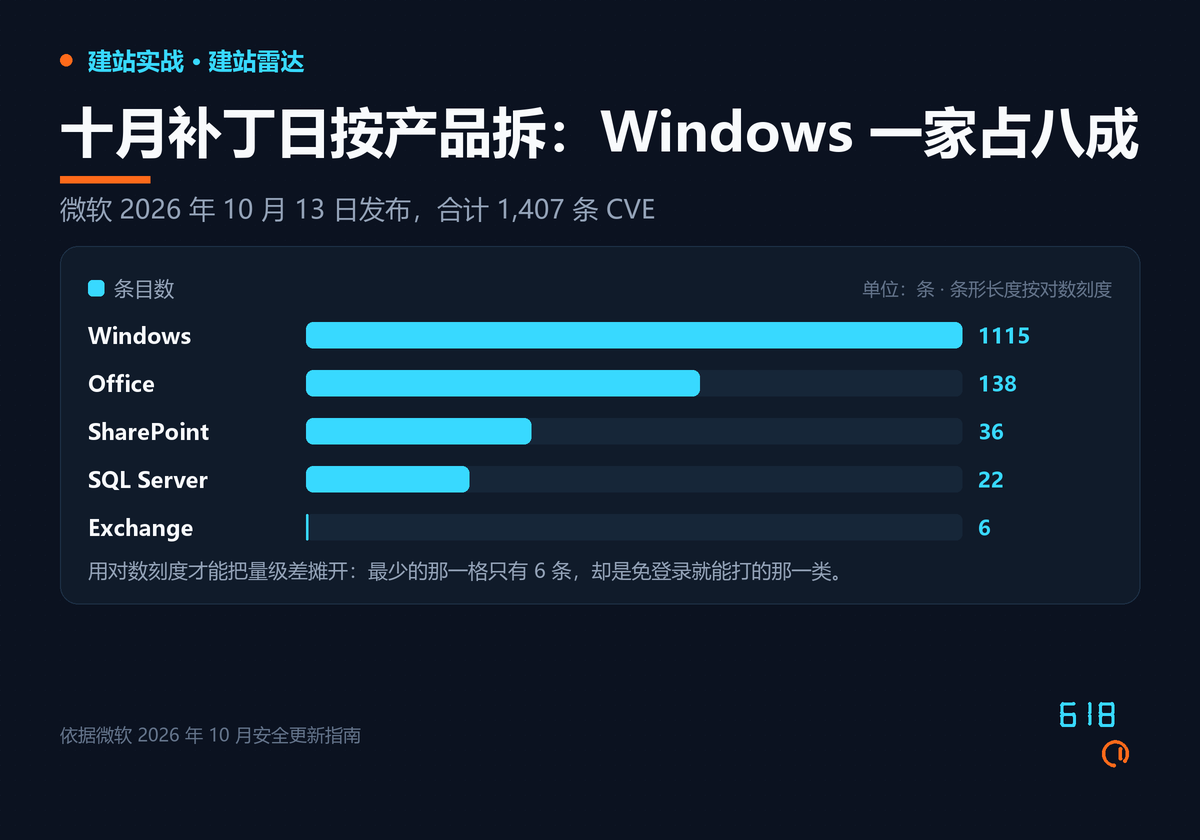
10 月 13 日微软发了 1,407 条 CVE,9 月刚创下的 973 条纪录只保持了一个月。Windows 一家占 1,115 条,Office 138、SharePoint 36、SQL Server 22、Exchange 6,其中约 69 条评为严重。
三条零日里有一条已经在被利用:CVE-2026-96951,Windows Shell 的命令注入,能绕过「来自 Internet」的标记(MOTW),文件打开时不弹提示、不进只读视图、宏也不拦,评分只有 8.8,CISA 给联邦机构的期限是 10 月 16 日。和站点直接相关的两项:Exchange 的 CVE-2026-70571 不需要登录,一封构造过的邮件触发服务端内容转换就能执行代码;SharePoint 的 CVE-2026-102866 只列了 Subscription Edition,拿到别人的合法 proof token 改一改即可冒充。顺带一句,Windows Server 2022 的主流支持在 10 月 13 日结束。
微软这个月还端出 15 组「风险分组」,把优先级取决于同一个问题的 CVE 归到一起。它只是过滤工具,不改变官方的紧急度判定。
DNS 根的钥匙换完了:KSK-2024 已在 10 月 11 日接手
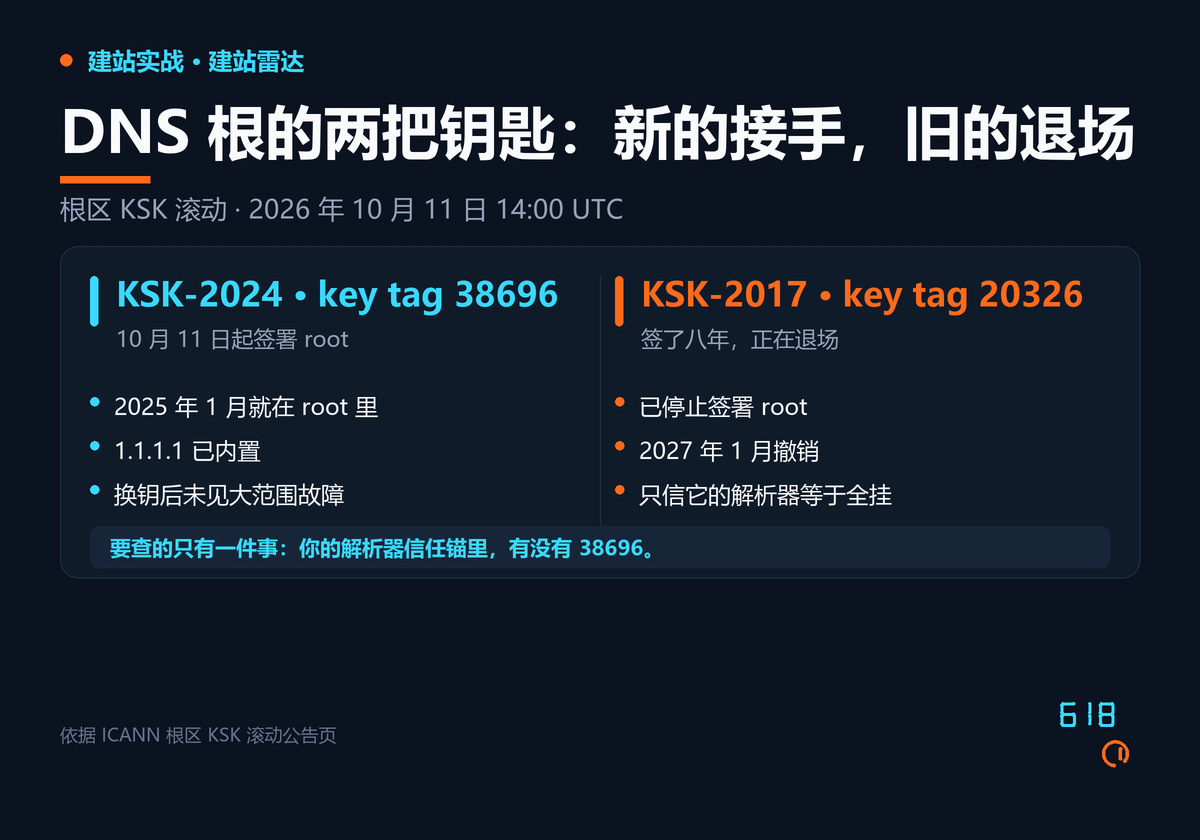
ICANN 的状态更新写得很平静:10 月 11 日 14:00 UTC,KSK-2024(key tag 38696)按计划开始签署根区,没有观察到广泛故障。旧钥 KSK-2017(tag 20326)已经签了八年,此后不再签署,2027 年 1 月撤销。
风险不在大厂的公共解析器,而在自建和陈旧的那些:邮件服务器上做 DNSBL 查询的 Unbound、多年不动的一体机、几年前把信任锚拷进镜像的虚机。只信旧钥的解析器连根都验不过,于是所有顶级域一起失败——站点本身好好的,用户就是打不开。根区 DNSKEY 的 TTL 是 48 小时,这种故障可能从周日拖到周二才现形。
查法有两种。对着本地解析器 dig 一次看 AD 位;或者用 RFC 8509 的哨兵名,root-key-sentinel-is-ta-38696 应当能解析,root-key-sentinel-not-ta-38696 应当失败——两个结果反过来,就是没跟上。Cloudflare 也放了网页版自测。
面板与构建链:cPanel 补了规则引擎,npm 的信任绑定加了时限
cPanel 的 EasyApache 4 在 10 月 7 日更新到 25.89。mod_security2 从 2.9.14 升到 2.9.15,一次带上五个编号漏洞,其中两条是「规则可以被绕过」——XML 请求体处理器的未初始化指针解引用,以及 multipart 的 filename* 参数绕过文件名规则;ea-openssl11 另修五个,含 DTLS 重传读旧缓冲那条;Passenger 从 6.1.8 升到 6.2.0,堵掉一个不需要认证的 Watchdog API 和一个权限提升,还把「授权列表为空」的含义从「跳过检查」改成「不允许任何认证」。隔天 136.0.47 又做了一轮安全加固,并把自带的 PHP 提到 8.4.26。
npm 那边,Bloom Security 在 10 月 13 日公开的 SlugFest 说明了一件事:可信发布最初只按 owner/repo 这个名字认人,没比对 GitHub 那个改名也不变的数字 ID。仓库被改名、转移或删除之后,旧名字如果被别人抢注,对方建一个同名仓库、放一个同名 workflow,就能拿到发布凭证——不需要偷任何凭据。研究员统计到 1,500 多个包、合计一千多万次下载。GitHub 在 10 月 2 日已改为未验证配置 48 小时过期,并拒绝来自 issue_comment 事件的发布令牌。
这几天你可以做什么
装了 Bricksforge 的,今天就升到 3.1.8.10 或 4.0.1,然后去 uploads 里翻一遍 php。 补丁只挡新的利用,已经写进去的文件不会自己消失。
跑过 DNSSEC 校验解析器的,dig 一次确认 38696 在信任锚里。 尤其是邮件服务器上那份和镜像里自带的那份。
用 npm 可信发布发包的,核一遍绑定的仓库名还在不在自己手里。 改过名或转移过的,删掉重建。
附:本文信息来源
一、一手信息
Bricksforge · CVE-2026-85097(10 月 7 日夜起在野)
- Patchstack:Bricksforge 免登录任意文件上传被利用,含载荷样本与 IP 特征
- Patchstack 漏洞库:Bricksforge 条目
- Bricksforge 版本变更记录(3.1.8.10 与 4.0.1)
- CVE 官方记录:CVE-2026-85097
- NVD:CVE-2026-85097(未登录任意文件上传)
- Tenable:CVE-2026-85097 的评分、引用与处置建议
微软 2026 年 10 月安全更新(10 月 13 日)
- 微软安全更新指南:2026 年 10 月发布说明
- 微软安全更新指南:CVE-2026-96951
- 微软安全更新指南:CVE-2026-70571
- CVE 官方记录:CVE-2026-96951
- CVE 官方记录:CVE-2026-70571
- CISA:已知被利用漏洞目录(CVE-2026-96951 已列入)
DNS 根区 KSK 滚动(10 月 11 日)
- ICANN:根区 KSK 滚动状态更新与解析器自查说明
- Cloudflare:10 月 11 日互联网的钥匙要换,你准备好了吗
- RFC 8509:DNSSEC 根密钥信任锚哨兵
- RFC 5011:DNSSEC 信任锚的自动更新
cPanel / EasyApache 4
- EasyApache 4 变更记录 25:25.89(10 月 7 日,mod_security2、ea-openssl11、Passenger)
- cPanel & WHM 136 变更记录:136.0.47(10 月 8 日安全加固)
npm 可信发布
二、媒体报道
- The Hacker News:攻击者利用 Bricksforge 的 10.0 分漏洞拿到远程代码执行
- SecurityWeek:Bricksforge 插件漏洞被在野利用
- IT-Connect:十月补丁日修 1,407 条,含三条零日
- CSO Online:npm 可信发布的校验缺陷让 1,500 多个包暴露
- WebHosting.Today:根区换钥之后,仍只信旧钥的解析器会怎样
其他
- Wordfence 关于 CVE-2026-85097 的公告
- ICANN《What to Expect During the Root KSK Rollover》指南
- Bloom Security 的 SlugFest 研究
本文为公开信息整理与解读,数据以各厂商官方口径为准。
相关阅读
原创声明:本文由 618A 情报站整理撰写,基于公开信息与实测记录,转载请注明出处并保留原文链接。