这一周的主线还是打补丁。PHP 在 9 月 24 日一次发出四个安全版本;同一天 Elementor 修掉一个点一下链接就能造出管理员的洞,Grav 则把几个月前修好的洞补回了老分支。9 月 26 日,又一款开源面板把三个 9 分级漏洞摆上台面。
PHP 在 9 月 24 日发了四个安全版本
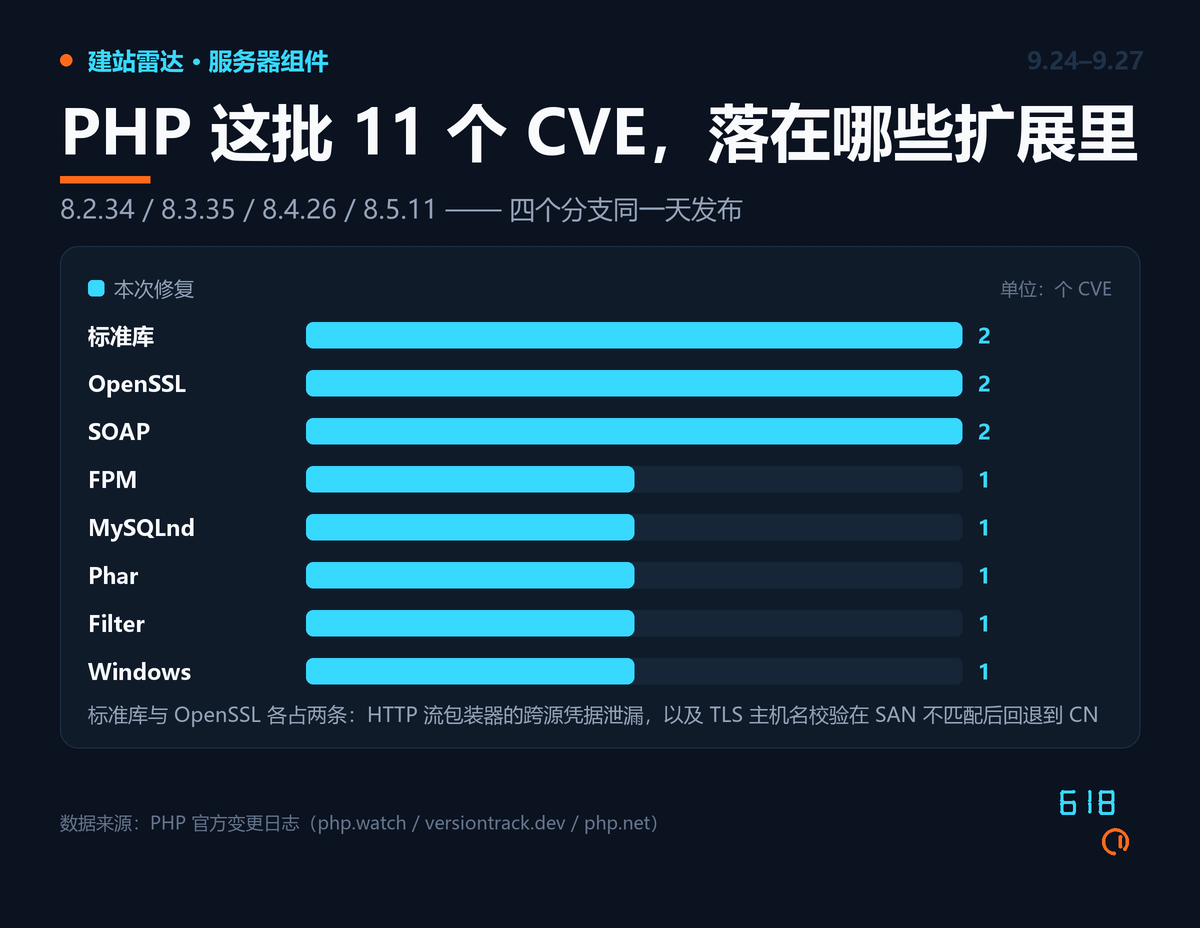
8.2.34、8.3.35、8.4.26、8.5.11——四个分支同一天发布,官方公告里写的都是同一句话:这是一个安全版本。这一批合计 11 个 CVE,其中几条值得单独说。
最贴近运维的是 CVE-2026-91768。PHP-FPM 的 listen.allowed_clients 用来限定哪些地址能连进来,但比对 IPv6 地址时只比了一部分,白名单可以绕过——指望它把 9000 端口只留给本机 nginx 的,在 IPv6 上并不成立。
第二条 CVE-2026-91769:服务器证书的 SAN 与主机名不匹配时,TLS 主机名校验会退回去比对 CN,这是个早该关掉的口子,出站 HTTPS 请求可能被中间人接住。第三条 CVE-2026-91766 在 HTTP 流包装器上,跟随重定向时会跨源带上凭据。其余散在 Phar(TAR 条目注入,CVE-2026-6103)、SOAP、MySQLnd、标准库与 Windows 文件处理里。
两个细节容易被忽略:这轮 8.6.0 跳过 RC1 直接发 RC2,原因是打 RC1 的包时出了错;名单里也没有 8.1——这个分支的最后一个版本是 2025 年 12 月的 8.1.34,此后不会再有安全版本。
Elementor 用一个子串判断,关掉了整个 REST API 的 CSRF 保护
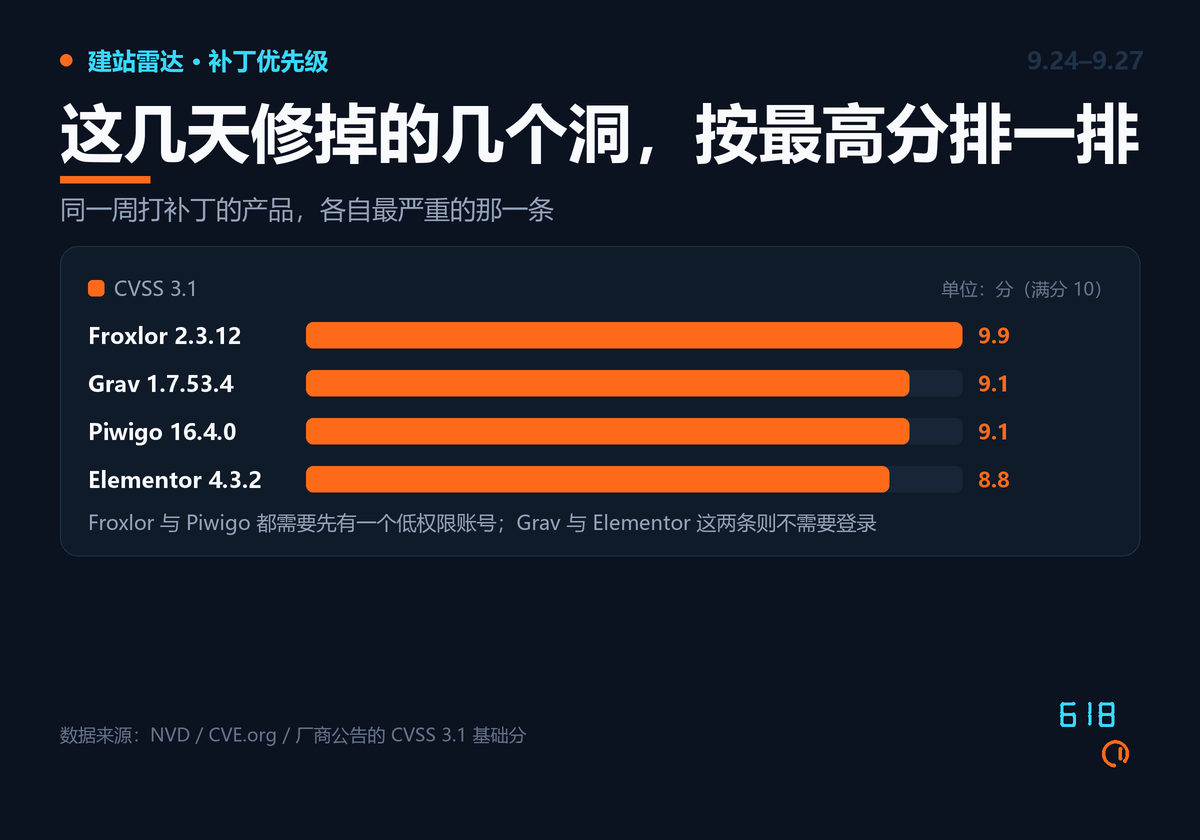
第二个洞在 WordPress 插件生态里,编号 CVE-2026-62062,CVSS 8.8。Patchstack 9 月 25 日公开,Elementor 在 9 月 24 日发布的 4.3.2 里修掉它,报告者是研究员 Saggre。
问题出在 Elementor 4.3.0 引入的 Editor Events 模块。它要判断一条请求是不是冲着自己的路由来的,做法却是在原始请求 URI 里搜 elementor/v1/events/ 这段字符串,而查询串由请求方控制。于是任何 REST 请求只要在参数里塞上这段文字,WordPress 的 nonce 校验就被当成通过——范围不限于 Elementor 的接口,WP 核心和其它插件的路由一样中招。加上 WordPress 支持用 _method 改写请求方法,一个普通链接就够了,不需要 JavaScript,也不需要攻击者架页面。
Elementor 在 WordPress 上有 1000 万以上站点,其中约 200 万在受影响的 4.3.0 与 4.3.1 上。这个实验特性在插件界面上是隐藏的,装这两个版本的默认站点可能已经在跑它。4.3.2 改成校验 WordPress 解析出来的真实路由,目前没有确认的在野利用。
Grav 的洞几个月前就修好了,只是没回到 1.7 分支
同样是 9 月 24 日,Grav 发布 1.7.53.4,把一个 CVSS 9.1、不用登录就能打的路径穿越漏洞补回了老分支,编号 CVE-2026-42608。洞在 FormFlash 核心组件里:站点处理表单上传时,临时目录名会由表单参数拼出来,把 unique_form_id 写成带 ../ 的形式,就能让 Grav 把上传目录建到 tmp/forms 之外,把文件写到站点里任何可写的位置。修复只加了一个 sanitizeId(),放行 [A-Za-z0-9,_-] 这一段字符集。
关键在于时间差:官方早在 2.0 线(2.0.0-beta.2)就修掉了它,却一直没回迁到 1.7 分支,而 1.7 还在被大量站点使用。这不是纸面风险:ShinyHunters 用它攻破了 Clop 的数据泄露站——那台机器跑的是 1.7.43——把首页换成自己的页面,Clop 随后换了新的 onion 地址。Grav 的开发者确认攻击者的技术描述准确,并说明问题在核心而不是 Form 插件。
同一周,PHP 相册程序 Piwigo 也补了一个同级别的洞(CVE-2026-42322,9.1 分,16.4.0 修复),但需要已拿到管理员账号,优先级低一档。
Froxlor 一次披露三个洞,两个 9.9,都能从一个普通客户账号走到 root
9 月 26 日,开源主机管理面板 Froxlor 公开三个漏洞,CVSS 3.1 分别是 9.9、9.9 和 9.6,影响 2.3.10 及更早版本,修复版本 2.3.12。三条路径的起点都一样:一个低权限客户账号。
第一条 CVE-2026-100716 在客户数据导出的定时任务里。检查导出目标路径的那段代码有个 off-by-one,遍历路径分量时正好跳过了客户主目录往下的第一层,而最后一段又只做了 is_link() 检查。账号只要开着导出功能,先安排一次导出到自己的子目录,再把中间一段路径换成软链接;等 root 权限的 cron 跑起来,它执行的 chown -R 会把链接指向的整棵目录树——比如 /etc——改成这个客户的 UID。整个过程是确定性的,不需要抢时间差。
第二条 CVE-2026-100717 出在子域跳转地址的校验上:它只检查 path、query 和 fragment,不看 userinfo 那一段。把回车换行塞进 user:pass@ 里,地址就能通过校验、挺过 IDNA 编码,然后原样写进生成出来的 nginx 或 Apache vhost 配置,注入的指令会随以 root 身份执行的配置重载作用到整台服务器。第三条 CVE-2026-100715 是 FTP 数据删除的 cron 跟着软链接走,等于一个由 root 执行的 rm -rf。
还有一点:前两条都属于对早先公告的不完整修复,同一个函数换个入口又被绕过。三个洞目前都还没有公开的利用代码。
这几天你可以做什么
跑 PHP 的,先确认自己在哪个分支,再安排这一周什么时候重启 php-fpm。 四个分支各有对应版本;如果还停在 8.1,那就不是升不升级的问题——这个分支自 2025 年 12 月起就不再收安全修复。
站上装了 Elementor 的,今天就升到 4.3.2,升完翻一遍管理员列表。 补丁只堵新入口,不会删掉已经被建出来的账号。
还在跑 Grav 1.7 或 Froxlor 的,把版本号看准再动手。 Grav 要到 1.7.53.4,Froxlor 要到 2.3.12;用 Froxlor 的顺手把客户的导出与子域创建权限收一收。
附:本文信息来源
一、一手信息
PHP · 9 月 24 日的四个安全版本
- PHP 官方发布归档(2026 年,含 8.6.0 RC2 的跳过说明)
- PHP 官方变更日志(按 8.x 分支逐条列出修复项)
- PHP 8.4.26 发布信息与变更清单
- PHP 8.3.35 发布信息与变更清单
- PHP 8.2.34 发布信息与 CVE 对照清单
Elementor · CVE-2026-62062
- Patchstack 漏洞公告:Elementor 4.3.0–4.3.1 的 REST nonce 绕过
- Wordfence Intelligence:CVE-2026-62062 条目
- CVE 官方记录:CVE-2026-62062
Grav · CVE-2026-42608
Froxlor · CVE-2026-100716 / 100717 / 100715
- Froxlor 安全公告:DataDump 导出任务的软链接路径穿越(CVE-2026-100716)
- Froxlor 安全公告:validateUrl 未校验 userinfo 导致 CRLF 注入(CVE-2026-100717)
- Froxlor 2.3.12 发布页
- CVE 官方记录:CVE-2026-100716
- CVE 官方记录:CVE-2026-100717
- CVE 官方记录:CVE-2026-100715
- Tenable:CVE-2026-100716 受影响范围与评分
Piwigo · CVE-2026-42322
二、媒体报道
Grav 与 Clop 泄露站被攻破
- BleepingComputer:ShinyHunters hacked Clop leak site using Grav CMS path traversal flaw(Clop 确认漏洞入口与 1.7.43 版本,Grav 确认攻击者描述准确)
- iSec News:Grav Releases Backport After Attackers Exploit Path Traversal Flaw on Clop Leak Site(1.7.53.4 回迁与字符白名单)
Elementor 的 CSRF 与管理员账号
- LinuxPanda:Elementor CVE-2026-62062: Update to 4.3.2 Now(9 月 22 日报告、24 日修复、25 日公开的时间线)
- WPWithin:A CSRF Flaw in Elementor Lets a Single Click Create a Rogue Admin Account
Froxlor 三个洞的对照与利用条件
- ThreatAft:Froxlor Mass Disclosure — 3 CVEs, 2 × CVSS 9.9 + 9.6(各自需要的账号权限,以及两条属于不完整修复)
Piwigo 的上传漏洞
- CVE Brief:CVE-2026-42322 分析(管理员权限前提与 16.4.0 的修复版本)
本文为公开信息整理与解读,数据以各厂商官方口径为准。
相关阅读
原创声明:本文由 618A 情报站整理撰写,基于公开信息与实测记录,转载请注明出处并保留原文链接。