这三天没有新的 WordPress 核心版本,也没有哪个面板发大版本。动作在两头:CISA 把上周那两个 PHP 洞放进「已知被利用」清单,期限给到明天;Chrome 按原计划摘掉了 eMudhra 的根。中间还夹着一笔欠账——Ubuntu 直到这周一才把 nginx 那五个洞推下来。
PHP2Shell 进 KEV,期限是 10 月 29 日(10 月 26 日)
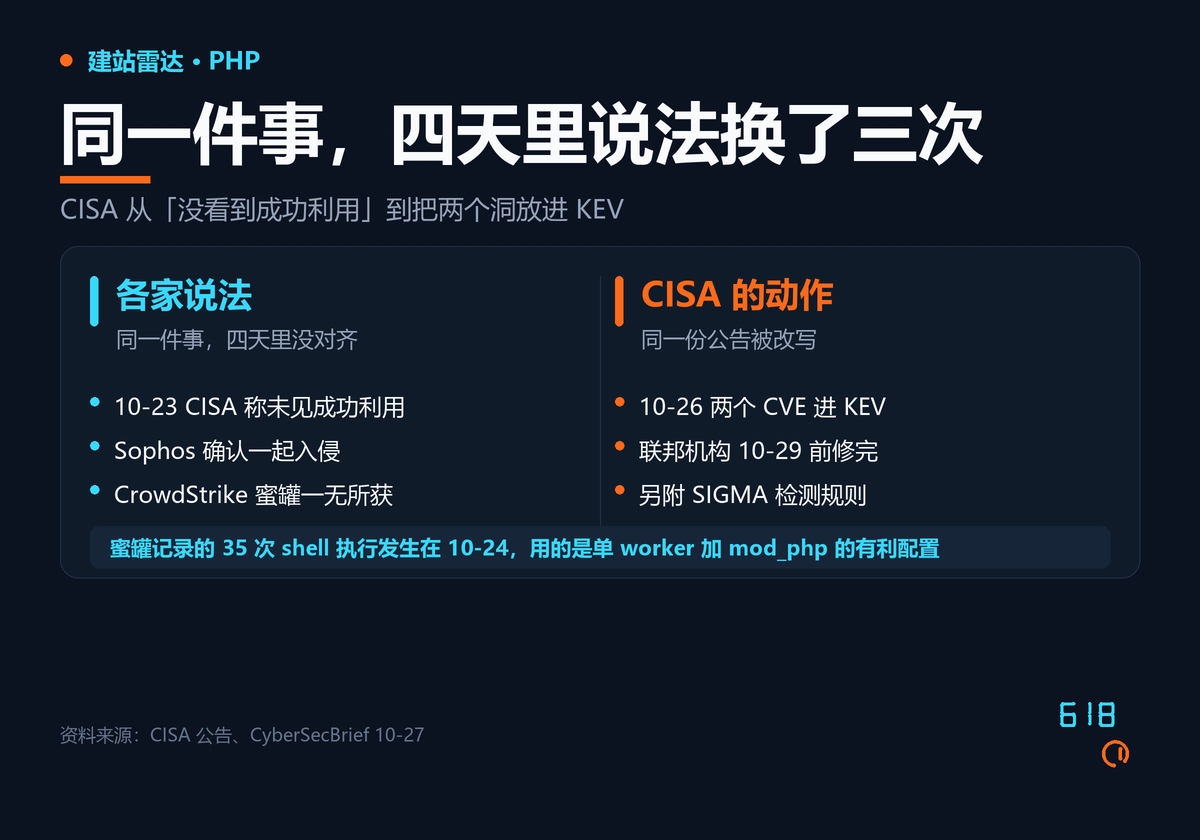
CISA 在 10 月 26 日把 CVE-2026-109618 与 CVE-2026-109619 一起加进 KEV 目录,按 BOD 22-01 给联邦文职机构的期限是 10 月 29 日。三天前那份公告还在说「尚未观察到成功利用」,只补了 SIGMA 规则和盟友的通报链接;三天后同一份公告被改写,多出一行「已加入 KEV」。
转折点在蜜罐上。Perplexity 的研究员 Adel Karimi 在 10 月 24 日记录到 35 次 shell 执行,三个蜜罐、两个 IP。四段式链条:前几发把 PHP 内存打爆,再让下一发把泄漏内容读走,最后一发执行命令,流量与公开 PoC 高度吻合,指向 109618。他自己划了界线——那是单 worker 加 mod_php、跑在 PHP 8.4.26 上的有利配置,换环境未必复现,也没看到第二段载荷。
各家口径一直没对齐:Sophos 早前确认过一起入侵,CrowdStrike 什么都没看到,荷兰 NCSC 从「只看到尝试」改成「正在核查首批成功信号」,最后是 CISA 用一个 KEV 条目替所有人下结论。另一条尾巴是 CVE-2026-115560,PHP 在 10 月 27 日明确只给缓解、不发补丁:触发要同时满足 session.serialize_handler 是 php_binary 或 php_serialize、在 session_start() 前用 ini_set 改回 php、还开着上传进度条。建议先把 session.upload_progress.enabled 关掉。
面板侧的响应也补完了。cPanel 10 月 21 日的 110.0.153 把面板自用的 cpanel-php81 打到 8.1.34-2;10 月 26 日的 110.0.154 顺手把自带的 Roundcube 升到 1.6.20,修的是 10 月 19 日那批 20 个洞,含 _uid 与 _flag 参数夹 CRLF 就能多塞命令的 IMAP 注入。
Chrome 把那个根摘了,三万多张证书要换(10 月 27 日)
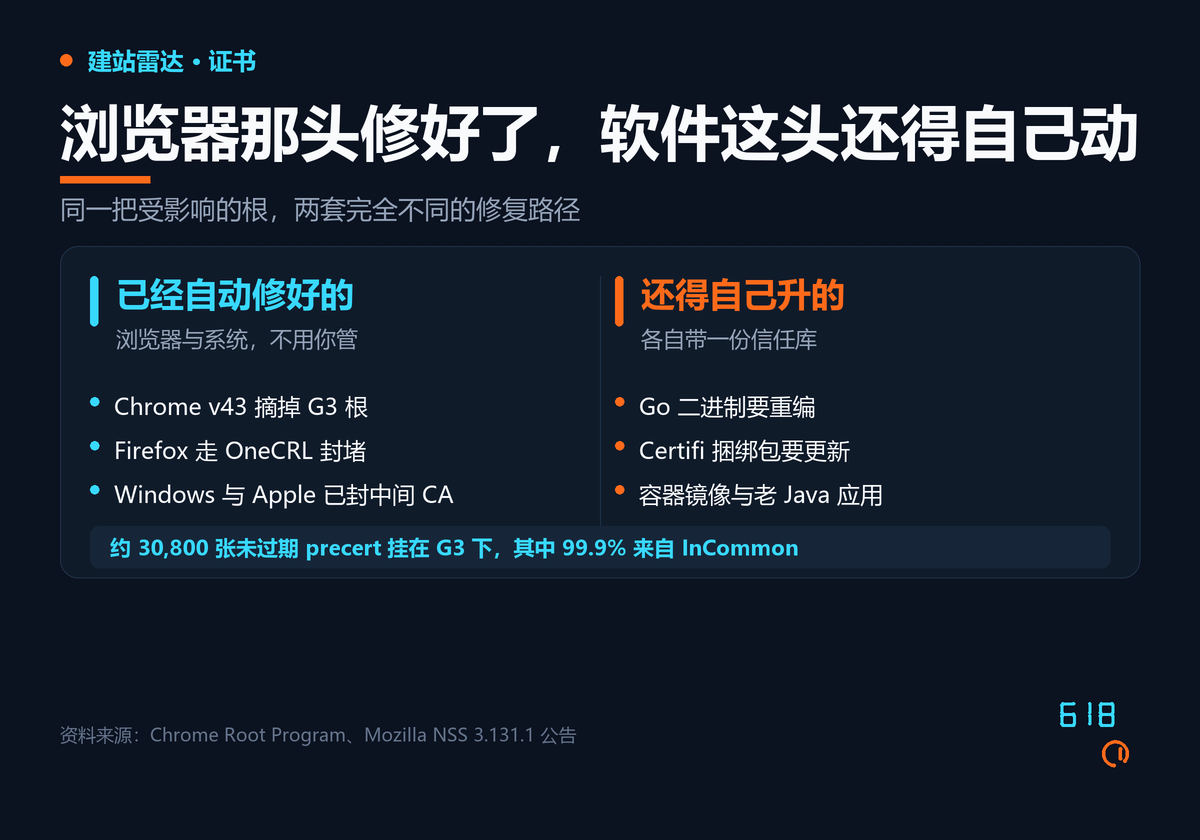
按 10 月 20 日就写明的计划,Chrome Root Store 在 10 月 27 日上午(太平洋时间)把 emSign ECC Root CA – G3 从根库里拿掉,版本号 v43。这一刀砍的不是「可能被伪造的证书」,而是同一个根下的正常证书——根不被信任,下面所有链条一起失效。Chrome Root Program 在 10 月 21 日数过:约 30,800 张未过期 precertificate 挂在 G3 下,99.9% 来自 Internet2 为 InCommon 运营的两个下级 CA,服务对象是美国高校与研究机构。eMudhra 自己的说法是「影响局限于美国的一个客户生态」。
对国内站来说这一波基本打不到,值得记住的是两个操作习惯。一,「自动续期」不等于「换根」:走 ACME 的证书会继续从同一个根签,续得越顺,越容易在摘根那天集体断掉。二,浏览器修好不等于你的栈修好:Go 二进制、certifi 捆绑包、容器基础镜像、老的 Java 应用、网络设备各自有一份信任库,谁也不会因为 Chrome 更新就自动变。
Mozilla 的手更重。10 月 20 日的 NSS 3.131.1 一次摘掉三个根——emSign Root CA – C1、emSign ECC Root CA – C3、emSign ECC Root CA – G3。Go 1.27.3 与 1.26.10 则直接在代码里写死,拒掉这八把钥匙组成的链。
Ubuntu 隔了十二天才推 nginx 那五个洞(10 月 26 日)
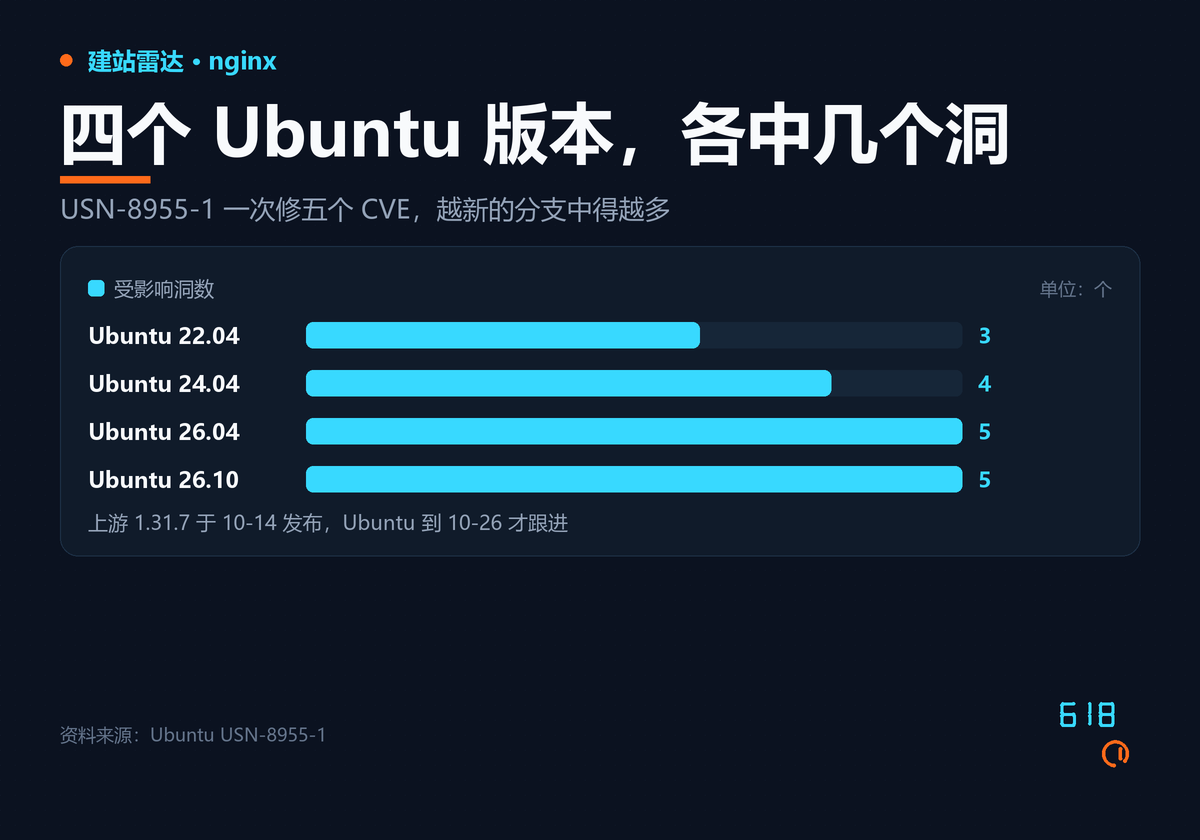
上游 nginx 在 10 月 14 日就发了 1.31.7,一次修五个 CVE。Ubuntu 的 USN-8955-1 到 10 月 26 日才出,中间十二天里用发行版包跑 nginx 的机器全在裸奔——而这正是绝大多数站点的实际情况。
五个洞性质不一样。CVE-2026-15176 是 alias 配 rewrite 时的缓冲区溢出,能崩也可能执行代码,这个组合在 WordPress 多站点与伪静态规则里到处都是;CVE-2026-93479 出在 map 的正则匹配上,同样溢出;CVE-2026-97205 是异步文件 I/O 配 SSI 页面的释放后重用;CVE-2026-95101 是开了 proxy_request_buffering 时 HTTP/3 请求体可被注入,只影响 26.04 与 26.10;CVE-2026-97629 最隐蔽,配了共享会话缓存却没轮换 ticket key 时能伪造客户端会话、绕过客户端证书校验,只影响 24.04 起。
修复包按发行版落在 1.18.0-6ubuntu14.22、1.24.0-2ubuntu7.19、1.28.3-2ubuntu1.12、1.30.4-7ubuntu1.1。越新的版本中的洞越多,因为 97629 与 95101 只在新分支上成立。
同一天 OpenResty 发了 1.31.8.1,内置 nginx 从 1.31.1 跳到 1.31.8,把这段区间攒下的 12 个 CVE 一次带进来,OpenSSL 从 3.5.6 升到 3.5.9、PCRE2 从 10.47 升到 10.49。自己编译的升到 1.31.7 就够;用发行版包的,只有 apt 那一下才算数。
一个变量名拼错,谁都能当管理员(10 月 27 日)
Qode Membership 在 10 月 27 日被 NVD 与 Rapid7 收录,CVE-2026-92885,CVSS 9.8,影响 2.0.6.2 及以前所有版本,到发稿时厂商还没出补丁。
成因是一处拼写。qode_membership_login_user_from_social_network() 里校验 Facebook OAuth token 的守卫,写成了 $check_social_useqoder,本意是 $check_social_user。变量未定义,empty() 恒为真,验 token 的分支成了死代码,函数直接走到 wp_set_auth_cookie()。攻击者只要在 response[email] 里填目标账号的登录名——不是邮箱——兜底那行 get_user_by('login', $email) 就会解析成对应账号,管理员也一样。
唯一门槛是一个 qode_validate_facebook_login nonce,而它会印在任何带 [qode_user_login] 或 [qode_user_register] 短码的公开页面上,不登录就能取。装了这个插件又在前台放了登录页的站,等于把门开着。同一周 SureCart 也爆了认证绕过(10 月 22 日);这类一处笔误换掉整道校验的洞,扫描器一晚能把所有装了该插件的站过一遍。
这几天你可以做什么
先分清机器上的 nginx 是发行版包还是自己编的。 apt list --installed | grep nginx 能看出来;发行版包只能等 apt,自己编的升到 1.31.7。
PHP 没到 8.2.35、8.3.36、8.4.27、8.5.12 的,今天就补。 CLI 和 FPM 常常是两个版本,两条都查。
花两分钟查证书链里有没有 emSign。 openssl s_client -connect 你的域名:443 -showcerts 的结果里搜一下,有就换。
附:本文信息来源
一、一手信息
- CISA:Critical Vulnerabilities in PHP Require Immediate Patching —— 10 月 26 日更新,加入 KEV 与 10 月 29 日期限
- CISA Known Exploited Vulnerabilities Catalog —— 收录记录
- CVE-2026-109618 记录 / CVE-2026-109619 记录
- CVE-2026-115560 记录
- PHP 2026 年发布存档 —— 10 月 21 日四个安全版本与后续说明
- cPanel 支持中心:Critical PHP Security Release —— ea-php 与 alt-php 的修复版本清单
- cPanel & WHM 110 版本变更日志 —— 110.0.154(10 月 26 日)与 110.0.153(10 月 21 日)
- Ubuntu USN-8955-1:nginx vulnerabilities —— 五个 CVE 与四个发行版的包版本
- Ubuntu USN-8956-1:Brotli
- nginx 官方安全公告
- CVE-2026-15176 记录 / CVE-2026-97629 记录
- OpenResty 1.31.8.1 变更日志 —— 2026 年 10 月 26 日
- CVE-2026-92885 记录
- NVD:CVE-2026-92885
- Rapid7 漏洞库:CVE-2026-92885 —— 完整描述与 CVSS 向量
- Chrome Root Program 政策与根库文档
- Mozilla Security Blog —— 10 月 20 日关于八个中间 CA 的公告
- Python 3.12.16 发布页 —— CVE-2026-115557,在 ssl 模块里屏蔽受损中间 CA 密钥
二、媒体报道
- 每日网络安全简报(2026-10-27) —— 蜜罐 35 次 shell 执行的四段请求链与 CISA 口径变化
- Browsers block eight eMudhra intermediate CAs —— 各浏览器与 Go 的处置时间线
- Mozilla and Chrome Distrust eMudhra’s emSign ECC Root CA – G3 —— 30,800 张 precert 与 InCommon 的占比
- Check Your Certificates Before October 27 —— 两步自查方法与 ACME 续期的坑
- Chrome 的 eMudhra 摘根今日生效 —— 10 月 27 日推送窗口与厂商说法
- Chrome、Firefox 封堵存在漏洞的安全证书 —— 腾讯新闻,10 月 28 日
- Roundcube 1.6.20 and 1.7.5: IMAP Injection and Object Injection Fixed —— 20 个洞的分类与 CVE 补齐过程
- Roundcube 1.7.5 and 1.6.20: patch 20 webmail flaws —— DSA-6579-1 与面板交付路径
- Typo in Qode Membership Plugin Creates Critical Auth Bypass —— 利用链条与 nonce 获取方式
其他
- 蜜罐研究者 Adel Karimi 关于 10 月 24 日 35 次 shell 执行的说明
- Chrome Root Program 在 Mozilla dev-security-policy 论坛的第 30 条回复
- eMudhra 关于 G3 根下约三万张证书需要迁移的表态
- PHP 安全团队对 CVE-2026-115560 只给缓解措施的解释
原创声明:本文由 618A 情报站整理撰写,基于公开信息与实测记录,转载请注明出处并保留原文链接。