这一周的头条落在 WordPress 上:7.1.3 在 10 月 6 日一次修掉七条,其中两条不需要任何账号。更早两天,两个互不相干的插件被拿去投递了同一个后台脚本。服务器这一侧,Atlassian 八个自托管产品共用一条 9.3 分的洞,微软为本地部署的 Exchange 补发更新。
WordPress 7.1.3 在 10 月 6 日发出:七条安全修复,两条落在评论上
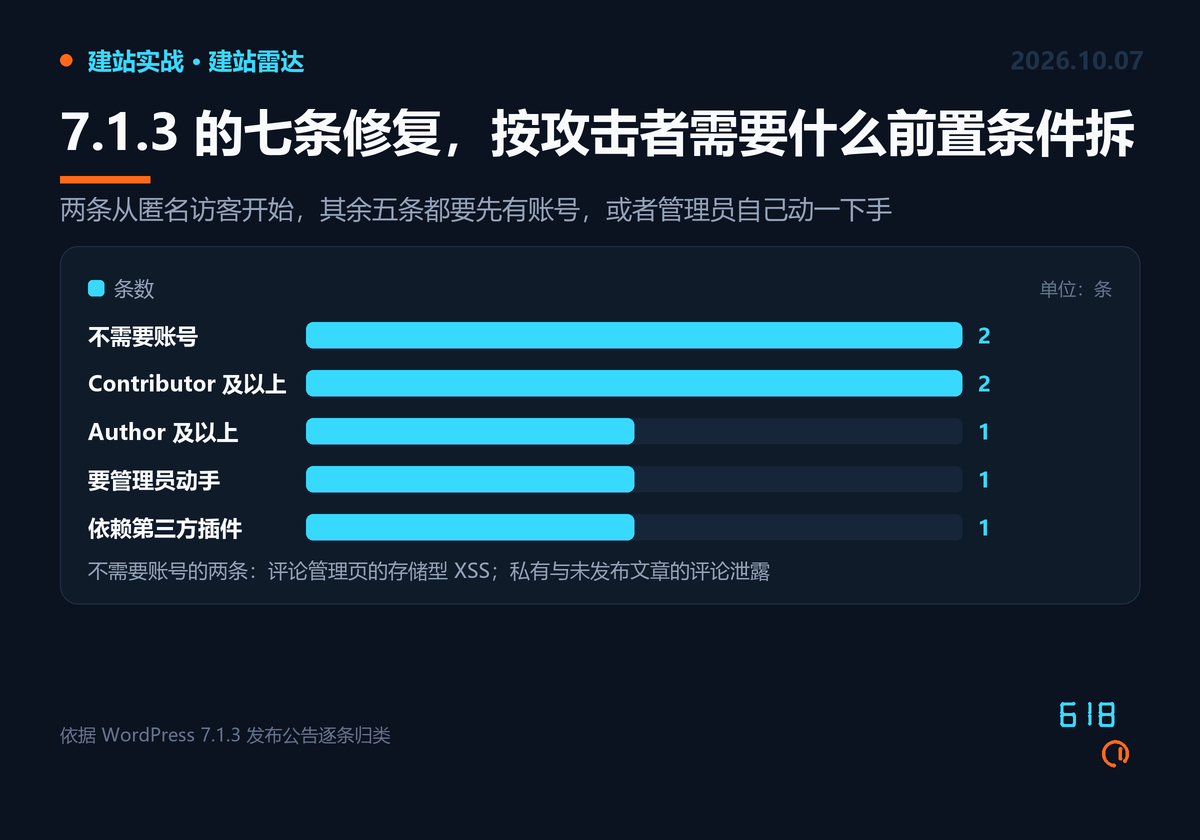
7.1.3 距 7.1.2 只隔了两周,含七条安全修复。官方口径是尽快升,但它不属于那种要停下手头一切的版本——除了一条,其余六条都得先满足某个前提。
按「攻击者要拿到什么才能用」分,七条落成三堆。不需要账号的两条最该先看:一条是评论管理页的存储型 XSS,待审评论里的链接被管理员点开时触发,由 Trail of Bits 报出;另一条是私有与未发布文章的评论泄露,任何人请求那篇文章的评论 feed,就能读到已批准的评论和评论者名字。需要账号的三条都由 Anthropic 报,Contributor 借区块编辑器的链接预览能把 WP_Http::make_absolute_url() 拖成死循环,也能用 Imgur 嵌入触发 XSS,Author 则能把文章设成置顶。剩下两条,一条要管理员亲手跑一次内容导出,一条只在插件把原始状态直接塞进 wp_insert_post() 时才成立。
七条目前都还没有 CVE 编号,判断优先级只能看前置条件,看不了分数。
Ninja Forms 与 WPC Product Bundles:同一个载荷,四道能回去的门
这两个插件没有关系,代码也不共享,但 10 月 4 日与 5 日两天里,攻击者用它们投递了同一个 JavaScript 文件。Patchstack 记录的顺序是:4 日先打 WPC Product Bundles for WooCommerce 的 CVE-2026-93836,载荷塞进 woosb_ids[][qty]——数量只校验开头那串数字,后面跟的标记照样存进订单元数据、再被原样渲染;5 日换成 Ninja Forms 的 CVE-2026-94504,走正常的 admin-ajax 通道,等管理员在后台打开那条提交记录时执行。
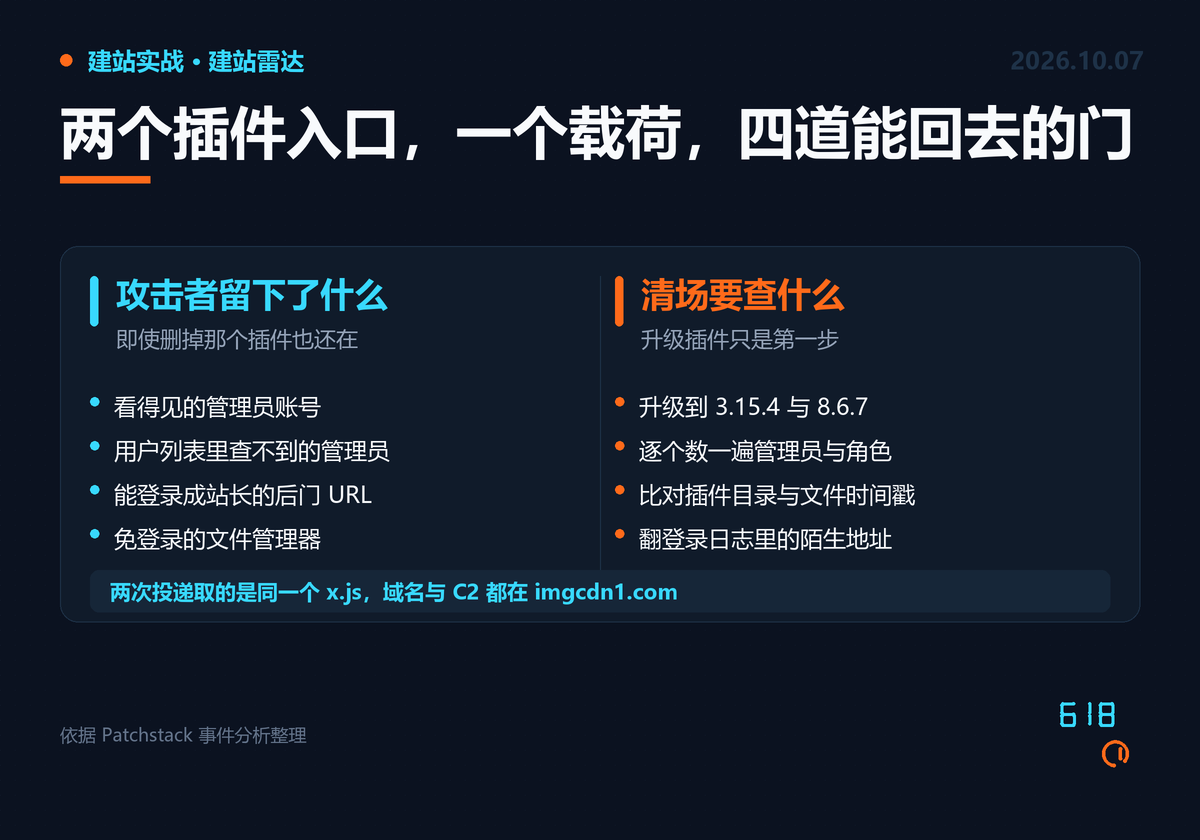
两次取回的都是 imgcdn1.com 上的 x.js。它全程不碰管理员的 Cookie,只在同源页面里替对方翻页、抓 nonce,再用管理员自己的会话去装插件、建账号。跑完之后站上多出四道门:一个看得见的管理员,一个不在用户列表、连计数都不算的管理员,一条能登录成站点最早那个管理员的后门地址,还有一个免登录的文件管理器。删掉那个伪装成「WP Smart Thumbnails」的插件,后面几样还在。
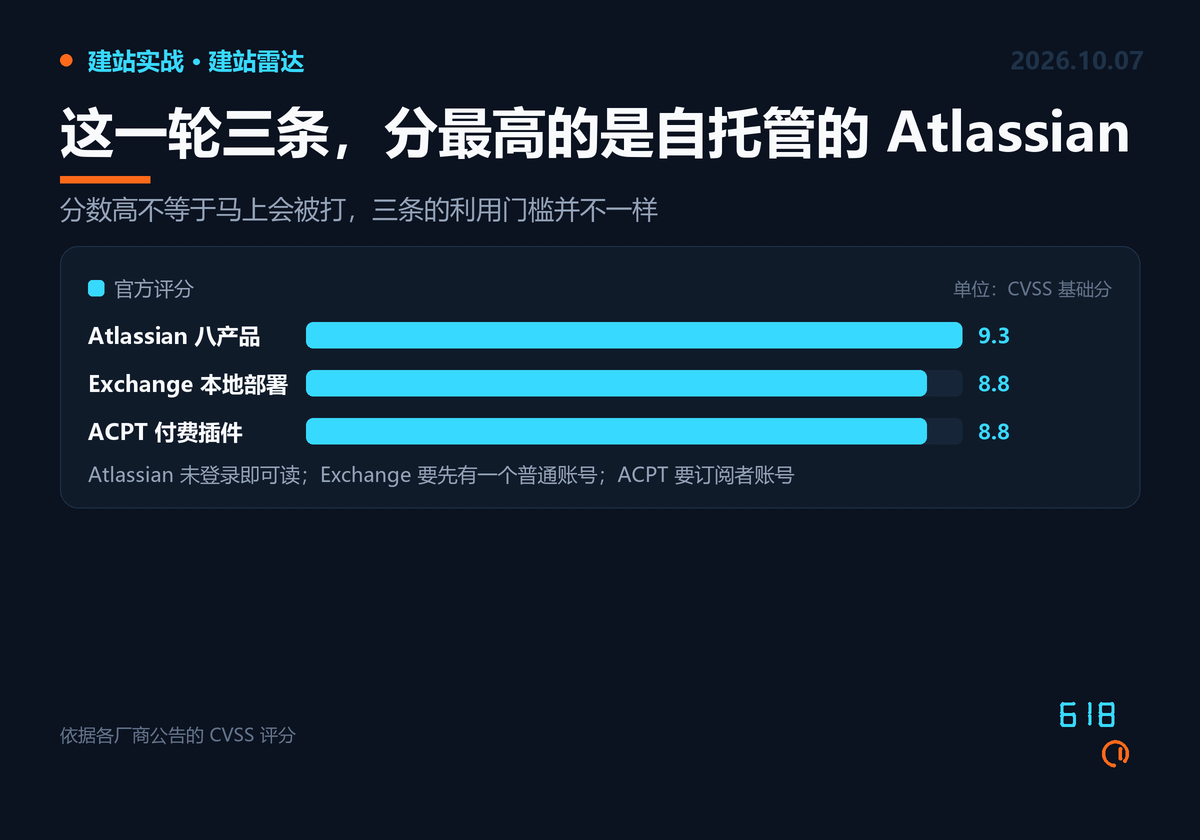
修法很直接:升级到 8.6.7 与 3.15.4,前者约 3 万站在跑,后者超过 50 万。但升级只堵住新的利用,已经进去的不会自己走。 同类问题这周还有一条:付费插件 ACPT 在 10 月 5 日公开 CVE-2026-105701(8.8),REST 接口建表单缺了能力检查、邮件模板的 Twig 表达式又没有沙箱,订阅者账号就能在服务器上跑代码,受影响版本到 2.0.66。
自托管产品这一轮:Atlassian 八个产品一条洞,微软为 Exchange 补发更新
Atlassian 在 10 月 5 日发了一条公告,八个自托管产品共用同一个编号 CVE-2026-21589,官方自评 9.3。未登录的人只要能说出目标文件的确切名字和路径,就能把它读出来,但列不了目录。这不等于「随便翻服务器」,不过像 Crowd 这种把认证信息按固定路径明文存放的部署,猜出来并不难——拿它去做单点登录的站,那个文件被读走差不多等于可以自己造管理员账号。
受影响的是 Bitbucket、Confluence、Jira Software、Jira Service Management、Bamboo、Crowd、Crucible 与 Fisheye 的 Data Center 版。修复版本按产品线分开:Bitbucket 是 9.4.26 / 10.2.8 / 10.5.1,Confluence 是 9.2.26 / 10.2.19,Jira 两条线都是 10.3.26 与 11.3.12,Bamboo 是 10.2.24 / 12.1.12,Crowd 是 6.3.7 / 7.0.3 / 7.1.7 / 7.2.4,Crucible 与 Fisheye 是 4.9.15。一时打不上补丁的,先把实例从公网撤下来。
微软同时为本地部署的 Exchange 补发了一版更新,修 CVE-2026-96940(8.8):任何已登录账号都能越权读同一组织里别人邮箱的邮件和附件,跨租户不行,也只能读、不能改。修复并入 9 月安全更新的 V2 版本,覆盖 Subscription Edition、2019 的 CU14 与 CU15、2016 的 CU23。9 月那批装过的机器还要再装一次,旧包里没有这一条。
运行时与容器:Node.js 26 月底转 LTS,Docker Desktop 改了默认日志驱动
Node.js 的日期先记下来:26 在 10 月 28 日转成 Active LTS,24(Krypton)在 10 月 20 日转入维护期,之后只再收关键修复和安全补丁。26 也是最后一条按「奇数版不上生产、偶数版隔年被扶正」走的线,从 27 开始改成一年一个大版本。
10 月 5 日发的 Docker Desktop 4.94 是维护版,最实用的一条是新 Linux 容器的默认日志驱动换成了 local,日志会自动轮转,不会再写到把磁盘塞满。它还堵了一条泄漏路径:存在本机的 API key 不会再进诊断包。
这几天你可以做什么
装了 Ninja Forms 或 WPC Product Bundles 的,今天就升到 3.15.4 与 8.6.7,升完去用户列表里数一遍管理员。
跑自托管 Atlassian 的,先确认实例还需不需要摆在公网。 打不上补丁就在反向代理上挡掉带 .. 的请求。
新起的容器别再让日志无限长下去。 用 docker run 或 compose 显式指定过驱动的,4.94 换不掉它。
附:本文信息来源
一、一手信息
WordPress 7.1.3(10 月 6 日)
- WordPress 7.1.3 发布公告:七条安全修复与四条缺陷修复
- WordPress 版本文档 7.1.3(修复清单与改动文件)
- Patchstack:7.1.3 逐条拆解,按攻击者需要什么前置条件分类
- WordPress 7.1.2 发布公告(上一版修的是 CVE-2026-87902)
插件在野利用(10 月 4–6 日)
- Patchstack:一个载荷、两个插件、四道后门的事件分析
- NVD:CVE-2026-93836(WPC Product Bundles 8.6.6 及更早)
- NVD:CVE-2026-94504(Ninja Forms 3.15.3 及更早)
- CVE 官方记录:CVE-2026-93836
- CVE 官方记录:CVE-2026-94504
- WordPress 插件目录:Ninja Forms(含 3.15.4 变更记录)
- WordPress 插件目录:WPC Product Bundles(含 8.6.7 变更记录)
- Patchstack 漏洞库:WPC Product Bundles 条目
- Patchstack 漏洞库:Ninja Forms 条目
ACPT(Premium) · CVE-2026-105701(10 月 5 日)
Atlassian · CVE-2026-21589(10 月 5 日)
Microsoft Exchange · CVE-2026-96940(10 月 6 日)
Node.js 与 Docker Desktop
- Node.js 各分支的支持状态与发布日程表
- Node.js 官方发布日程仓库(26 / 24 / 22 的 LTS 与维护期日期)
- Node.js v26.10.0 发布说明
- Docker Desktop 发布说明(4.94)
- Docker Engine 29 发布说明(4.94 内置的是 29.8.2)
二、媒体报道
- Help Net Security:Atlassian 建议尽快给 Data Center 部署打补丁
- SecurityWeek:八个产品一条公告,Crowd 的明文凭据最危险
- Petri:Exchange 带外更新说明与 V2 包的注意事项
- ATLABYTE:Ninja Forms 与 WPC Product Bundles 的在野利用与清场建议
- LinuxPanda:Docker Desktop 4.94 改了哪些默认值与隐私问题
- NodeSource 周报:Node.js 26 转 LTS 的时间点与生态动向
其他
- WatchTowr 关于 Crowd 认证文件路径的分析
- Cyber Centre 安全公告汇总 AV26-1002
- Patchstack 数据库:ACPT 条目
本文为公开信息整理与解读,数据以各厂商官方口径为准。
相关阅读
原创声明:本文由 618A 情报站整理撰写,基于公开信息与实测记录,转载请注明出处并保留原文链接。