这一周的量几乎全在补丁上:Docker 一版修掉 14 条,其中一条能让拉镜像绕开证书校验;Python 在 10 月 1 日送走 3.10;WordPress 一个表单插件一次补丁修了三个洞,两个不需要登录;上一期预告的 Next.js 版本也落地了。
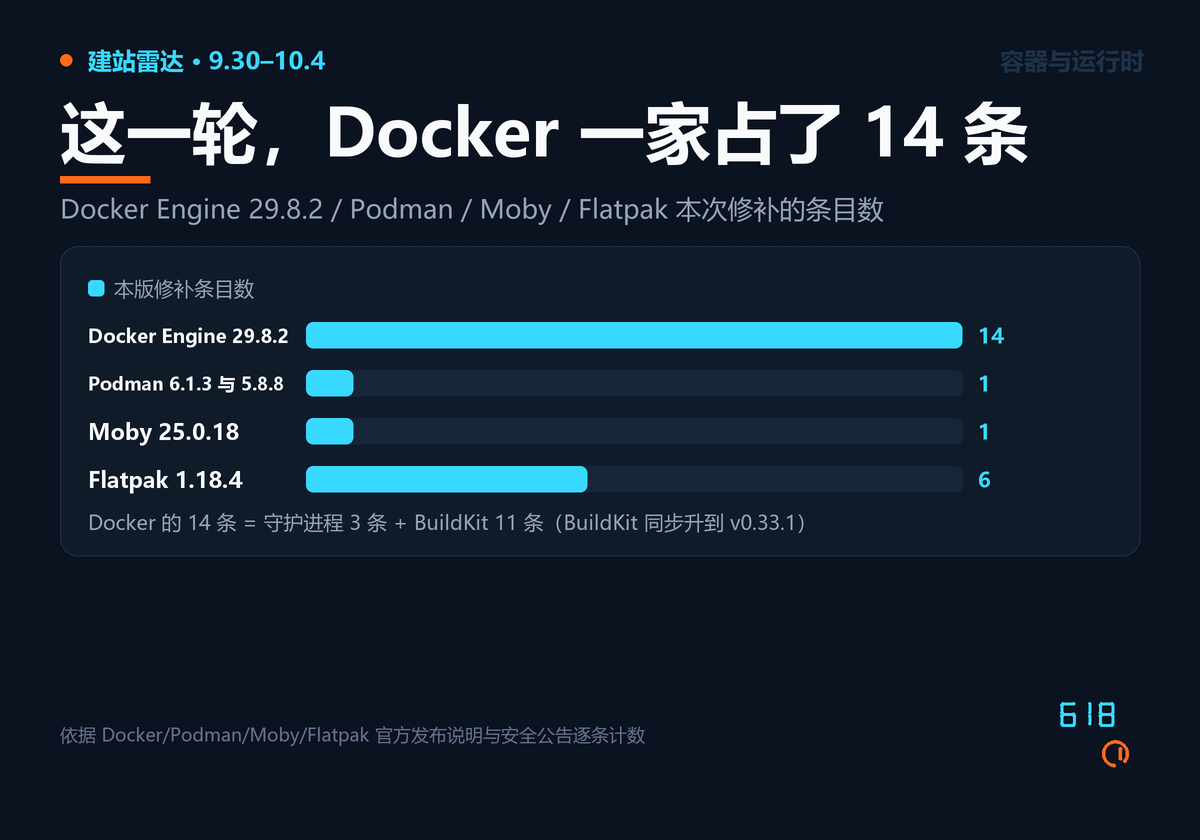
容器这一轮以 Docker 为主:29.8.2 修 14 条,Podman 砍掉 checkpoint 镜像
Docker Engine 29.8.2 在 9 月 30 日发出,守护进程 3 条、BuildKit 11 条,BuildKit 同步升到 v0.33.1。最值得看的是 CVE-2026-92543:一份构造过的 DNS 应答把回环地址和攻击者控制的地址配成一对,引擎做 insecure registry 判定时命中的是回环那一项,真正拨号时却按主机名重新解析——于是拉镜像落到了对方服务器上——证书校验是关掉的,镜像可能被换成同名的那一个。给生产镜像钉上 digest,或者打开签名验证,这条就挡得住。
另外两条一条在集群、一条在拉取阶段:CVE-2026-92542 让 Swarm 节点上的非特权用户能往对端的加密 overlay 网络里注入伪造以太帧;CVE-2026-53493 是构造过的 OCI index 造成的资源耗尽,同一个编号上一期讲 containerd 时提过。同量级还有三家:Podman 6.1.3 与 5.8.8 修的是带 checkpoint 注解的镜像能让 podman run 关掉用户自己指定的沙箱,两个版本干脆取消了运行 checkpoint 镜像的支持;Moby 25.0.18 把 tar 解压写到目标目录之外的那条回迁到旧分支;Flatpak 1.18.4 一次修六个 CVE,前提是机器上先装了恶意应用。
Python 3.10 在 10 月 1 日走到终点,同一天五个分支一起发安全版
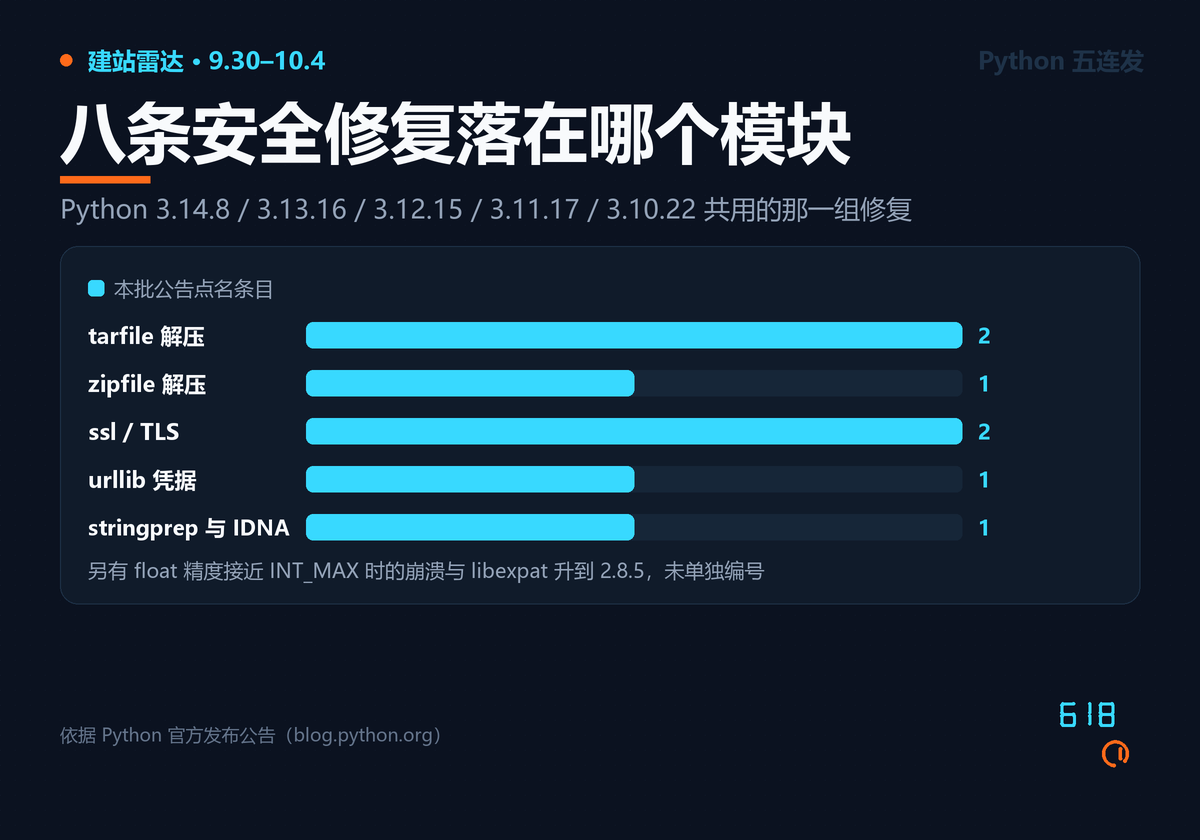
Python 在 10 月 1 日同时发出 3.10.22、3.11.17、3.12.15、3.13.16 与 3.14.8,其中 3.14.8 和 3.13.16 是 9 月 30 日就挂上去的。真正有时间重量的是 3.10:这条分支从 10 月 1 日起不再接收任何安全更新,3.10.22 是它的最后一版。
五个版本共用同一组修复,公告点名的部分集中在解压和 TLS 上。tarfile 占两条:硬链接指向符号链接,能把目标目录之外的文件暴露出来并改掉权限或时间戳(CVE-2026-82049);路径先出去再回来,则绕开容器的包含检查(CVE-2026-19672)。zipfile 那条是解压炸弹,新版按每次读取限住了 bzip2 与 LZMA 成员的展开量(CVE-2026-15310)。ssl 那边,wrap_bio() 现在会像 wrap_socket() 一样校验主机名。urllib 把 HTTPS 的凭据按 scheme 隔离,不会再拿去匹配同名的 HTTP 地址(CVE-2026-15806)。
版本坐标也值得记:3.13.16 是 3.13 最后一个全量维护版;3.10、3.11、3.12 是 source-only,没有 Windows 与 macOS 安装包。
WordPress:一个表单插件一次补丁修了三个洞,两个不用登录
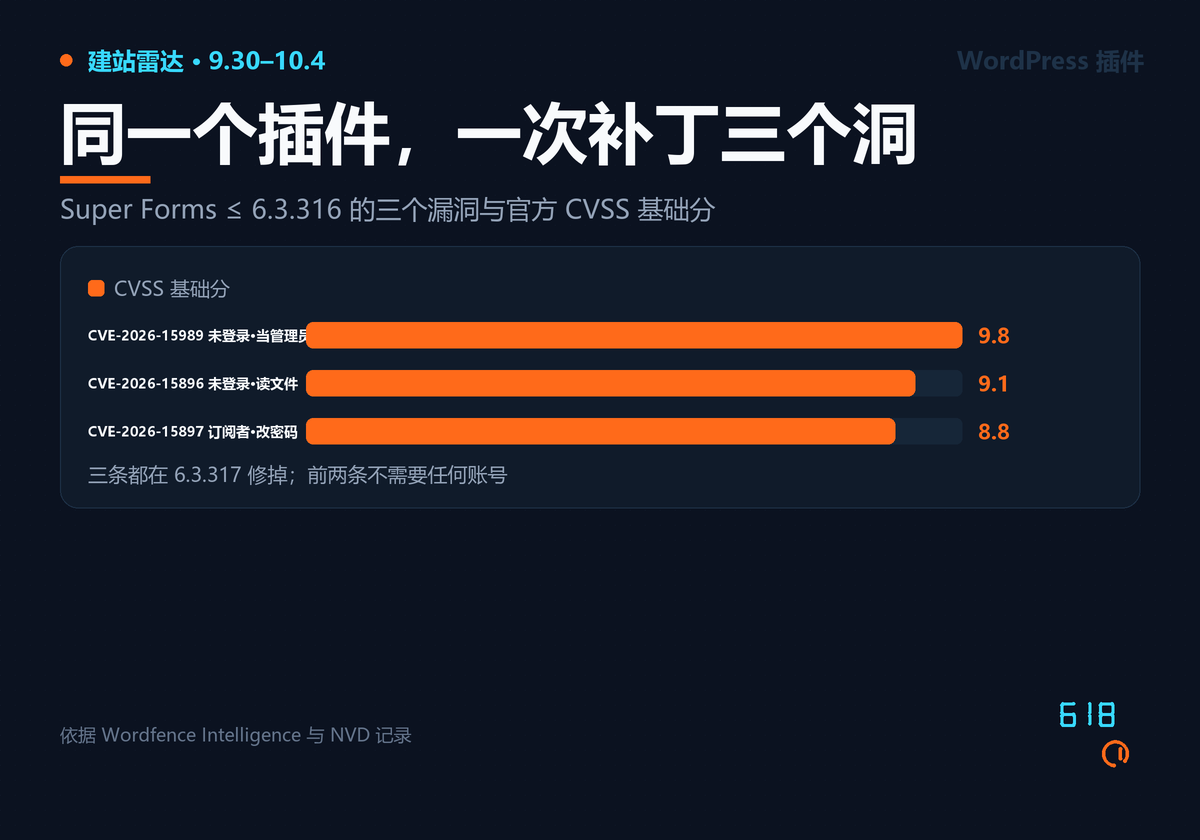
Super Forms – Drag & Drop Form Builder 在 10 月 1 日前后公开三条,全部修在 6.3.317,而且不必串成链,单拿一条就够用。最重的是 CVE-2026-15989:注册与登录加载项把客户端提交的 role 字段直接带进用户数据数组,既没对照后台设定的默认角色,也没有白名单和能力检查——未登录的人只要在公开注册表单里塞进 role=administrator,就给自己开出一个管理员账号。CVE-2026-15896 是 parse_request 里的目录穿越,未登录可读服务器上任意文件,而它的 file_upload_auth 默认是空的。第三条 CVE-2026-15897 要求攻击者先有一个订阅者账号,再把 user_id 交给 wp_update_user(),就能改掉管理员密码。
同类问题这一周不止一处。Jeg Kit for Elementor 在 10 月 3 日公开 CVE-2026-100180,未登录的人通过博客评论就能把脚本存进库,3.2.20 修——这已是这个 30 万装量的插件三周内第二次修同一条评论路径。把一次点修复当成整类问题已经解决,是这类插件最容易踩的坑。 核心那边,CVE-2026-87902 这一周还在被打,攻击者用 PEAR 的 pearcmd.php 把 PHP 文件写进 /tmp,再让核心去加载;查服务器有没有被碰过,看 /tmp 与 /var/tmp 里有没有陌生的 PHP 文件,比盯着 WordPress 目录更有效。
依赖链这一轮:Next.js 的图片接口,加上 Renovate 与 mise 各一个信任绕过
上一期预告的 Next.js 版本在 9 月 30 日落地,16.3.8 与 15.5.27 一起发。重头戏是 GHSA-cjq9-62q9-8jv4,图片优化里的服务端请求伪造——配上默认放开的远程图片域,等于给别人一条从你的服务器往外打的口子。升级之前,把 images.remotePatterns 收紧到已知主机,先把这条压住。 其余六条里两条和自建部署直接相关:SSG 与 ISR 页面能被投毒,一条是跨用户内容替换,另一条是持续拒绝服务。
依赖链上同一周还有三件事。LuaRocks.org 公开了 9 月那次事件的报告:rockspec 解析器调用 loadstring 时没限定文本模式,攻击者能上传预编译字节码逃出沙箱。Renovate 的四个公告里,最重的是共享预设绕过 allowedEnv 与 allowedHeaders。mise 的洞更隐蔽:不可信目录里的 mise.toml 能把选项塞进 tool key,跑一次 mise ls 就把 GITHUB_TOKEN 发到对方主机。
这几天你可以做什么
跑 Docker 的,先把引擎升到 29.8.2,再顺手给生产镜像钉上 digest。 升级容器不等于升级引擎,docker compose pull 动不到宿主机的 Engine、CLI 与 containerd。
装了 Super Forms 的,升到 6.3.317,升完再看一眼后台有没有多出来的管理员账号。 未登录就能注册管理员这一条不需要任何前置条件;装了 Jeg Kit 的一并升到 3.2.20。
还在 Python 3.10 上的,这次不是「有空再升」——它已经不再接收安全更新了。
附:本文信息来源
一、一手信息
Docker Engine 29.8.2(9 月 30 日)
- Docker Engine 29 发布说明(29.8.2 的安全章节、BuildKit v0.33.1)
- Docker 安全公告 GHSA-7cfq-22r6-qp73:CVE-2026-92543,恶意 DNS 应答让 registry 连接跳过 TLS 校验或退回 HTTP
- Docker 安全公告 GHSA-6m9p-4h64-m6vh:CVE-2026-92542,非特权用户可向加密 overlay 网络注入伪造以太帧
- containerd 安全公告 GHSA-pg57-6jwg-q645:CVE-2026-53493,构造的 OCI index 造成无界 CPU 与内存占用
- Moby 25.0.18 发布页(回迁 tar 解压写到目标目录之外的修复)
- NVD:CVE-2026-17106
Podman 与 Flatpak
- Podman 6.1.3 发布页
- Podman 5.8.8 发布页
- Podman 安全公告 GHSA-2cvf-wqm6-wr9g:CVE-2026-94603,checkpoint 镜像可关闭全部沙箱
- Flatpak 1.18.4 发布页
- Flatpak 安全公告 GHSA-5p67-xh8x-rq54:CVE-2026-97023,特权进程可删除任意文件
- Flatpak 安全公告 GHSA-f3p8-vr7v-gxf2:CVE-2026-97029,信号可发到应用之外导致桌面环境被杀
Python(9 月 30 日 / 10 月 1 日)
- Python 官方发布公告:3.10.22、3.11.17、3.12.15、3.13.16 与 3.14.8 一并发布
- Python 3.14.8 下载页
- Python 3.13.16 下载页(3.13 的最后一个全量维护版)
- Python 3.10.22 下载页(3.10 的最后一版)
- Python 开发者指南:各分支支持状态与 3.10 的到期日
- CVE 官方记录:CVE-2026-82049(tarfile 硬链接指向符号链接)
- CVE 官方记录:CVE-2026-15310(zipfile 解压炸弹)
- CVE 官方记录:CVE-2026-15806(urllib 按 scheme 隔离 HTTPS 凭据)
WordPress 插件 · Super Forms(10 月 1 日)
- Wordfence:CVE-2026-15896 未登录任意文件读取(修复版本 6.3.317)
- NVD:CVE-2026-15989 未登录即可注册为管理员
- NVD:CVE-2026-15897 订阅者越权改写任意账号密码
- CVE 官方记录:CVE-2026-15896
- 插件源码修复提交 PR #205
- WordPress 插件目录:Super Forms
Jeg Kit for Elementor · CVE-2026-100180(10 月 3 日)
WordPress 核心 · CVE-2026-87902
- GitHub 安全公告 GHSA-7hp8-65ch-5whp:页面模板解析中的未登录路径穿越
- WordPress 7.1.2 发布公告
- CISA 已利用漏洞目录
- CVE 官方记录:CVE-2026-87902
Next.js 16.3.8 与 15.5.27(9 月 30 日)
- Vercel 安全公告 GHSA-cjq9-62q9-8jv4:图片优化中的服务端请求伪造
- Vercel 安全公告 GHSA-4jqv-mc3x-m676:自建部署的 SSG / ISR 缓存投毒
- Vercel 安全公告 GHSA-mcj8-r9mp-w47p:SSG / ISR 缓存的持久拒绝服务
- Vercel 安全公告 GHSA-3w37-wq28-93×7:草稿模式内容随未完成的缓存填充泄漏
- Next.js v16.3.8 发布页
- Next.js v15.5.27 发布页
依赖链 · LuaRocks / Renovate / mise
- LuaRocks.org 安全事件报告(2026 年 9 月)
- Renovate 四个安全公告的汇总讨论
- Renovate 安全公告 GHSA-6873-xr44-22vm:共享预设造成 allowedEnv 绕过
- Renovate 安全公告 GHSA-8rqp-w6vc-pf27:extends 中 HTTP preset URL 的 SSRF
- mise v2026.10.0 发布页(带方括号的 tool key 一律要求信任)
二、媒体报道
各条发布线的逐日与逐周整理
- Oday Bakkour:Next.js 16.3.8 的完整公告清单与升级路径
- Andrew Nesbitt:包管理周报(LuaRocks、Flatpak、Podman、Moby、Python 逐条)
- Linux Compatible:Python 3.10 到期与五个版本同时发布
WordPress 插件这一轮
其他
- MS-ISAC 公告 2026-106(WordPress 远程代码执行,10 月 1 日)
本文为公开信息整理与解读,数据以各厂商官方口径为准。
相关阅读
原创声明:本文由 618A 情报站整理撰写,基于公开信息与实测记录,转载请注明出处并保留原文链接。