这一期有两个时间点都落在容器这条线上:containerd 的 1.7 分支在 9 月 30 日走完服务期,Docker Desktop 则在前天发了 4.93.0,一版修掉 27 条。前端那边,Next.js 预告今天要发一个九洞版本;WordPress 插件生态里,一个装量不小的联系表单插件在 9 月 28 日被公开一个不用登录就能打的存储型 XSS。
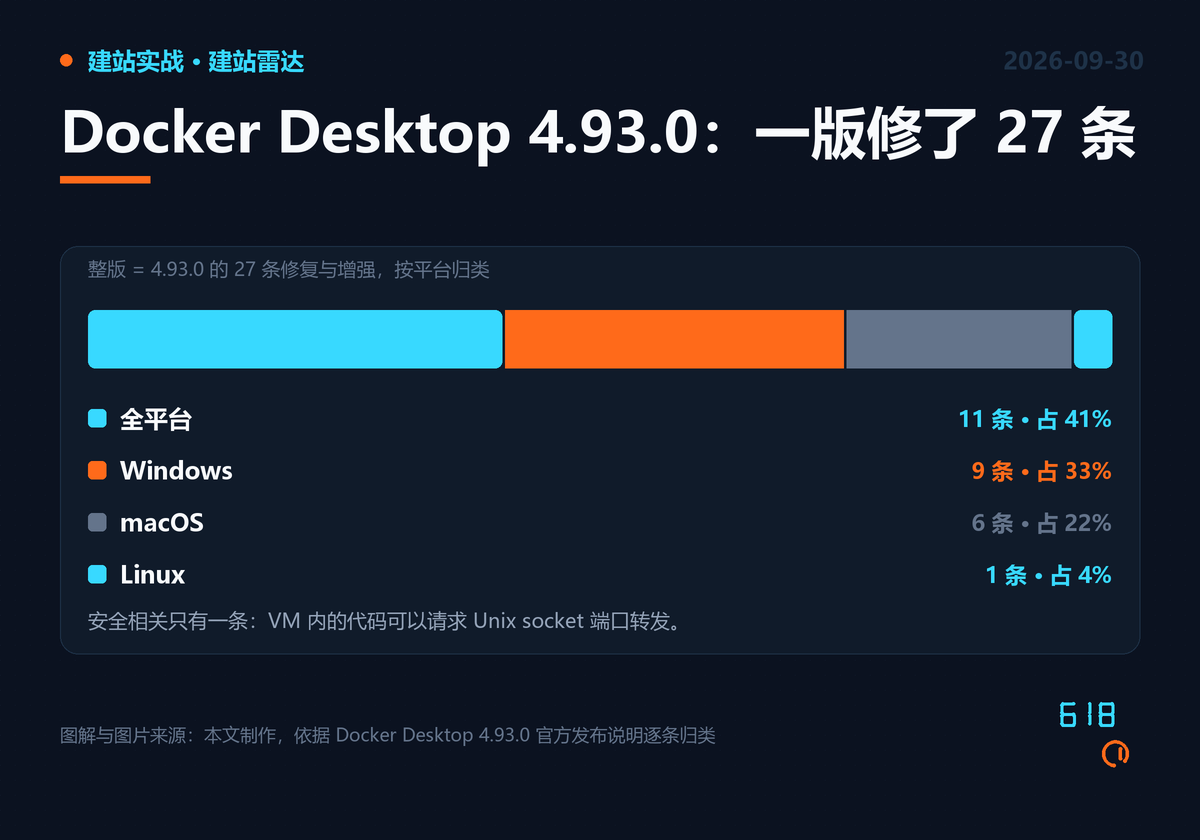
Docker Desktop 4.93.0 在 9 月 28 日修了 27 条,安全那条藏在中间
4.93.0 的发布说明里没有独立的安全章节,真正与安全相关的只有一条,混在「全平台」那组修复里:VM 内部的代码可以请求 Unix socket 端口转发,从而把宿主机上任意路径暴露出来供操纵。这一条没有编号,也没有 CVSS,就被写在一串稳定性修复的中间——按「哪一版是安全版本」去筛的人,很容易直接跳过它。
同一组里还有三条属于同一个毛病:Enhanced Container Isolation 在三种情况下没有被强制执行——引擎在另一个引擎还在跑的时候被留了下来、管理员策略比引擎晚到、登录在引擎启动之后才完成。也就是说隔离到底生不生效,取决于启动顺序。
捆绑组件也换了一批:Docker Engine 29.8.1、containerd 2.3.5、Docker Agent 1.141.0;Linux 内核提到 7.0.14,顺手修了 MongoDB 8 容器拒绝启动的问题。Windows 上有两条值得单独拎出来:MSI 安装此前从不把安装用户加进 docker-users 组,要手动补;配置文件被外部编辑器存成带 UTF-8 BOM 的格式时,Docker Desktop 会以退出码 151 崩在启动阶段。
containerd 1.7 的服务期在今天结束
containerd 的 1.7 分支 9 月 30 日停止维护,它的最后一个版本是 9 月 25 日的 1.7.36。同一批发出来的还有 2.4.1、2.3.6、2.2.9 和 2.0.13,它们修的是一条编号 CVE-2026-53493 的资源耗尽:一个构造过的 OCI index,只要嵌套够深、扇出够宽,containerd 在 PullImage 阶段就会把 CPU 和内存吃到很高,容器长时间卡在 ContainerCreating,规模大一点节点直接不稳。这条路径在容器真正跑起来之前就能触发。
升到 2.x 到底会坏什么,有人拿同一份数据和一份 1.x 时代的老节点配置实测过。好消息是老的第 2 版配置仍然能加载,containerd 在内存里迁移它并打一条警告;内联的 registry mirror 也还能用,它的移除期限已经从 v2.1 推到 v2.4、又推到 v2.7。真正会断的是 schema 1 镜像——2.x 不再支持这种 manifest,拉取直接失败。麻烦的地方在于镜像库里已有的不受影响,所以问题不会在刚升上去那台机器上出现,而是等到新节点上线、镜像被回收,或者 imagePullPolicy 设成 Always 的时候才炸。
两个版本坐标值得记下来:Kubernetes 1.35 是最后一个支持 containerd 1.x 的版本,1.36 已经把它去掉了;EKS 的 AL2023 节点镜像 v20260923 里带的已经是 containerd 2.2.7。
还有一个错位要留意:Docker Desktop 4.93.0 捆绑的 containerd 是 2.3.5,而修 CVE-2026-53493 的是 2.3.6。这一档要等 Docker 下一次跟版。
Next.js 今天要发一个九洞版本,先把 16.3.6 补上
Vercel 在 9 月 29 日预告,今天会发一个协调安全版本 16.3.8 与 15.5.27,覆盖九条漏洞:一条 critical、两条 high、五条 medium、一条 low,细节随发布解禁,所以现在能做的只有把升级路径先捋顺。9 月 29 日已经落地的是 16.3.7,修的是 Turbopack 在任务被取消时的挂起。
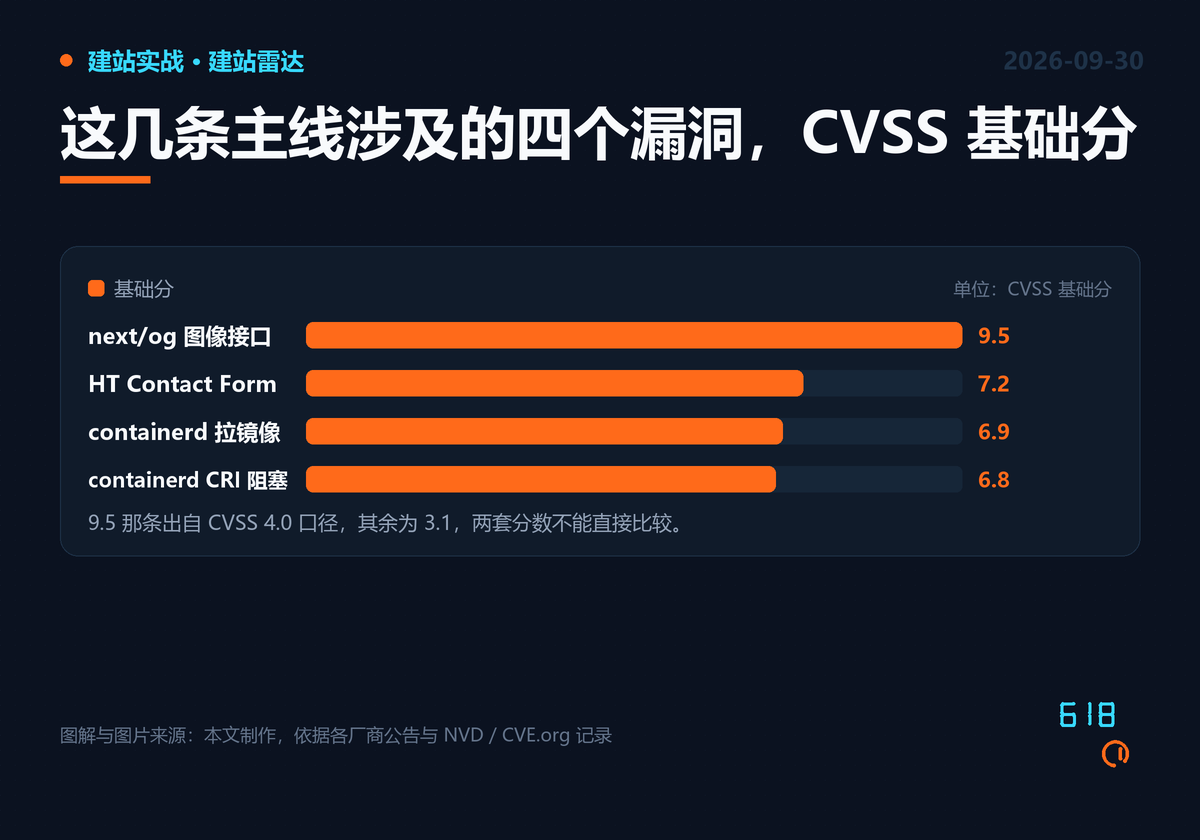
真正需要今天就动手的是 9 月 22 日那次:next/og 的 ImageResponse 在 Node.js 运行时下有远程代码执行,编号 GHSA-vcvr-r3jv-pc5j、CVE-2026-94545,CVSS 4.0 给到 9.5。受影响区间是 16.2.0 到 16.3.5,16.3.6 修掉;16.2 没有对应的修复版本,只能直接上 16.3.6。Edge 运行时的 ImageResponse 不在影响范围里,15.x 也不在这个 RCE 的区间内——15.5.26 是同一天的加固版本,别把它当成同一个洞来慌。
触发条件值得写进部署清单:只有当攻击者可控的值进到 SVG 的内容、属性或者样式里,这条路径才被打开。社交分享图那种把租户名、查询参数、上传内容直接拼进图片的路由,正好落在上面。
WordPress 这边,富文本字段是眼下最容易漏的地方
9 月 28 日公开的 CVE-2026-96326 落在 HT Contact Form – Drag & Drop Form Builder 上,CVSS 7.2,2.10.2 及以下受影响,2.10.3 修复。问题出在富文本编辑器字段:进来的数据没做净化,输出也没转义,未登录的人可以直接提交一段脚本存进页面,之后谁打开那个页面它都会执行。对已登录的管理员来说,这段脚本跑在自己的会话里——从表单字段到管理员账号,路径就是这么短。这条目前不在 CISA 的 KEV 名单里,也没有确认的在野利用。
这几天你可以做什么
跑 Docker Desktop 的,先确认版本号是不是 4.93.0,再顺手查一下本机有没有把 2375 开出去。 那三条 ECI 场景要 4.93.0 才算修到;守护进程的 TCP 监听如果开着,等于把宿主机交给任何能连到这个端口的人。
去集群里看一眼 containerd 的版本,特别是还有 1.7 的节点。 这个分支从今天起不再收安全修复;升级前先确认没有 schema 1 的镜像还需要现拉。
把 Next.js 实际安装的版本读出来,低于 16.3.6 就升,同时给今天要发的版本留出测试窗口。 装了 HT Contact Form 的站点一并升到 2.10.3。
附:本文信息来源
一、一手信息
Docker Desktop 4.93.0(9 月 28 日)
containerd · CVE-2026-53493 与 1.7 的到期
- containerd 官方发布支持状态页(各分支的维护窗口与 1.7 的 EOL 日期)
- containerd 安全公告 GHSA-pg57-6jwg-q645:PullImage 阶段的 OCI index 图谱放大
- containerd 发布页(1.7.36 / 2.3.6 / 2.4.1 等修复版本)
- CVE 官方记录:CVE-2026-53493
- NVD:CVE-2026-53495(Docker Desktop 捆绑的 containerd 2.3.5 所修的那条)
Next.js · next/og ImageResponse 的 RCE
- Vercel 安全公告 GHSA-vcvr-r3jv-pc5j:next/og ImageResponse 远程代码执行
- Next.js 官方博文:2026 年 9 月 22 日安全更新(含 15.5.26 属于加固而非同一漏洞的说明)
- Next.js v16.3.6 发布页(该 RCE 的修复版本)
- Next.js v16.3.7 发布页(Turbopack 取消任务时的挂起修复)
- CVE 官方记录:CVE-2026-94545
HT Contact Form · CVE-2026-96326
- CVE 官方记录:CVE-2026-96326(富文本编辑器字段的未授权存储型 XSS)
- NVD:CVE-2026-96326 详情与 CVSS 向量
- Wordfence Intelligence:CVE-2026-96326 漏洞条目
- WordPress 插件目录:HT Contact Form(当前版本 2.10.3)
- 插件仓库变更记录 3714946(净化与转义的修复提交)
二、媒体报道
这一周各条发布线的逐日整理
- Dev Release Radar:9 月 28 日 —— Next.js 的 out-of-band 修复与容器工具链的一批补丁
- Dev Release Radar:9 月 29 日 —— Docker Desktop 4.93.0 与 Next.js 次日的版本预告
- Dev Stack Release Audit:9 月 30 日 —— Next.js 九洞版本今天发布、Docker Desktop 4.93.0 的隔离与 containerd 修复
containerd 1.7 到期与升级实测
- DevOps Daily / World Programming:containerd 1.7 Reaches End of Life: What Breaks on 2.x(老配置可加载、mirror 移除期限推到 v2.7、schema 1 镜像拉取失败)
- Versio.io:containerd 生命周期与版本数据表(各分支最后版本日期与 1.7 的 EOL 日期)
CVE-2026-96326 的利用路径与核实方法
- Xuro:CVE-2026-96326: HT Contact Form – Drag & Drop Form Builder for WordPress Vulnerability(未登录提交到脚本落库的完整链路、用 WP-CLI 核对版本的方法)
- VulnTitan:CVE-2026-96326 记录(发布与更新时间、受影响区间与 2.10.3 修复版本)
本文为公开信息整理与解读,数据以各厂商官方口径为准。
相关阅读
原创声明:本文由 618A 情报站整理撰写,基于公开信息与实测记录,转载请注明出处并保留原文链接。